

Onde guardar criptomoedas de forma segura em 2026: corretora ou carteira fria?
Resposta curta: para quem opera ativamente, o ideal é deixar na corretora só a margem das posições abertas, uma reserva contra oscilações e as moedas que você pretende negociar em breve. Todo o resto fica numa carteira que você controla, de preferência uma carteira de hardware (carteira fria) comprada direto do fabricante. Nenhum dos dois lugares está livre de risco, mas os riscos são diferentes. Quando uma grande corretora foi hackeada, os usuários foram ressarcidos integralmente e esperaram de zero a 18 dias. Quando uma corretora faliu, o primeiro pagamento levou de 11 a 27 meses, e alguns clientes não receberam nada. Na autocustódia, o risco passa para você: em 2025, ladrões levaram US$ 713 milhões de carteiras pessoais em 158.000 incidentes, e em outubro de 2026 a Ledger confirmou carteiras de hardware com implantes ocultos vendidas por um revendedor.
Este guia é para traders de spot e de futuros que se fazem a mesma pergunta depois do hack da Binance de 29 de outubro de 2026. Ele traz a nossa própria tabela com 15 falhas de corretoras desde 2022 e o que cada uma significou para quem tinha dinheiro lá dentro. Ele não faz ranking de corretoras nem de fabricantes de carteiras.
Fatos atualizados até 4 de novembro de 2026. Não é recomendação de investimento.
Qual é o lugar mais seguro para guardar cripto em 2026?
Não existe um único lugar mais seguro, porque cada opção falha do seu próprio jeito. A tabela mostra contra o que cada uma protege e o que deu errado com ela em 2025 e 2026.
| Onde | Protege você de | Não protege você de | O que aconteceu em 2025–2026 |
|---|---|---|---|
| Conta na corretora | Perder suas próprias chaves ou a frase de recuperação (seed phrase) | Hacks e congelamento de saques na corretora, falência, invasão da conta por phishing | A Bybit perdeu US$ 1,5 bilhão (fev. 2025) e a Binance, cerca de US$ 6,4 bilhões (out. 2026); as duas cobriram os usuários |
| Carteira quente (hot wallet), no navegador ou no celular | Os problemas da corretora | Assinaturas maliciosas, envenenamento de endereço, extensões falsas, malware | US$ 713 milhões roubados de carteiras pessoais em 2025 (Chainalysis); uma perda de US$ 50 milhões por envenenamento de endereço (dez. 2025) |
| Carteira de hardware | Malware que rouba as chaves do seu computador | Aparelho adulterado, aprovar algo que você não leu, phishing para obter a frase de recuperação, ameaças físicas | Aparelhos Ledger com implantes ocultos vendidos pela revendedora CryptoBilis (confirmado em out. 2026) |
| Carteira multisig (multiassinatura) | Uma chave roubada | Todos os signatários verem a mesma transação falsa | A perda de US$ 1,5 bilhão da Bybit passou por uma multisig com signatários em carteiras de hardware |
O que decide onde suas moedas devem ficar é a rapidez com que você precisa delas. Um trader de futuros precisa da margem na corretora em questão de minutos. Quem guarda a longo prazo pode esperar dias por uma transferência. O resto deste guia mostra como cada risco apareceu na prática.
O que aconteceu com o dinheiro dos usuários depois de hacks e falências de corretoras?
Reunimos 33 casos de corretoras e plataformas de empréstimo de cripto hackeadas, congeladas ou falidas entre 2022 e 4 de novembro de 2026, e levamos para o gráfico 15 casos com desfecho conhecido. O padrão é claro: o hack numa grande corretora custou tempo aos usuários; a falência custou dinheiro.
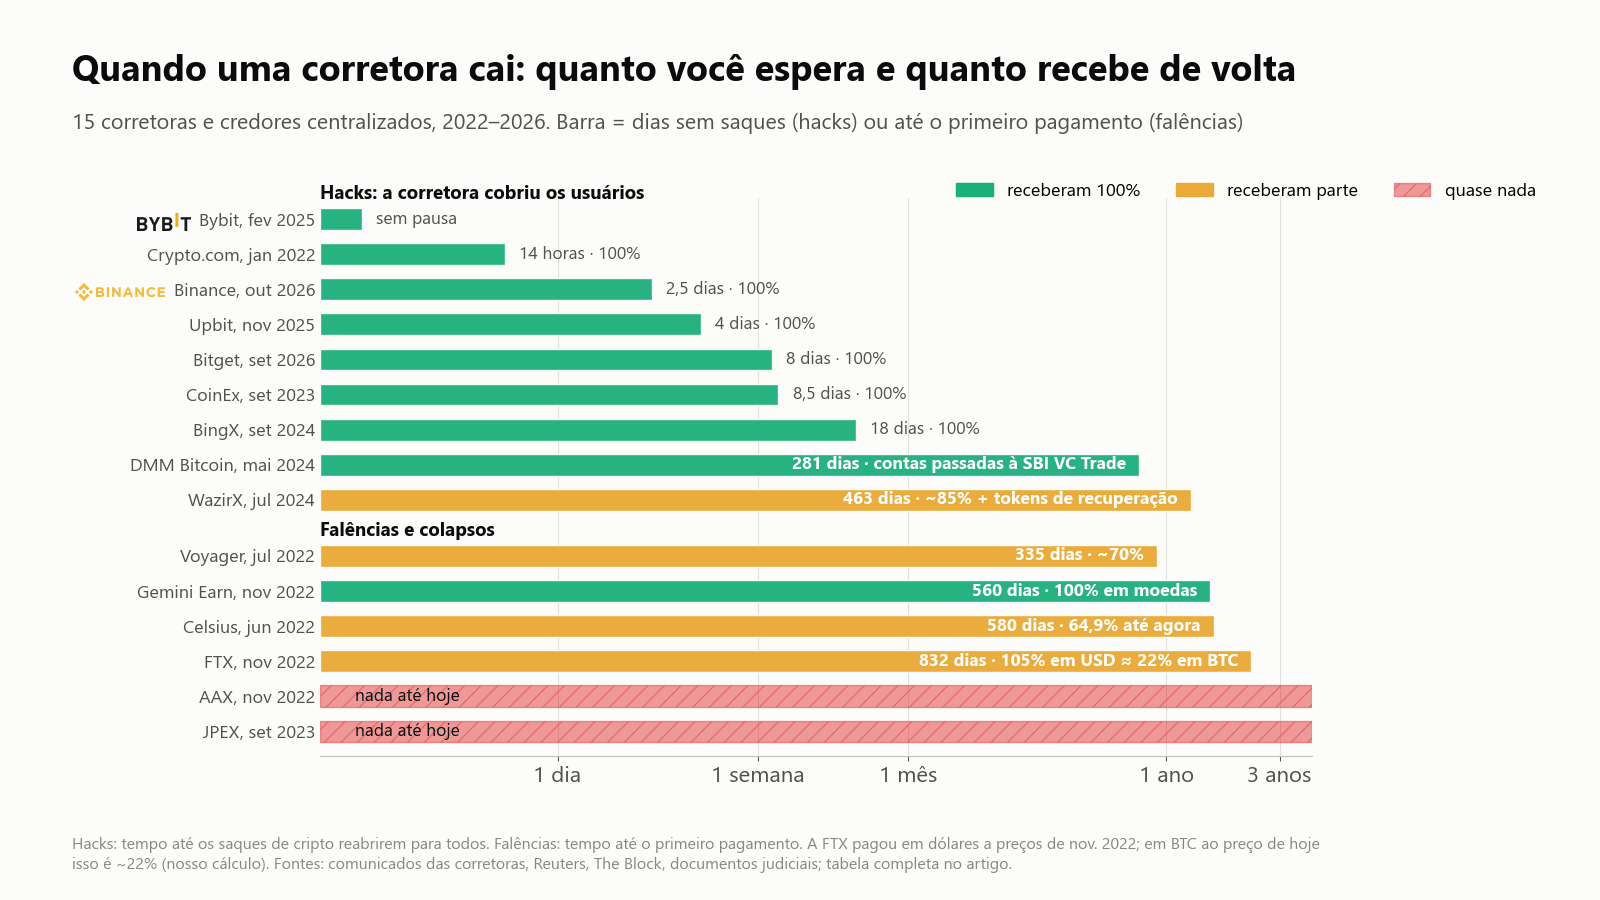
Quando uma corretora é hackeada e continua solvente, ela paga os usuários com recursos próprios e reabre os saques. A Bybit perdeu cerca de US$ 1,5 bilhão em fevereiro de 2025 e nunca suspendeu os saques: processou mais de 350.000 pedidos nas primeiras 10 horas e recompôs o lastro total em 72 horas, com empréstimos e compras (Bybit). A Binance perdeu cerca de US$ 6,4 bilhões em 29 de outubro de 2026 e reabriu os saques cerca de dois dias e meio depois. A Bitget perdeu US$ 387,5 milhões em setembro de 2026 e reabriu os saques de bitcoin depois de cerca de quatro dias, e os de todos os ativos depois de cerca de oito (Reuters). Em todos esses casos, os saldos ficaram intactos.
Quando uma corretora menor é hackeada, a perda pode cair sobre os usuários. A indiana WazirX perdeu US$ 234,9 milhões em julho de 2024, manteve os saques congelados por cerca de 15 meses e devolveu cerca de 85% dos saldos, mais tokens de recuperação, por meio de um plano aprovado pela Justiça de Singapura (Outlook Money). A japonesa DMM Bitcoin cobriu integralmente a perda de 4.502,9 BTC, mas as restrições duraram até as contas serem transferidas para outra corretora, nove meses depois. A Lykke parou de operar depois de um hack de US$ 22,4 milhões e foi à falência.
Quando uma corretora vai à falência, você espera anos e recebe em dólares, pelo preço do dia do colapso. A FTX fez o primeiro pagamento 27 meses depois de suspender os saques. Ela pagou 105% dos créditos, mas os créditos foram fixados pelos preços de novembro de 2022, quando o bitcoin estava perto de US$ 16.871. Pelo preço de hoje, isso equivale a cerca de 22% dos bitcoins que o cliente tinha (cálculo nosso). A Celsius pagou 64,9% até agora, e a Voyager, cerca de 70%. Os clientes da AAX e da JPEX, de Hong Kong, não receberam nada.
Dois casos mais recentes seguem em aberto: o Mercado Bitcoin sofreu um hack de US$ 40 a 49 milhões em 2 de novembro de 2026 e prometeu cobrir os usuários, e a AscendEX encerrou as atividades em julho de 2026 sem se comprometer a liberar os saques.
A lição para o trader não é "corretoras são seguras" nem "corretoras não são seguras". É que o tamanho e a solvência da corretora decidem se um dia ruim vai custar uma semana sem acesso ou a maior parte do seu saldo. Uma corretora também pode sair de um país com poucos dias de aviso, como mostramos na nossa análise das saídas da Bitget e da MEXC.
É seguro deixar cripto na Binance depois do hack?
Aqui estão os fatos; a decisão depende de quanto você deixa lá e por quê. Em 29 de outubro de 2026, atacantes ligados à Coreia do Norte levaram cerca de US$ 6,3 a 6,4 bilhões das carteiras quentes da Binance depois de comprometer o laptop de um engenheiro. A Binance disse que os saldos dos usuários não seriam reduzidos. Até 31 de outubro, ela tinha reposto 90% dos ativos roubados com o fundo SAFU (convertido em 15.000 BTC no início de 2026), parte do fundo de seguro de futuros e o caixa próprio (Reuters), e em 2 de novembro informou 95%. Os saques reabriram em 1º de novembro, às 06:00 UTC, com mais redes liberadas a partir de 3 de novembro. Em 2 de novembro, a corretora publicou um retrato emergencial de prova de reservas que indicava pelo menos 100% para 10 ativos (The Block).
Dois detalhes importam para quem opera futuros. Primeiro, parte do fundo de seguro de futuros foi usada para cobrir o hack; esse fundo é o colchão que absorve as posições quebradas antes que a corretora recorra à desalavancagem automática (ADL), que fecha posições de traders com lucro. Segundo, cerca de US$ 1,55 bilhão em posições foi liquidado no mercado inteiro nas 24 horas seguintes ao hack (The Block), e nos dois dias e meio seguintes quem quisesse levar colateral da Binance para outra corretora não conseguia.
Explicamos o que aconteceu na nossa reportagem sobre o hack e para onde foi o dinheiro roubado na continuação.
Com que frequência as corretoras de cripto são hackeadas?
Raramente, mas quando acontece, as somas são enormes. Na base de hacks e exploits do DefiLlama, as corretoras centralizadas responderam por 1,5% dos incidentes de 2026 até agora, mas por 77,7% do valor roubado. Em 2025, foram 8,1% dos incidentes e 69,6% do valor.
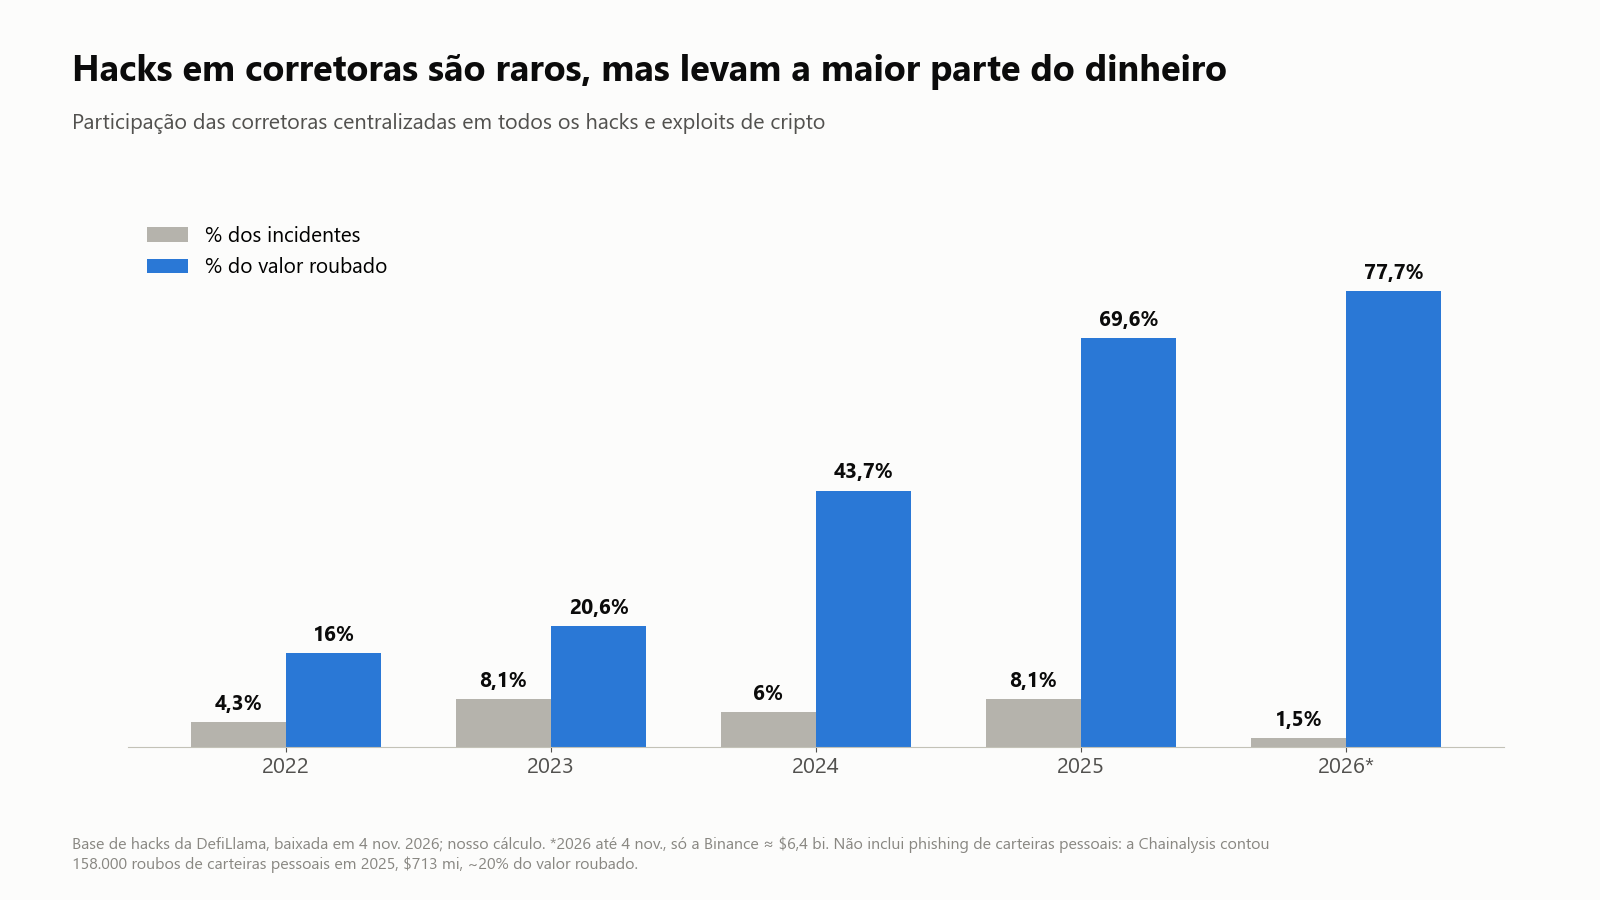
As carteiras pessoais mostram o padrão oposto: muitos roubos pequenos. A Chainalysis contou 158.000 invasões de carteiras pessoais em 2025, com pelo menos 80.000 vítimas e US$ 713 milhões roubados, cerca de 20% de toda a cripto roubada naquele ano (The Block). O DefiLlama não inclui esses casos, então os números das duas fontes não podem ser somados.
A maioria dos grandes hacks de corretoras de 2024 a 2026 atingiu carteiras quentes ou os sistemas que assinam transações, e não o armazenamento a frio (cold storage). Grupos norte-coreanos estavam por trás de cerca de 89% das perdas com hacks registradas em 2026, segundo a Chainalysis (crypto.news).
Carteira fria pode ser hackeada?
O chip interno é difícil de quebrar. Em 2025–2026, os atacantes deram a volta nele: adulteraram o aparelho antes que chegasse ao comprador, levaram os donos a aprovar transações que não conseguiam ler ou simplesmente pediram a frase de recuperação.
- Aparelhos adulterados. Em 10 de outubro de 2026, a Ledger confirmou que um aparelho vendido pela CryptoBilis, revendedora sediada na Malásia, tinha um implante oculto. Pesquisadores encontraram uma placa extra com um modem LTE e um eSIM que lia a tela e os botões durante a configuração, deduzia a frase de recuperação e a enviava aos atacantes. O Genuine Check da Ledger não consegue detectar esse tipo de implante se o chip seguro original estiver intacto (BleepingComputer). A Ledger pediu a revendedores de sete mercados asiáticos que suspendessem as vendas, e a polícia de Singapura associou cerca de S$ 3,5 milhões em perdas a aparelhos adulterados comprados em lojas locais. Em 30 de outubro, a Trezor alertou sobre um implante relatado num Safe 5 vendido pela mesma revendedora, aparelho que ela ainda não tinha examinado (Trezor).
- Assinatura às cegas (blind signing). No hack da Bybit, os signatários aprovaram uma transferência de US$ 1,5 bilhão em carteiras de hardware porque uma página web comprometida mostrava a eles uma transação inofensiva (The Hacker News). A carteira de hardware assina o que você aprova; ela não tem como avisar que a tela do seu computador mentiu.
- Phishing da frase de recuperação. Em 2025, apps falsos do Ledger Live para macOS pediam a frase de recuperação depois de um falso "erro crítico", e cartas em papel em nome da Ledger pediam aos donos que digitassem suas 24 palavras num site (The Block).
- Ameaças físicas. A lista pública de ataques físicos contra detentores de cripto mantida por Jameson Lopp tem 168 registros em 2025 e 144 em 2026 até 24 de outubro (contagem nossa). A Chainalysis contou 46 ataques violentos no primeiro semestre de 2026, com mais de US$ 30 milhões levados (Decrypt).
O que protege você: compre só no site do fabricante ou de um revendedor listado lá, nunca de segunda mão nem com desconto. Gere você mesmo uma frase de recuperação nova e nunca use uma que veio com o aparelho. Confira cada endereço e cada valor na tela do próprio aparelho. E não saia contando quanto você tem em cripto.
Como as carteiras quentes são esvaziadas?
Na maioria das vezes, porque o próprio dono aprova alguma coisa. A Scam Sniffer contou US$ 83,85 milhões perdidos por 106.106 vítimas de phishing de assinatura em 2025, com perda média de US$ 790 (Scam Sniffer). As maiores perdas individuais vieram de truques que nem exigiram invasão:
- Envenenamento de endereço (address poisoning). Em dezembro de 2025, um trader enviou cerca de US$ 50 milhões em USDT para um endereço parecido, copiado do seu próprio histórico de transações, onde os atacantes o tinham plantado com uma transferência minúscula (The Block).
- Atualizações maliciosas. A versão 2.68.0 da extensão da Trust Wallet para navegador, lançada em 24 de dezembro de 2025, enviava dados das carteiras aos atacantes; pelo menos US$ 7 milhões foram roubados antes da correção (BleepingComputer).
- Assinaturas de "atualize sua conta". Desde a atualização do Ethereum de 2025, uma única assinatura pode entregar o controle de uma carteira a outro contrato. A Wintermute descobriu que mais de 80% dessas delegações apontavam para contratos copiados e colados que esvaziam carteiras automaticamente (The Block). O mesmo mecanismo foi usado contra a carteira quente da Binance em outubro de 2026.
Uma carteira quente serve para valores pequenos que você usa em aplicativos. Não é lugar para guardar suas economias.
Opero futuros: quanto devo deixar na corretora?
Deixe a margem que suas posições abertas exigem, uma reserva contra movimentos adversos e as moedas que você pretende negociar em breve. Não encontramos nenhum regulador nem pesquisador independente que indique um percentual; as divisões "90% na fria, 10% na quente" que circulam na internet vêm do marketing de empresas de custódia. O que define o seu número é a rapidez com que você precisaria adicionar margem e se conseguiria fazer isso caso as transferências estivessem lentas ou a corretora travasse.
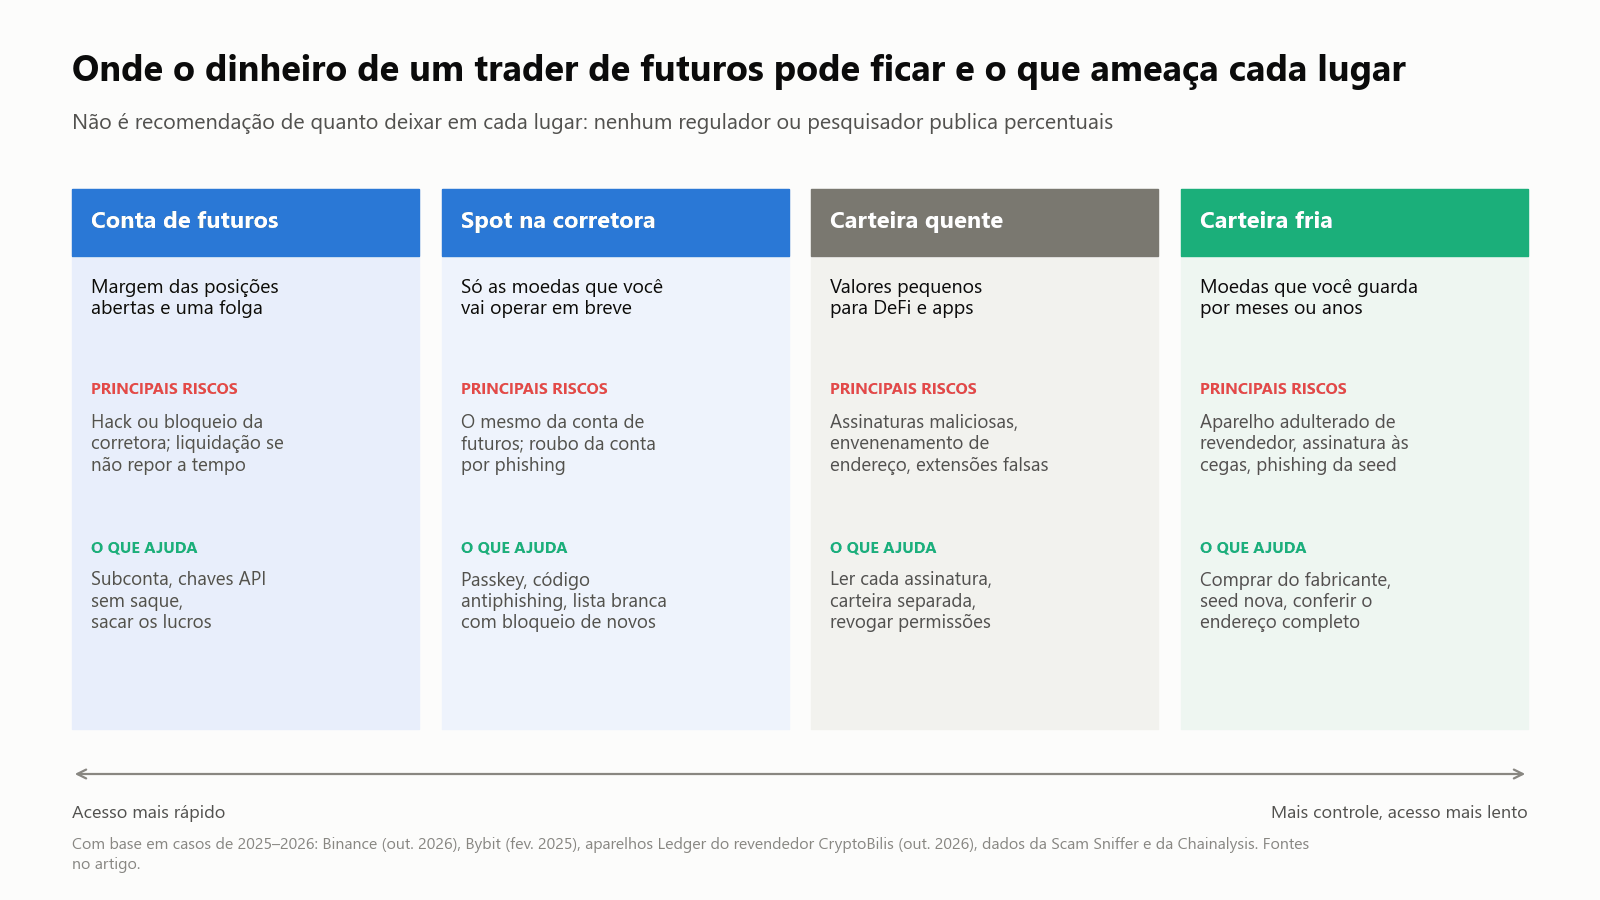
Três fatos ajudam a definir esse número:
- Depósitos levam tempo. A corretora credita um depósito depois do seu próprio número de confirmações na rede, que varia por moeda e aparece na página de depósito.
- Congelamentos da corretora bloqueiam os dois sentidos. Durante a pausa da Binance, não dava para tirar colateral de lá e levar para outra plataforma, e algumas corretoras também pausaram depósitos por um tempo.
- Suas próprias travas de segurança só atrasam saques. Uma trava para endereços novos ou um atraso de saque nunca impedem você de adicionar margem, então ativá-los não atrapalha suas operações.
Sacar os lucros com regularidade mantém o saldo exposto perto do que você realmente opera. Manter recursos em duas corretoras limita o estrago se uma delas congelar. O prop trading muda o quadro: numa conta financiada (funded account) de uma empresa como a Binam, você opera o capital da empresa, então suas próprias moedas não precisam ficar numa corretora como margem.
A whitelist de saque protege você se a corretora for hackeada?
Não. As configurações de segurança da corretora protegem a sua conta, e não as carteiras da corretora. Ajuda separar três níveis de risco:
- Sua conta: alguém entra como se fosse você. A whitelist (lista de endereços permitidos para saque), a trava para endereços novos, a passkey e o código antiphishing funcionam aqui.
- A plataforma: a própria corretora é hackeada ou vai à falência. Nada nas suas configurações ajuda; só o valor que você deixa lá.
- Seu aparelho: malware ou carteira adulterada. Só a higiene da autocustódia ajuda: comprar direto do fabricante, conferir endereços, ler as assinaturas.
Um detalhe surpreende muitos traders: na Bybit, e na Binance com o saque em uma etapa (one-step withdrawal) ativado, os endereços da whitelist passam por menos verificação, e não por mais. Isso deixa a whitelist tão forte quanto o seu login, então combine-a com um limite diário e com a trava para endereços novos.
Como proteger sua conta na corretora
As quatro maiores corretoras oferecem as mesmas ferramentas com nomes diferentes. Confira o menu exato no seu app, porque os nomes mudam entre versões e regiões.
| Configuração | Binance | Bybit | OKX | Bitget |
|---|---|---|---|---|
| Sacar só para endereços salvos | Withdrawal Whitelist | Withdrawal Address Whitelist, Withdraw via Address Book | Allowlist | Withdrawal whitelist |
| Atraso para endereços recém-adicionados | Whitelist Withdrawal Limit | New Address Withdrawal Lock (24 h) | New address withdrawal lock (24 h) | Cerca de 24 h para endereços novos |
| Congelamento automático após mudanças de segurança | 24–48 h | 24 h | 24 h | 24 h |
| Atraso contra transferências forçadas | Não oferece | Withdrawal Protection | Não oferece | Não oferece |
| Código nos e-mails oficiais | Anti-Phishing Code | Anti-Phishing Code | Anti-phishing Code | Anti-Phishing Code |
| Passkeys ou chaves de hardware | Sim | Sim | Sim | Sim |
| Chaves de API | Permissão de saque só com restrição de IP | Confira as permissões da chave | A permissão de saque é separada; chaves de trading sem IP expiram após 14 dias sem uso | Saques só a partir de um IP na whitelist |
Fontes: Binance, Bybit, OKX, Bitget.
Uma configuração mínima para quem opera: passkey ou chave de hardware no lugar de códigos por SMS, código antiphishing (Anti-Phishing Code), whitelist com trava para endereços novos e chaves de API de trading sem permissão de saque e com whitelist de IP. Se você conecta bots ou ferramentas de IA, nosso guia sobre ferramentas de IA para trading explica as permissões das chaves em detalhe. Evite mexer nas configurações de segurança com o mercado volátil: o congelamento automático de 24–48 horas que vem depois não pode ser encerrado antes do prazo.
O que a prova de reservas mostra e o que não mostra
Binance, OKX, Bybit e Bitget publicam prova de reservas todo mês, e as quatro mostram pelo menos 100% nas principais moedas. O relatório da Bitget feito depois do hack de setembro de 2026 mostra 142% para BTC, 110% para ETH e 107% para USDT (Bitget). O relatório de setembro da Bybit mostra 104% para BTC (Crypto Briefing).
Uma prova de reservas mostra que as moedas depositadas pelos clientes existiam onchain no momento do retrato. Ela não mostra:
- que a corretora não tem outras dívidas;
- que a lista de saldos dos clientes está completa (cada usuário só consegue conferir a própria entrada);
- que as chaves estão seguras. A Binance e a Bitget estavam acima de 100% pouco antes dos hacks de 2026.
A empresa de contabilidade Mazars parou de preparar esses relatórios para corretoras de cripto em dezembro de 2022, citando preocupação com a forma como o público os interpretava (Accounting Today). Leia a prova de reservas como uma checagem mensal de que as moedas estão lá, e não como uma auditoria.
Como transferir cripto da corretora para sua própria carteira com segurança
- Compre a carteira de hardware no site do fabricante ou de um revendedor listado lá.
- Configure-a você mesmo e anote offline uma frase de recuperação nova. Nunca a digite num computador ou celular.
- Gere o endereço de recebimento no aparelho e confira-o na tela do próprio aparelho.
- Na corretora, adicione esse endereço à sua whitelist. Escolha a rede certa: o formato do endereço, sozinho, não impede o envio pela rede errada.
- Envie primeiro um pequeno valor de teste e depois o restante.
- Nunca copie um endereço do seu histórico de transações; é assim que funciona o envenenamento de endereço.
Onde guardar USDT e outras stablecoins?
Valem as mesmas regras, com uma diferença: o emissor pode congelar tokens. Depois do hack da Binance, a Tether congelou a principal carteira de USDT dos atacantes em 37 minutos, e a Circle congelou 823 milhões de USDC antes que pudessem ser trocados (nossa reportagem). Esse poder protege as vítimas, mas também vale para qualquer endereço que o emissor marcar, inclusive um que recebeu recursos de um endereço marcado. Verifique de onde vieram suas stablecoins antes de repassá-las e acompanhe em qual rede elas estão, porque as taxas e as regras de congelamento mudam de uma rede para outra.
Perguntas frequentes
É seguro deixar cripto em corretora?
É razoável para o dinheiro com que você opera e arriscado para as economias. Em 2022–2026, as grandes corretoras hackeadas cobriram os usuários em poucos dias, enquanto as corretoras falidas levaram de 11 a 27 meses para fazer o primeiro pagamento, e algumas não pagaram nada.
A Binance continua segura depois do hack?
A Binance diz que os saldos dos usuários não foram reduzidos, que 95% dos ativos roubados foram repostos até 2 de novembro de 2026 e que os saques reabriram em 1º de novembro. As reservas dela também estavam acima de 100% antes do hack, e é por isso que a prova de reservas, sozinha, não responde à pergunta.
Carteira de hardware pode ser hackeada?
O chip seguro raramente é quebrado. As perdas vêm de aparelhos adulterados comprados de revendedores, da aprovação de transações que o dono não leu e da entrega da frase de recuperação a um app ou a uma carta falsos. Em outubro de 2026, a Ledger confirmou implantes em aparelhos vendidos pela revendedora CryptoBilis.
O que acontece com minhas criptos se a corretora for hackeada?
Se a corretora continuar solvente, ela normalmente cobre a perda, e você espera de algumas horas a algumas semanas para sacar. Se ela não conseguir cobrir a perda, você pode receber parte do saldo depois de meses ou anos, como na WazirX (cerca de 85% depois de 15 meses).
Quanto de cripto devo deixar na corretora?
Nenhum regulador ou pesquisador indica um percentual. Para um trader de futuros, o piso é a margem das posições abertas mais uma reserva; o resto pode ficar em autocustódia.
Onde guardar a seed phrase?
Offline, em papel ou metal, num lugar que só você acessa. Nunca em foto, nota na nuvem, e-mail ou chat. Nenhum suporte de verdade vai pedi-la a você.
Como coletamos os dados
Reunimos hacks, congelamentos e falências de corretoras de 2022 a 4 de novembro de 2026 a partir de comunicados das corretoras, documentos judiciais e das bases do DefiLlama e da SlowMist, e conferimos cada caso com reportagens da Reuters, The Block, CoinDesk e outros veículos. Nos hacks, medimos o tempo até a reabertura dos saques de cripto para todos os usuários; nas falências, o tempo até a primeira distribuição. O número da FTX em bitcoin é cálculo nosso, pelo preço de US$ 16.871 por BTC usado nos créditos. A fatia dos hacks de corretoras é cálculo nosso com base na base de hacks do DefiLlama, baixada em 4 de novembro de 2026. As contagens da lista de Lopp são nossas, feitas na lista pública na mesma data. Não fazemos ranking de corretoras nem de fabricantes de carteiras.
Por onde começar
Ative hoje as proteções da tabela acima; leva dez minutos. Antes de dimensionar sua próxima posição, veja o quanto o seu preço de liquidação está perto de verdade. A Binam é uma prop firm de cripto: você opera futuros de cripto com o capital da empresa depois de passar num desafio, então suas economias não precisam ficar numa corretora como margem.
Operar criptomoedas envolve risco. Este artigo é apenas informativo e não constitui recomendação de investimento.