

Hack da Binance: para onde foi o dinheiro roubado, como ele é lavado e quanto volta
Resposta curta: cinco dias depois do hack de 29 de outubro de 2026, os US$ 6,43 bilhões levados das carteiras quentes (hot wallets) da Binance se dividiram em três partes. Cerca de US$ 2,85 bilhões (44%) estão congelados ou apreendidos, quase tudo em stablecoins, cujos emissores podem bloquear tokens. Cerca de US$ 3,24 bilhões continuam em endereços controlados pelos atacantes, a maior parte em ETH e BTC, e quase tudo isso ainda não saiu do lugar: pela nossa checagem da lista de endereços do FBI em 3 de novembro, nenhum dos 18.270 bitcoins roubados foi gasto. O resto, cerca de US$ 0,34 bilhão, saiu pela Tron, por pontes cross-chain e pela THORChain, ou se perdeu em trocas feitas às pressas. Os analistas da Elliptic dizem que só uma quantia insignificante virou dinheiro até agora.
A história é menos generosa que estes primeiros dias. Depois de hacks anteriores ligados à Coreia do Norte, só entre 0% e 6% do dinheiro roubado chegou a ser congelado ou recuperado. A Binance é a exceção porque mais da metade do que foi levado estava em stablecoins, que podem ser congeladas. Os usuários da Binance são outra questão: a exchange diz que já cobriu 95% da perda com dinheiro próprio e que os usuários não vão arcar com ela.
Este artigo está atualizado até 3 de novembro de 2026, 10:00 UTC. Ele dá sequência à nossa reportagem Hack da Binance em outubro de 2026: o que aconteceu e como o mercado de futuros de cripto reagiu. Num caso tão recente, os números mudam todo dia, por isso cada um vem com a indicação de quem o divulgou.
Onde está agora o dinheiro roubado da Binance?
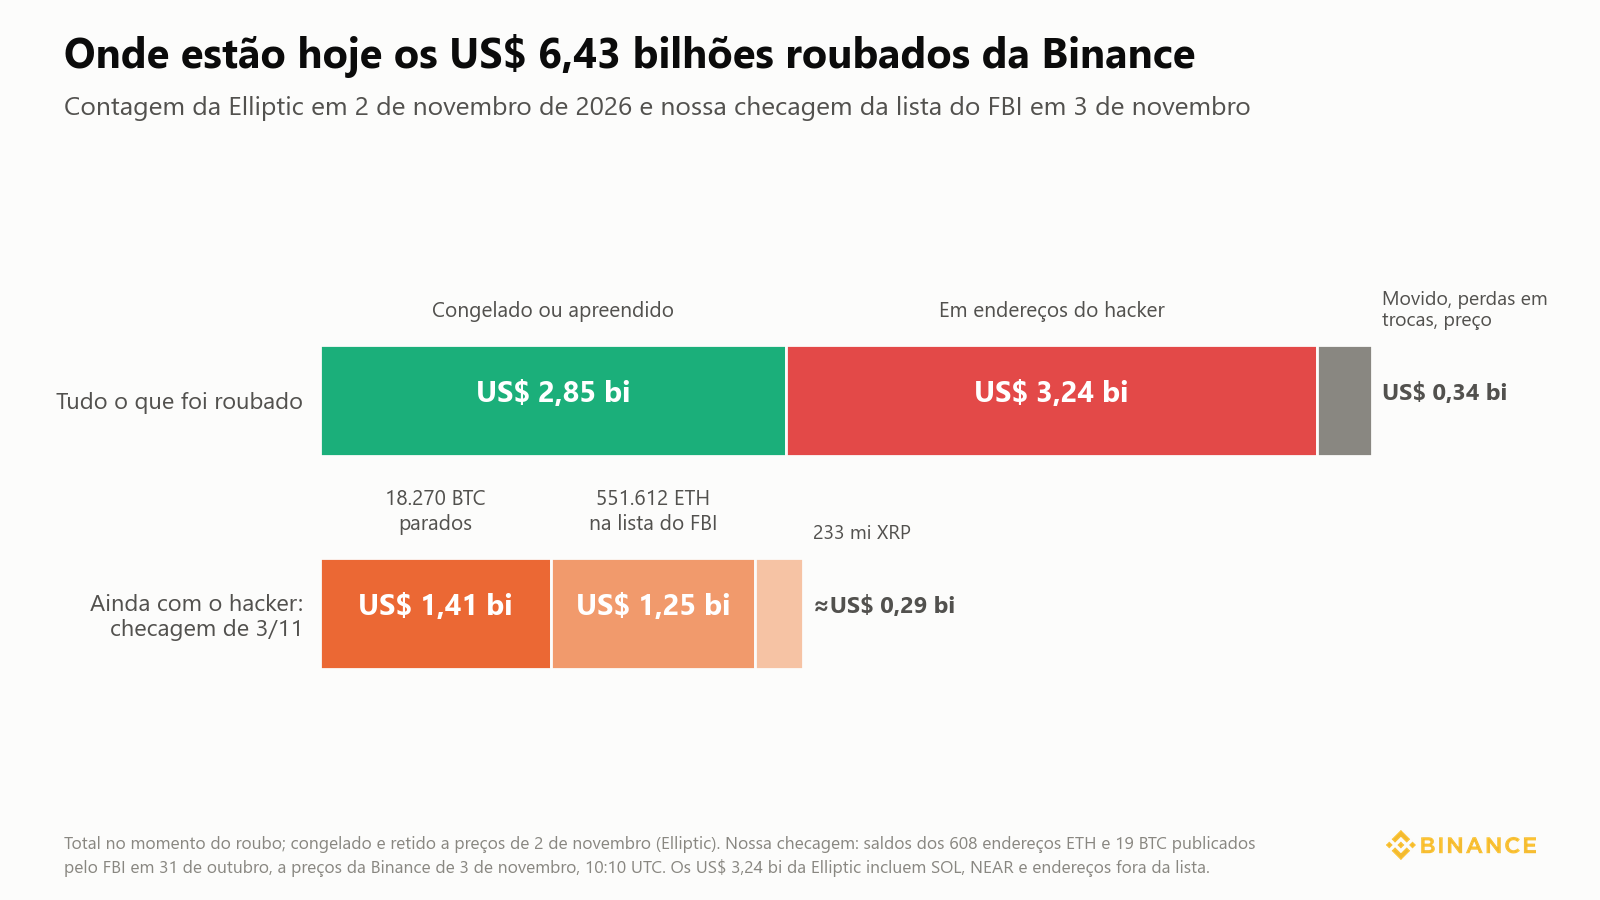
A Elliptic, empresa de análise de blockchain, conta US$ 6,43 bilhões roubados em 11 blockchains entre 20:05 e 23:56 UTC de 29 de outubro (Elliptic, 2 de nov.). A estimativa da própria Binance é de cerca de US$ 6,3 bilhões; a TRM Labs conta US$ 6,36 bilhões em 10 redes. Em 2 de novembro, a Elliptic dividia o dinheiro assim:
- US$ 2,85 bilhões estão congelados ou apreendidos. As stablecoins são 94% desse valor.
- Cerca de US$ 3,24 bilhões estão em endereços ligados aos atacantes, a maior parte em ETH e BTC, pelos preços de 2 de novembro.
- Os ~US$ 0,34 bilhão restantes são o que já seguiu pelas rotas de lavagem, mais as perdas em trocas que o atacante fez a preços ruins e a variação de preço dos tokens desde o roubo. Essa parte não foi "sacada": segundo a Elliptic, só "uma quantia insignificante" deve ter virado dinheiro até agora.
Nós mesmos checamos os saldos do atacante em 3 de novembro, usando os 628 endereços que o FBI publicou em 31 de outubro (608 na Ethereum, 19 no Bitcoin, 1 na Solana):
- Bitcoin: 18.270,2 BTC em 19 endereços, nada gasto. Dezessete endereços guardam cerca de 1.000 BTC cada. Essas moedas estão paradas desde a primeira meia hora do roubo. A US$ 77.030 por BTC, isso dá cerca de US$ 1,41 bilhão.
- Ethereum: 551.612 ETH nos 608 endereços do FBI, cerca de US$ 1,25 bilhão. Os nove maiores endereços concentram 93% desse valor e, segundo a Elliptic, estão parados desde 30 de outubro.
- XRP: todos os 233 milhões de XRP, cerca de US$ 0,29 bilhão, foram para seis endereços novos em 2 de novembro e continuam lá.
Somando, são cerca de US$ 2,95 bilhões. Os US$ 3,24 bilhões da Elliptic cobrem mais coisa: incluem também SOL, NEAR e endereços fora da lista do FBI.
Quanto do dinheiro roubado foi congelado?
US$ 2,85 bilhões, ou 44%, pela contagem verificada da Elliptic; a Binance fala em cerca de US$ 3 bilhões. É muito para um hack de cripto, e o motivo é a composição dos ativos. Dos US$ 6,43 bilhões, US$ 3,46 bilhões (54%) estavam em stablecoins como USDT e USDC, e os emissores delas podem congelar tokens em qualquer endereço.
E eles agiram rápido:
- A Tether congelou a principal carteira do atacante na Ethereum 37 minutos depois da chegada dos USDT, com 1,18 bilhão de USDT, e mais quatro endereços nos 17 minutos seguintes.
- A Circle congelou todos os 823 milhões de USDC roubados três minutos depois, antes que o atacante conseguisse trocar qualquer parte. Em 1º de novembro, a Circle disse ter congelado mais de US$ 1,1 bilhão em USDC ligados ao incidente (CNBC); a empresa não explicou de onde veio a diferença.
- A Ripple (RLUSD), a World Liberty Financial (USD1), a Paxos, a First Digital e os emissores de tokens menores também congelaram os seus. A Binance congelou o próprio wrapped ETH.
- Duas blockchains tiraram os tokens do atacante por votação de governança: o Conselho de Segurança da Arbitrum apreendeu cerca de US$ 30 milhões em ETH e ARB, e a governança da Optimism, cerca de 44 milhões de OP (~US$ 5 milhões), em 31 de outubro.
Nada foi congelado no Bitcoin, no XRP Ledger, na Solana nem na NEAR. Como resume a Elliptic, a Ripple consegue congelar RLUSD, mas não XRP. Moedas nativas como BTC, ETH e XRP não têm um emissor capaz de bloqueá-las. Por isso o primeiro objetivo do atacante foi trocar as stablecoins por elas.
A corrida contra o congelamento
Nos minutos antes dos congelamentos, o atacante trocou cerca de US$ 786 milhões em stablecoins (Elliptic):
- 434 milhões de USDT por 160.451 ETH na Uniswap, na 1inch e com formadores de mercado que cotam sob demanda, pagando 12–26% acima do preço de mercado pela pressa;
- 59,9 milhões de USDT depositados na Aave como garantia para tomar emprestados 19.762 ETH, que a Tether não tem como congelar. Em 1º de novembro, o empréstimo ainda estava aberto e perto da liquidação;
- 234 milhões de USDT por 638 milhões de TRX na SunSwap, na Tron;
- cerca de 150 outros tokens trocados por ETH em exchanges descentralizadas, até 06:36 UTC de 30 de outubro.
A Chainalysis dá um exemplo do preço da pressa: US$ 325 milhões em stablecoins viraram US$ 285 milhões em ETH em cerca de 20 minutos (Chainalysis).
Como o dinheiro roubado está sendo lavado?
Até agora, o dinheiro passou principalmente pela Tron e por pontes cross-chain, com uma parada curta na THORChain. Este é o caminho, dia a dia, segundo o rastreamento ao vivo da Elliptic e as nossas próprias checagens (horários em UTC):
- 29 de outubro, 20:05–23:56. O roubo. Às 20:24, uma única transação levou dois terços das perdas na Ethereum, US$ 2,53 bilhões. Os congelamentos começaram cerca de uma hora depois.
- 30 de outubro, a partir das 02:19. Depois de cinco horas paradas na Tron, uma carteira de distribuição começou a mandar 684,6 milhões de TRX em pequenas quantias para cerca de 7.700 endereços. Em duas horas e meia, as primeiras transferências passaram por seis pontes cross-chain e saíram, na maioria, como ETH na Ethereum. Pelo menos US$ 147 milhões já deixaram a Tron por pontes. Todo o AVAX virou USDC e foi para a Ethereum pela ponte da própria Circle, a CCTP.
- 31 de outubro. O FBI apontou o grupo norte-coreano TraderTraitor e publicou os endereços do atacante. Parte dos TRX foi trocada por USDD, uma stablecoin que se vende como impossível de congelar, e 128 milhões de TRX passaram por um cofre de empréstimo na JustLend: entraram por um endereço e saíram por 16 novos. Até 22:41 UTC, a maior saída das carteiras na Tron era a THORChain, com cerca de US$ 31 milhões, seguida da SunSwap (US$ 5,3 milhões) e da Bitget Swap (US$ 1,8 milhão) (Elliptic).
- 1º de novembro. A Tron ficou em silêncio depois de 1.113 transferências em 51 horas. Começou a primeira mistura: a partir das 05:55, bitcoins comprados com recursos já trocados entraram em coinjoins com o protocolo Wasabi, cerca de 28 BTC (US$ 2,2 milhões) em 18 rodadas até a manhã seguinte. Não são os 18.270 bitcoins roubados, que continuam parados. Metade dos SOL foi para um endereço novo; o rastreador onchain Lookonchain informa que cerca de metade dos US$ 95,9 milhões em SOL roubados foi trocada por BTC pela ponte Relay.
- 2 de novembro. Todos os 233 milhões de XRP foram para seis endereços novos entre 02:12 e 04:00.
Duas coisas chamam a atenção. A primeira é a velocidade e a escala: cerca de 12.000 carteiras em 11 redes e mais de 40.000 transações em menos de quatro dias, mais ou menos uma carteira nova a cada 25 segundos. Na Tron, cada dólar foi movido cerca de nove vezes. A lavagem do hack da Bybit, em 2025, seguia um horário humano. Esta funciona 24 horas por dia. A Elliptic chama isso de automação convencional e diz que "nada do que vimos mostra um agente de IA tomando decisões".
A segunda é que cerca de US$ 16 milhões foram para endereços que guardam dinheiro do hack da Bitget de setembro de 2026. Esse é um dos elos que os analistas usaram para ligar os dois casos ao mesmo grupo.
Por que a THORChain parou?
A THORChain é um protocolo de trocas entre blockchains: permite a qualquer pessoa trocar BTC nativo por ETH e outras moedas sem conta e sem verificação de identidade. Depois do hack da Bybit em 2025, 84% do ETH roubado virou bitcoin por ela (Decrypt).
Desta vez ela parou sozinha. Em 31 de outubro, às 11:34 UTC, uma reorganização de um bloco na Ethereum apagou um depósito de 10 ETH que a THORChain já tinha contabilizado. O protocolo devolveu esse depósito duas vezes, e o sistema de segurança pausou as trocas em 10 redes, entre elas Bitcoin, Ethereum, Solana e Tron (Cointelegraph). Quando consultamos a API da THORChain em 3 de novembro, às 10:12 UTC, as dez seguiam paradas, cerca de 71 horas depois do início da pausa. A Chainalysis diz que a pausa "atrasou sem querer" a lavagem de uma quantia significativa.
O alerta do FBI pede nominalmente aos operadores de nós da THORChain, às exchanges instantâneas e aos serviços DeFi que bloqueiem transações ligadas aos endereços do atacante. Se eles vão fazer isso, ainda não se sabe. A THORChain se apresenta como infraestrutura neutra, e o cofundador John-Paul Thorbjornsen, que diz não estar mais envolvido no projeto, defendeu que os operadores de nós não sigam o pedido do FBI.
Como a Coreia do Norte costuma lavar cripto roubada?
O FBI atribui o hack da Binance ao TraderTraitor, o mesmo grupo norte-coreano que apontou nos hacks da Bybit, em 2025, e da DMM Bitcoin, em 2024 (FBI). A mídia estatal da Coreia do Norte rejeitou a acusação. A TRM Labs contabiliza US$ 12,8 bilhões roubados por hackers ligados à Coreia do Norte desde 2017, US$ 7,4 bilhões deles em 2026 (TRM Labs).
Os analistas descrevem o mesmo roteiro caso após caso. A TRM Labs lista as etapas: abastecer uma carteira operacional pelo Tornado Cash, dividir o dinheiro entre carteiras novas, trocar e passar por pontes até chegar ao bitcoin (depois da Bybit e da KelpDAO, principalmente pela THORChain), passar por mixers e, por fim, sacar por meio de corretores de balcão (OTC). Entre eles há redes em língua chinesa que compram cripto roubada com desconto, muitas vezes via USDT na Tron.
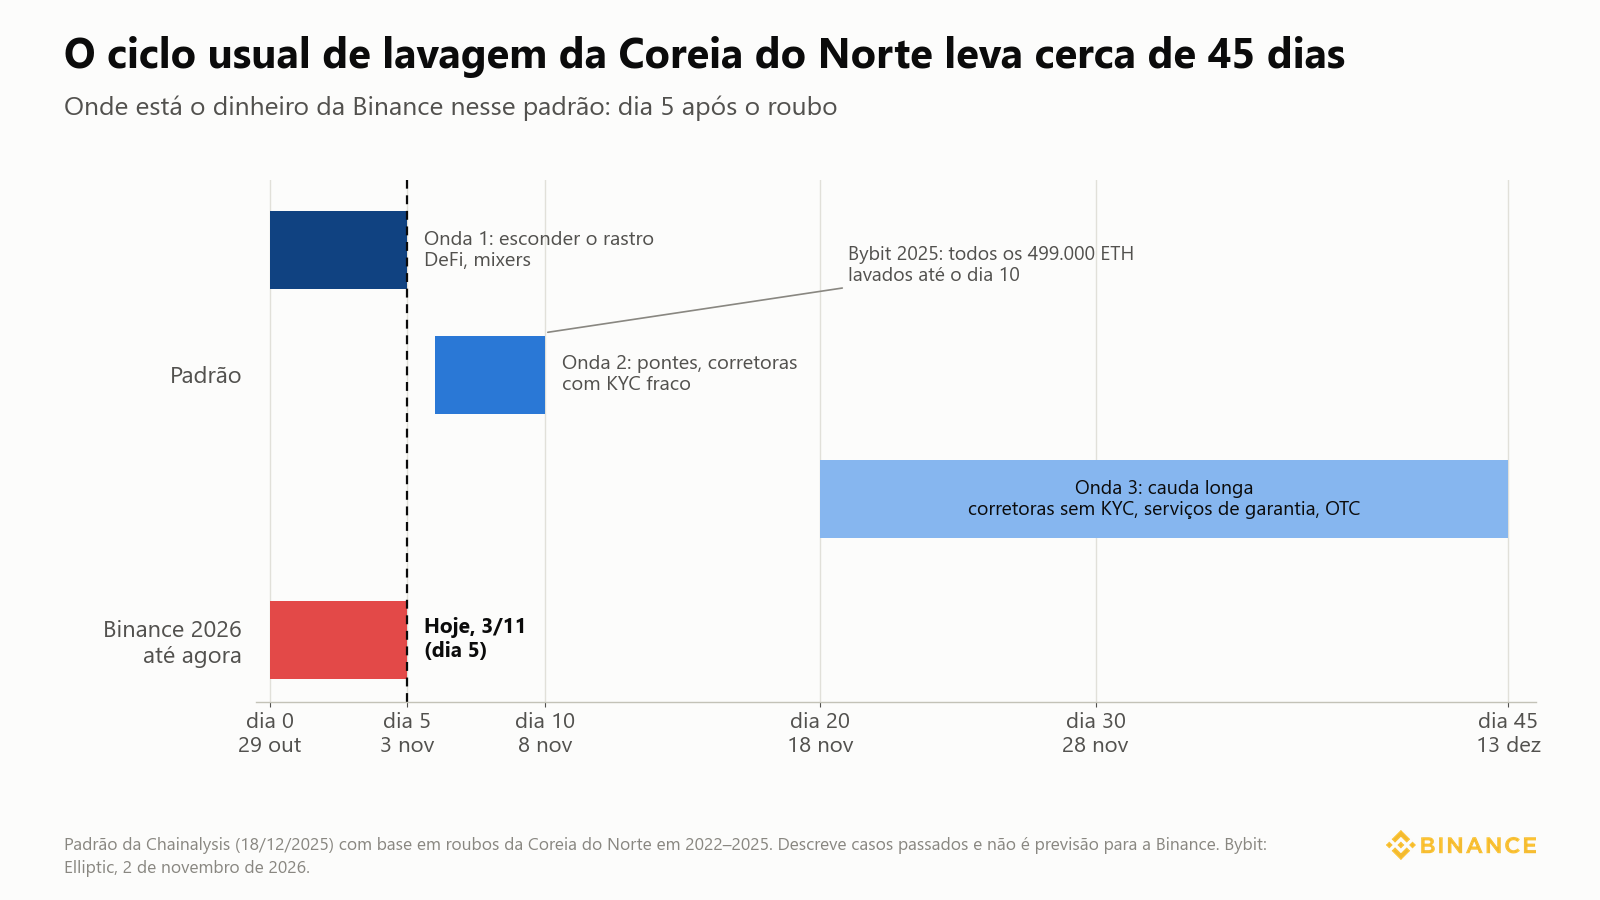
A Chainalysis estudou roubos norte-coreanos de 2022 a 2025 e encontrou um ciclo de cerca de 45 dias, em três ondas (Chainalysis, 18 de dez. de 2025):
- Dias 0–5, ocultação (layering). Protocolos DeFi e mixers para quebrar o rastro.
- Dias 6–10, primeira integração. Pontes cross-chain, exchanges com verificação de identidade fraca, mixers de segunda linha.
- Dias 20–45, a cauda longa. Exchanges sem verificação de identidade, serviços de garantia em língua chinesa, exchanges instantâneas e corretores OTC que transformam cripto em dinheiro.
Os lavadores norte-coreanos também preferem quantias pequenas: mais de 60% do volume que eles lavam circula em transferências abaixo de US$ 500.000, enquanto outros hackers movem de US$ 1 milhão a US$ 10 milhões por vez.
Por esse modelo, o dinheiro da Binance está no fim da onda 1. A rota difere num ponto: desta vez o atacante usou muito protocolos de empréstimo (Aave, JustLend) e vendas em DEX, algo que os grupos norte-coreanos usavam menos em casos anteriores. A TRM Labs também diz que a rota é diferente da usada no caso Bybit. O modelo descreve casos passados e não prevê este. Para ter uma ideia de escala: depois da Bybit, todos os 499.000 ETH roubados foram lavados em 10 dias, e a conversão em dinheiro levou meses, via USDT na Tron e mesas OTC chinesas.
Quanto da cripto roubada volta?
Muito pouco, quando a Coreia do Norte está envolvida. Abaixo está o que foi congelado, apreendido ou recuperado dos atacantes depois dos maiores hacks ligados à Coreia do Norte. Isso é diferente do que as vítimas receberam de volta da própria exchange ou do projeto.
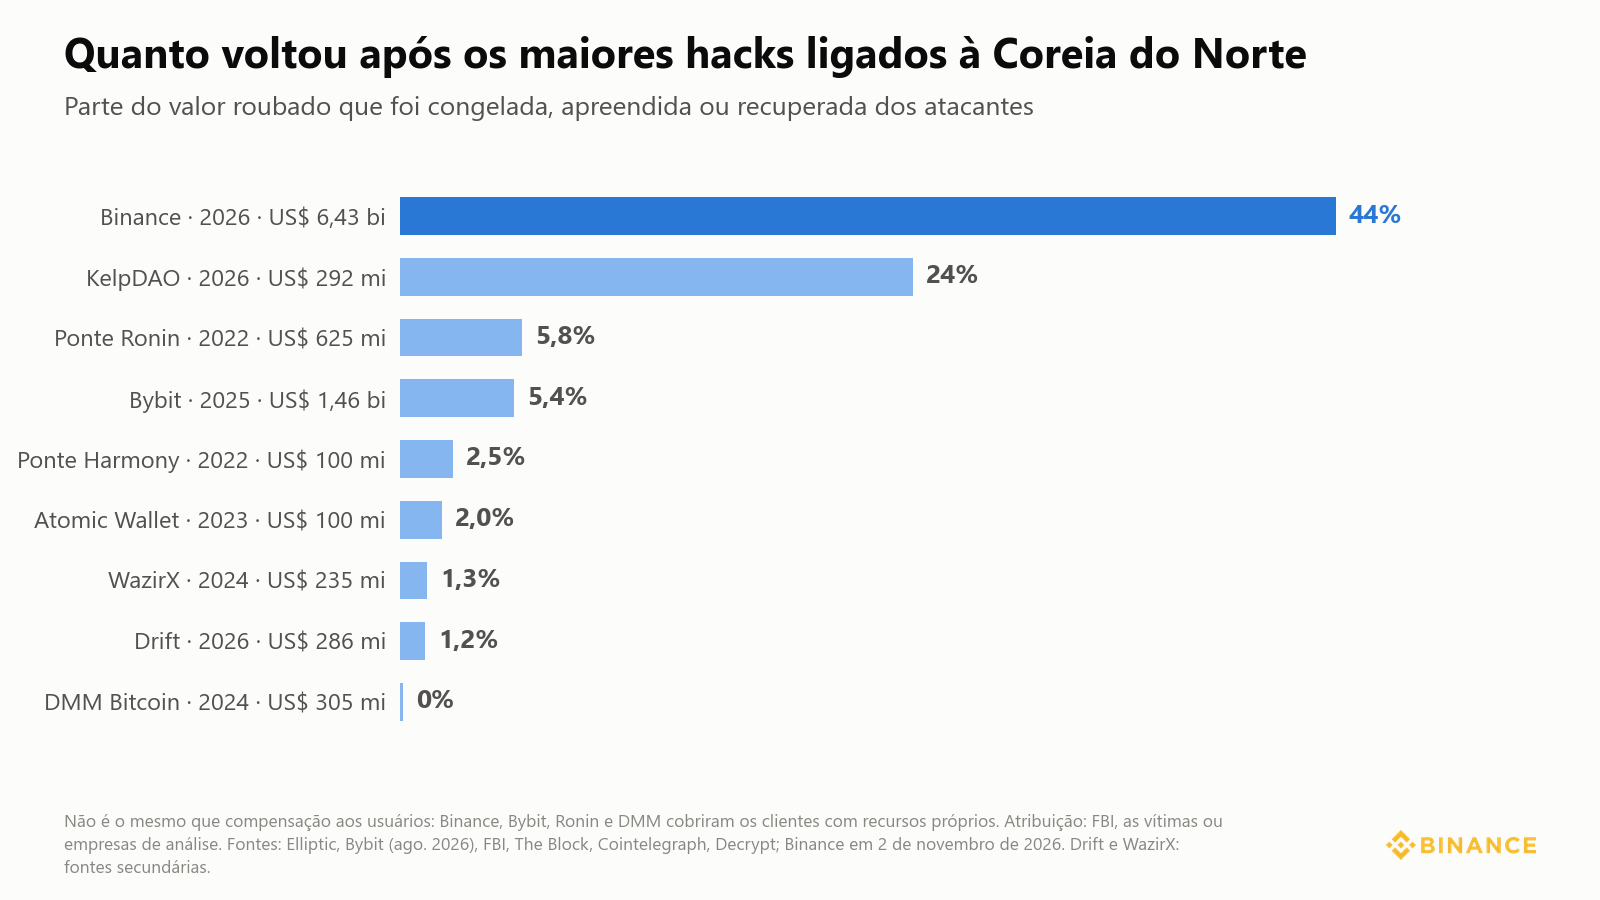
| Hack | Data | Roubado | Congelado, apreendido ou recuperado | Fatia |
|---|---|---|---|---|
| Binance | out. 2026 | US$ 6,43 bi | US$ 2,85 bi congelados ou apreendidos (Elliptic, 2 de nov.) | 44% |
| KelpDAO | abr. 2026 | US$ 292 mi | 30.766 ETH (~US$ 71 mi) congelados pelo Conselho de Segurança da Arbitrum | 24% |
| Ponte Ronin | mar. 2022 | ~US$ 625 mi | ~US$ 30 mi apreendidos pelo FBI, ~US$ 5,9 mi pela Noruega | ~6% |
| Bybit | fev. 2025 | US$ 1,46 bi | US$ 48,4 mi recuperados + US$ 30,5 mi congelados (Bybit, ago. 2026) | ~5% |
| Ponte Harmony | jun. 2022 | ~US$ 100 mi | 124 BTC (~US$ 2,5 mi) congelados pela Binance e pela Huobi | ~2,5% |
| Atomic Wallet | jun. 2023 | ≥US$ 100 mi | ~US$ 2 mi congelados em exchanges | ~2% |
| WazirX | jul. 2024 | ~US$ 235 mi | ~US$ 3 mi congelados | ~1,3% |
| Drift | abr. 2026 | ~US$ 286 mi | ~US$ 3,36 mi em USDC congelados | ~1% |
| DMM Bitcoin | maio 2024 | 4.502,9 BTC (~US$ 305 mi) | nada informado | 0% |
Fontes: Elliptic; Bybit via Decrypt; The Block; Cointelegraph; Decrypt; FBI. Os números da WazirX e da Drift vêm de reportagens secundárias.
Três padrões explicam esses números:
- O que se congela são as stablecoins. A Bybit perdeu principalmente ETH, e a Elliptic conta cerca de 3% congelados nas primeiras semanas. A Binance perdeu principalmente stablecoins e teve 44% congelados em poucas horas.
- Moedas nativas quase nunca voltam depois de cair nas mãos da Coreia do Norte. Os 18.270 BTC e o ETH que continuam nos endereços do atacante são, por esse histórico, a parte com menos chance de voltar.
- Recuperação alta só aparece em dois outros cenários, e nenhum deles é típico. Ou a própria rede aceita congelar fundos: os validadores da Sui congelaram cerca de 73% dos US$ 223 milhões roubados da Cetus em maio de 2025, num ataque ao código sem ligação com a Coreia do Norte. Ou os investigadores encontram os responsáveis anos depois: em 2022, o Departamento de Justiça dos EUA apreendeu cerca de 94.000 dos 119.754 BTC roubados da Bitfinex em 2016, cerca de 78%.
Somando todos os hacks, a recuperação também é baixa. A Immunefi contou apenas 0,4% das perdas recuperadas no primeiro trimestre de 2025, o trimestre do hack da Bybit, contra cerca de 21% um ano antes (Immunefi).
A Binance vai recuperar o dinheiro congelado?
Ninguém disse ainda. Congelado não quer dizer devolvido: os USDT e USDC congelados estão bloqueados nos endereços do atacante, e os emissores não anunciaram se vão reemiti-los para a Binance. A Binance também não anunciou recompensa para quem ajudar a congelar ou rastrear os fundos. Em 2025, a Bybit ofereceu 10% de qualquer valor congelado com ajuda externa.
A Binance não esperou. Separou mais de US$ 6,34 bilhões de recursos da empresa e informa a perda coberta em 80% em 30 de outubro, 90% em 31 de outubro e 95% em 1º de novembro. Os últimos 5% são tokens sem liquidez fora do top 10, segundo os anúncios da exchange (Binance, 1º de nov.). O dinheiro veio de três lugares:
- Metade do fundo de emergência SAFU. Checamos o endereço do SAFU onchain: ele tinha 15.000 BTC em 30 de outubro e tem 7.500 BTC agora. A Binance prometeu recompor o SAFU para cerca de US$ 1 bilhão.
- Parte do Fundo de Seguro de Futuros, a reserva que absorve perdas de liquidações. A Binance diz que liberou só o excedente acima do nível exigido.
- O caixa da empresa.
"Essas perdas não serão repassadas aos usuários", disse a Binance. Se os emissores devolverem depois as stablecoins congeladas, esse dinheiro volta para a Binance, e não para os usuários, que já estão cobertos.
O que o hack significa para quem opera futuros de cripto
Fatos dos últimos cinco dias que importam para quem opera futuros perpétuos:
- Os saques ficaram parados por cerca de dois dias e meio. As negociações, não. A Binance suspendeu os saques por volta das 22:15 UTC de 29 de outubro e liberou as principais moedas na fase 1, em 1º de novembro às 06:00 UTC, cerca de 56 horas depois. A fase 2, com dezenas de outros tokens, começou em 3 de novembro às 04:00 UTC. O mercado à vista (spot) e o de futuros funcionaram o tempo todo. Um trader com hedge entre duas exchanges não conseguia levar margem da Binance para a outra ponta.
- A maioria dos usuários ficou. Nas primeiras nove horas e meia depois da reabertura, saíram US$ 4,65 bilhões e entrou US$ 1,01 bilhão: uma saída líquida de US$ 3,64 bilhões, 2,1% dos US$ 171 bilhões que a Binance tinha na última prova de reservas antes do hack (The Block). O DefiLlama, que acompanha as carteiras das exchanges, mostra os ativos da Binance em US$ 128,1 bilhões em 3 de novembro, contra US$ 144,9 bilhões antes do hack. Essa queda mistura o roubo, os saques e a variação de preços.
- O fundo de seguro de futuros pagou parte da conta. O fundo existe para cobrir perdas quando as liquidações dão errado, antes que a exchange recorra à desalavancagem automática (ADL), que fecha posições lucrativas do outro lado. A Binance diz que o fundo continua acima do nível exigido e acrescenta, no seu FAQ, que nenhuma exchange consegue evitar totalmente a desalavancagem automática.
- A prova de reservas tem limites. A Binance publicou um novo retrato de 31 de outubro e, em 2 de novembro, uma prova de conhecimento zero (zero-knowledge proof) mostrando que seus dez principais tokens têm lastro de pelo menos 1:1. O fundo de seguro de futuros não entra na prova de reservas, e um retrato não é uma auditoria completa.
- A reação do mercado foi curta. As liquidações chegaram a US$ 1,53–1,55 bilhão em 24 horas (CoinGlass, via CoinDesk e The Block). No perpétuo de BTC da Binance, a mínima foi de US$ 76.270, na hora das 18:00 UTC de 30 de outubro. Os ETFs de bitcoin à vista dos EUA tiveram saídas de US$ 643,3 milhões na sexta-feira, 30 de outubro.
O que levar disso:
- Deixe em cada exchange só a margem que você usa para operar. O resto não precisa ficar num lugar onde um hack pode travá-lo por dias. Dissemos o mesmo sobre exchanges que saem de um país em Uma exchange pode ir embora em cinco dias.
- Acompanhe os preços entre exchanges. Durante o hack, a diferença mediana entre os futuros da Binance e os da Bybit e da OKX foi de 0,6 ponto-base. Uma diferença de vários por cento na mesma moeda seria o mercado dizendo que duvida dos saques. O screener da Binam, gratuito, mostra Binance, Bybit e OKX numa só tela.
- Ignore quem oferecer recuperar seus fundos. Grandes hacks atraem falsos "serviços de recuperação" e mensagens de "indenização". Os usuários da Binance não perderam saldo. Quem pede uma taxa ou o seu login para devolver dinheiro é golpista. Leia comunicados só no app da exchange ou no site aberto pelo seu próprio favorito.
O hack afetou os traders da Binam?
Não. Na Binam, uma prop firm de cripto, as avaliações acontecem em contas demo com cotações reais, na Bybit ou na Binance pelo terminal CScalp. Então, durante o desafio, o dinheiro em risco é o valor pago pelo desafio, e não um depósito na exchange. Como funciona a opção com a Binance está explicado em Mesa proprietária na Binance: como fazer o desafio no CScalp, passo a passo.
Perguntas frequentes
Para onde foi o dinheiro do hack da Binance?
Em 2 de novembro de 2026, a Elliptic contava US$ 2,85 bilhões dos US$ 6,43 bilhões congelados ou apreendidos, cerca de US$ 3,24 bilhões ainda em endereços ligados aos atacantes (a maior parte em ETH e BTC) e o resto movido pela Tron, por pontes cross-chain e pela THORChain, ou perdido em trocas feitas às pressas. Só uma quantia insignificante deve ter virado dinheiro.
O bitcoin roubado da Binance já foi movimentado?
Não. Nossa checagem dos 19 endereços de Bitcoin publicados pelo FBI, feita em 3 de novembro, encontrou 18.270,2 BTC sem nenhum gasto. Os 28 BTC que passaram por coinjoin em 1º e 2 de novembro foram comprados com outros recursos já trocados.
Quanto da cripto roubada da Binance foi congelado?
Cerca de US$ 2,85 bilhões, ou 44%, pela contagem verificada da Elliptic; a Binance fala em cerca de US$ 3 bilhões. As stablecoins são 94% do valor congelado: a Tether congelou a carteira principal 37 minutos depois da chegada dos USDT, e a Circle congelou todos os 823 milhões de USDC roubados antes que pudessem ser trocados. Nada foi congelado no Bitcoin, no XRP Ledger, na Solana nem na NEAR.
Quem hackeou a Binance?
Em 31 de outubro de 2026, o FBI atribuiu o hack ao TraderTraitor, um grupo norte-coreano, e publicou 628 endereços ligados a ele. A TRM Labs, a Chainalysis e a Elliptic chegaram à mesma conclusão. A Coreia do Norte negou.
A Binance vai recuperar o dinheiro roubado?
Ainda não foi anunciado. As stablecoins congeladas estão bloqueadas nos endereços do atacante, e os emissores não disseram se vão reemiti-las para a Binance. Pelo histórico dos hacks ligados à Coreia do Norte, o BTC e o ETH que não foram congelados dificilmente voltam: depois de Bybit, Ronin, Harmony, Atomic Wallet, WazirX e DMM Bitcoin, só entre 0% e 6% foi recuperado.
Os usuários da Binance perderam dinheiro?
A Binance diz que não. A exchange informa 95% da perda coberta até 1º de novembro com metade do fundo SAFU, parte do fundo de seguro de futuros e dinheiro da empresa, e diz que as perdas não serão repassadas aos usuários. Os saques voltaram em fases a partir de 1º de novembro.
Como é feita a lavagem de criptomoedas roubadas?
Normalmente, o atacante troca os tokens que podem ser congelados por moedas nativas, divide tudo entre milhares de carteiras novas, passa de uma rede para outra por pontes e serviços de troca como a THORChain, mistura os fundos e, no fim, vende por dinheiro via corretores OTC. A Chainalysis calcula que os grupos norte-coreanos levam cerca de 45 dias para fechar o ciclo completo.
Dá para rastrear criptomoedas roubadas?
Sim. Nas blockchains públicas, toda transferência fica visível, e é por isso que os analistas conseguem seguir o dinheiro da Binance carteira por carteira. O rastro se perde nos mixers, nas redes privadas e no ponto em que a cripto é vendida por dinheiro fora da blockchain. Rastrear não é o mesmo que recuperar o dinheiro.
Por que a THORChain parou de funcionar?
Uma reorganização de um bloco na Ethereum, em 31 de outubro, fez a THORChain devolver um depósito duas vezes, e o sistema de segurança pausou as trocas em 10 redes. Em 3 de novembro, a pausa continuava, o que atrasou a lavagem dos fundos da Binance.
Qual foi o maior hack de cripto da história?
O hack da Binance de 29 de outubro de 2026, com cerca de US$ 6,3–6,4 bilhões. O recorde anterior era da Bybit, em fevereiro de 2025, com cerca de US$ 1,46–1,5 bilhão.
Como coletamos os dados
Saldos do atacante: saldos em Bitcoin dos 19 endereços do alerta do FBI de 31 de outubro de 2026, pela API pública do mempool.space (recebido menos gasto), e saldos dos 608 endereços na Ethereum por um nó público da Ethereum (eth_getBalance no bloco 26.333.588), na manhã de 3 de novembro de 2026. Os valores usam preços da Binance por volta das 10:10 UTC de 3 de novembro: BTC a US$ 77.030, ETH a US$ 2.265,89, XRP a US$ 1,2548. SAFU: saldo do endereço de Bitcoin do SAFU da Binance no mempool.space. Status da THORChain: endpoint de endereços de entrada (inbound addresses) do THORNode às 10:12 UTC de 3 de novembro. Mínima do bitcoin: candles de 1 hora do perpétuo BTCUSDT na API de futuros da Binance.
Todo o resto vem das atualizações de recuperação da Binance, do alerta do FBI, da Elliptic, da Chainalysis, da TRM Labs e das fontes de mídia com link acima, até 3 de novembro de 2026. Os números de "congelado" são o que os analistas conseguiram verificar onchain; os emissores podem ter congelado mais.
Operar futuros de criptomoedas envolve risco. Este artigo é apenas informativo e não constitui recomendação de investimento nem orientação jurídica.