

Dónde guardar criptomonedas de forma segura en 2026: ¿exchange o billetera fría?
Respuesta corta: si operas de forma activa, deja en el exchange solo el margen de tus posiciones abiertas, un colchón para los movimientos del precio y las monedas que piensas operar pronto. Todo lo demás, guárdalo en una billetera que controles tú, idealmente una billetera física (hardware wallet) comprada directamente al fabricante. Ningún lugar está libre de riesgo, pero los riesgos son distintos. Cuando hackearon un exchange grande, los usuarios recuperaron todo su saldo y esperaron entre cero y 18 días. Cuando un exchange quebró, el primer pago tardó entre 11 y 27 meses, y algunos clientes no recibieron nada. Guardar las monedas tú mismo traslada el riesgo a ti: en 2025, los ladrones se llevaron $713 millones de billeteras personales en 158.000 incidentes, y en octubre de 2026 Ledger confirmó que un revendedor había vendido billeteras físicas con implantes ocultos.
Esta guía es para traders de spot y de futuros que se hacen la misma pregunta después del hackeo de Binance del 29 de octubre de 2026. Incluye nuestra propia tabla de 15 caídas de exchanges desde 2022 y lo que cada una supuso para quienes tenían dinero dentro. No clasifica exchanges ni fabricantes de billeteras.
Datos al 4 de noviembre de 2026. No es asesoramiento de inversión.
¿Dónde es más seguro guardar criptomonedas en 2026?
No hay un único lugar más seguro, porque cada opción falla a su manera. La tabla muestra de qué protege cada una y qué salió mal con ella en 2025 y 2026.
| Dónde | Te protege de | No te protege de | Qué pasó en 2025–2026 |
|---|---|---|---|
| Cuenta en un exchange | Perder tus propias claves o tu frase semilla | Hackeos del exchange y congelamiento de retiros, quiebra, robo de la cuenta por phishing | Bybit perdió $1,5 mil millones (feb. 2025) y Binance, unos $6,4 mil millones (oct. 2026); los dos cubrieron a los usuarios |
| Billetera caliente (navegador o teléfono) | Los problemas del exchange | Firmas maliciosas, envenenamiento de direcciones, extensiones falsas, malware | $713 millones robados de billeteras personales en 2025 (Chainalysis); una pérdida de $50 millones por envenenamiento de direcciones (dic. 2025) |
| Billetera física (hardware wallet) | Malware que roba las claves desde tu computadora | Un dispositivo manipulado, aprobar algo que no leíste, phishing para obtener la frase semilla, amenazas físicas | Dispositivos Ledger con implantes ocultos vendidos por el revendedor CryptoBilis (confirmado en oct. 2026) |
| Billetera multifirma (multisig) | El robo de una sola clave | Que a todos los firmantes se les muestre la misma transacción falsa | La pérdida de $1,5 mil millones de Bybit pasó por una multifirma con firmantes en billeteras físicas |
Lo que decide dónde deben estar tus monedas es la rapidez con la que las necesitas. Un trader de futuros necesita el margen en el exchange en cuestión de minutos. Quien invierte a largo plazo puede esperar días por una transferencia. El resto de esta guía muestra cómo se vio cada riesgo en la práctica.
¿Qué pasó con el dinero de los usuarios tras los hackeos y quiebras de exchanges?
Recopilamos 33 casos de exchanges y prestamistas cripto hackeados, congelados o en quiebra entre 2022 y el 4 de noviembre de 2026, y graficamos los 15 con un desenlace conocido. El patrón es claro: un hackeo en un exchange grande les costó tiempo a los usuarios; una quiebra les costó dinero.
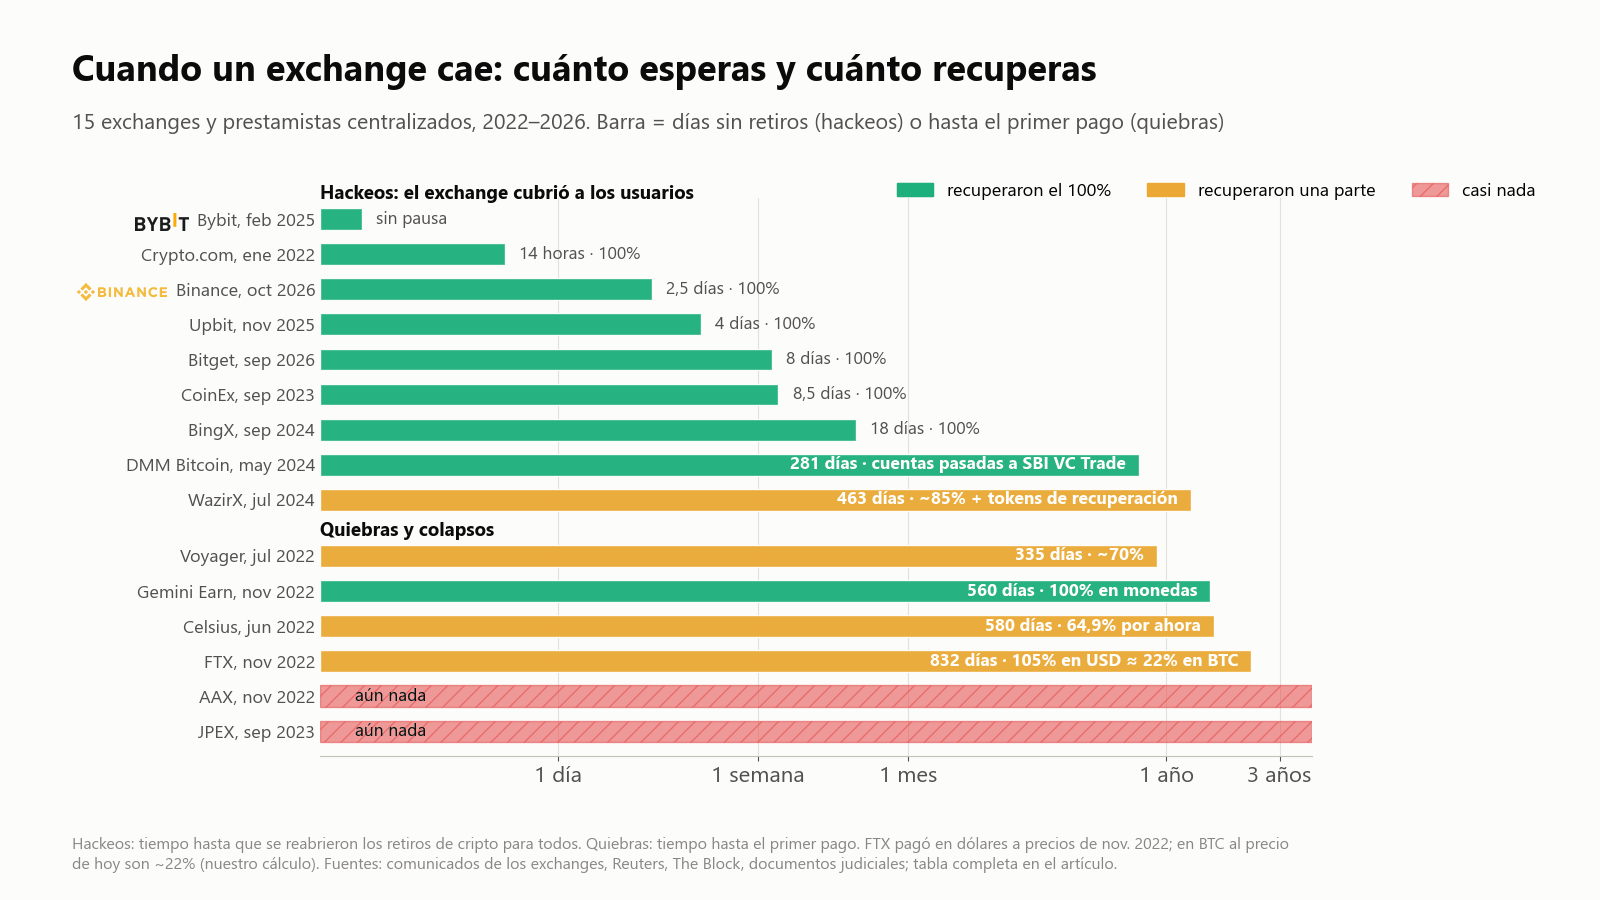
Cuando hackean un exchange y sigue siendo solvente, este paga a los usuarios con fondos propios y reabre los retiros. Bybit perdió unos $1,5 mil millones en febrero de 2025 y nunca detuvo los retiros: procesó más de 350.000 solicitudes en las primeras 10 horas y en 72 horas volvió a tener respaldo total gracias a préstamos y compras (Bybit). Binance perdió unos $6,4 mil millones el 29 de octubre de 2026 y reabrió los retiros unos dos días y medio después. Bitget perdió $387,5 millones en septiembre de 2026 y reabrió los retiros de bitcoin a los cuatro días, más o menos, y los de todos los activos a los ocho (Reuters). En todos los casos los saldos quedaron intactos.
Cuando hackean un exchange más pequeño, la pérdida puede recaer en los usuarios. WazirX, en India, perdió $234,9 millones en julio de 2024, mantuvo los retiros congelados unos 15 meses y devolvió cerca del 85% de los saldos, más tokens de recuperación, mediante un plan aprobado por un tribunal de Singapur (Outlook Money). DMM Bitcoin, en Japón, cubrió por completo su pérdida de 4.502,9 BTC, pero las restricciones duraron hasta que las cuentas pasaron a otro exchange nueve meses después. Lykke dejó de operar tras un hackeo de $22,4 millones y quebró.
Cuando un exchange quiebra, esperas años y te pagan en dólares al precio del día del colapso. FTX hizo su primer pago 27 meses después de detener los retiros. Pagó el 105% de las reclamaciones, pero estas se fijaron a precios de noviembre de 2022, cuando bitcoin cotizaba cerca de $16.871. Al precio actual, eso equivale a un 22% de los bitcoins que tenía un cliente (cálculo nuestro). Celsius ha pagado hasta ahora el 64,9% y Voyager, alrededor del 70%. Los clientes de AAX y de JPEX, en Hong Kong, no han recibido nada.
Dos casos más recientes siguen abiertos: el brasileño Mercado Bitcoin sufrió un hackeo de entre $40 y $49 millones el 2 de noviembre de 2026 y prometió cubrir a los usuarios, y AscendEX cerró en julio de 2026 sin comprometerse a procesar los retiros.
La lección para un trader no es «los exchanges son seguros» ni «los exchanges no son seguros». Es que el tamaño y la solvencia del exchange deciden si un mal día te cuesta una semana sin acceso o la mayor parte de tu saldo. Un exchange también puede irse de un país con unos pocos días de aviso, algo que tratamos en nuestro análisis de las salidas de Bitget y MEXC.
¿Es seguro guardar criptomonedas en Binance después del hackeo?
Estos son los hechos; la decisión depende de cuánto tienes ahí y para qué. El 29 de octubre de 2026, atacantes vinculados a Corea del Norte se llevaron entre $6,3 y $6,4 mil millones de las billeteras calientes de Binance tras comprometer el portátil de un ingeniero. Binance dijo que los saldos de los usuarios no se reducirían. Para el 31 de octubre había repuesto el 90% de los activos robados con su fondo SAFU (convertido en 15.000 BTC a principios de 2026), parte de su fondo de seguro de futuros y su propia tesorería (Reuters), y el 2 de noviembre informó el 95%. Los retiros se reabrieron el 1 de noviembre a las 06:00 UTC, y desde el 3 de noviembre se fueron sumando más redes. El 2 de noviembre publicó una instantánea de emergencia de su prueba de reservas que indica un respaldo de al menos el 100% en 10 activos (The Block).
Hay dos detalles que importan a los traders de futuros. Primero, parte del fondo de seguro de futuros se usó para cubrir el hackeo; ese fondo es el colchón que absorbe las posiciones en quiebra antes de que un exchange empiece a aplicar el desapalancamiento automático (auto-deleveraging) a los traders con ganancias. Segundo, en las 24 horas posteriores al hackeo se liquidaron unos $1,55 mil millones en posiciones en todo el mercado (The Block), y durante los dos días y medio siguientes nadie pudo pasar su colateral de Binance a otro exchange.
Explicamos lo que pasó en nuestro informe sobre el hackeo y adónde fue el dinero robado en nuestro artículo de seguimiento.
¿Con qué frecuencia hackean los exchanges de criptomonedas?
Rara vez, pero cuando ocurre, las cifras son enormes. En la base de datos de hackeos y exploits de DefiLlama, los exchanges centralizados suman el 1,5% de los incidentes en lo que va de 2026, pero el 77,7% del valor robado. En 2025 fueron el 8,1% de los incidentes y el 69,6% del valor.
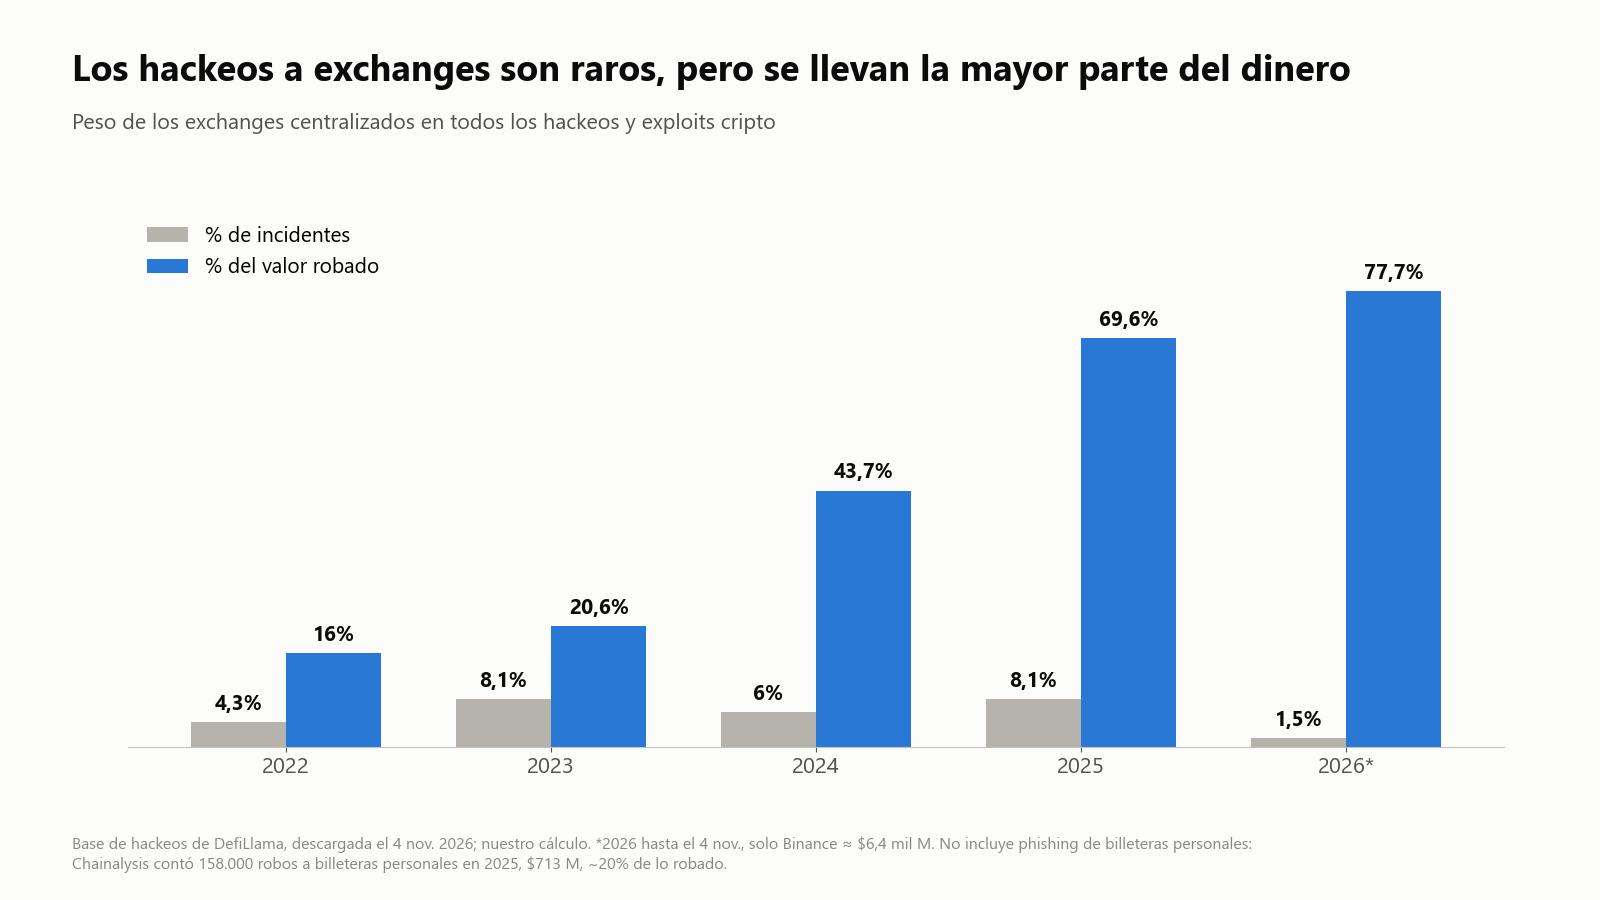
Las billeteras personales muestran el patrón contrario: muchos robos pequeños. Chainalysis contó 158.000 casos de billeteras personales comprometidas en 2025, con al menos 80.000 víctimas y $713 millones robados, cerca del 20% de todas las criptomonedas robadas ese año (The Block). DefiLlama no incluye esos casos, así que las dos fuentes no se pueden sumar.
La mayoría de los grandes hackeos a exchanges de 2024 a 2026 afectaron a las billeteras calientes o a los sistemas que firman las transacciones, no al almacenamiento en frío. Según Chainalysis, detrás de cerca del 89% de las pérdidas por hackeos reportadas en 2026 estaban grupos norcoreanos (crypto.news).
¿Se puede hackear una billetera física (hardware wallet)?
El chip que lleva dentro es difícil de romper. En 2025–2026, los atacantes lo esquivaron: manipularon el dispositivo antes de que llegara al comprador, engañaron a los dueños para que aprobaran transacciones que no podían leer o, sin más, les pidieron la frase semilla.
- Dispositivos manipulados. El 10 de octubre de 2026, Ledger confirmó que un dispositivo vendido por CryptoBilis, un revendedor con sede en Malasia, tenía un implante oculto. Los investigadores encontraron una placa adicional con un módem LTE y una eSIM que leía la pantalla y los botones durante la configuración, deducía la frase de recuperación y se la enviaba a los atacantes. El Genuine Check de Ledger no puede detectar un implante así si el chip seguro original está intacto (BleepingComputer). Ledger pidió a los revendedores de siete mercados asiáticos que dejaran de vender, y la policía de Singapur vinculó unos S$3,5 millones en pérdidas a dispositivos manipulados comprados en tiendas locales. El 30 de octubre, Trezor advirtió de un implante reportado en un Safe 5 vendido por el mismo revendedor, que todavía no había examinado (Trezor).
- Firma a ciegas. En el hackeo de Bybit, los firmantes aprobaron una transferencia de $1,5 mil millones en billeteras físicas porque una página web comprometida les mostraba una transacción inofensiva (The Hacker News). Una billetera física firma lo que apruebas; no puede avisarte de que la pantalla de tu computadora te mintió.
- Phishing para obtener la frase semilla. En 2025, apps falsas de Ledger Live para macOS pedían la frase de recuperación tras un falso «error crítico», y cartas en papel que se hacían pasar por Ledger pedían a los dueños que escribieran sus 24 palabras en un sitio web (The Block).
- Amenazas físicas. La lista pública de Jameson Lopp de ataques físicos a quienes tienen cripto suma 168 entradas en 2025 y 144 en 2026 hasta el 24 de octubre (recuento nuestro). Chainalysis contó 46 ataques violentos en el primer semestre de 2026, con más de $30 millones robados (Decrypt).
Lo que te protege: compra solo en la web del fabricante o a un revendedor que figure en ella, nunca de segunda mano ni con descuento. Genera tú mismo una frase de recuperación nueva y nunca uses una que venga con el dispositivo. Revisa cada dirección y cada monto en la pantalla del propio dispositivo. Y no le cuentes a nadie cuántas criptomonedas tienes.
¿Billetera fría o caliente? Cómo se vacían las billeteras calientes
Casi siempre, porque el propio dueño aprueba algo. Scam Sniffer contó $83,85 millones perdidos por 106.106 víctimas de phishing de firmas en 2025, con una pérdida media de $790 (Scam Sniffer). Las mayores pérdidas individuales vinieron de trucos que no necesitaban ningún hackeo:
- Envenenamiento de direcciones (address poisoning). En diciembre de 2025, un trader envió unos $50 millones en USDT a una dirección parecida que copió de su propio historial de transacciones, donde los atacantes la habían colocado con una transferencia mínima (The Block).
- Actualizaciones maliciosas. La versión 2.68.0 de la extensión de navegador de Trust Wallet, publicada el 24 de diciembre de 2025, enviaba datos de las billeteras a los atacantes; se robaron al menos $7 millones antes de que saliera una corrección (BleepingComputer).
- Firmas para «actualizar tu cuenta». Desde la actualización de Ethereum de 2025, una sola firma puede ceder el control de una billetera a otro contrato. Wintermute encontró que más del 80% de esas delegaciones apuntaban a contratos copiados y pegados que vacían las billeteras automáticamente (The Block). El mismo mecanismo se usó contra la billetera caliente de Binance en octubre de 2026.
Una billetera caliente sirve para montos pequeños que usas en apps. No es el lugar para tus ahorros.
Opero futuros: ¿cuánto debo dejar en el exchange?
Deja el margen que necesitan tus posiciones abiertas, un colchón para movimientos en contra y las monedas que piensas operar pronto. No encontramos ningún regulador ni investigador independiente que dé un porcentaje; los repartos de «90% en frío, 10% en caliente» que circulan por internet salen del marketing de empresas de custodia. Lo que decide tu cifra es con qué rapidez necesitarías añadir margen y si podrías hacerlo con transferencias lentas o con el exchange congelado.
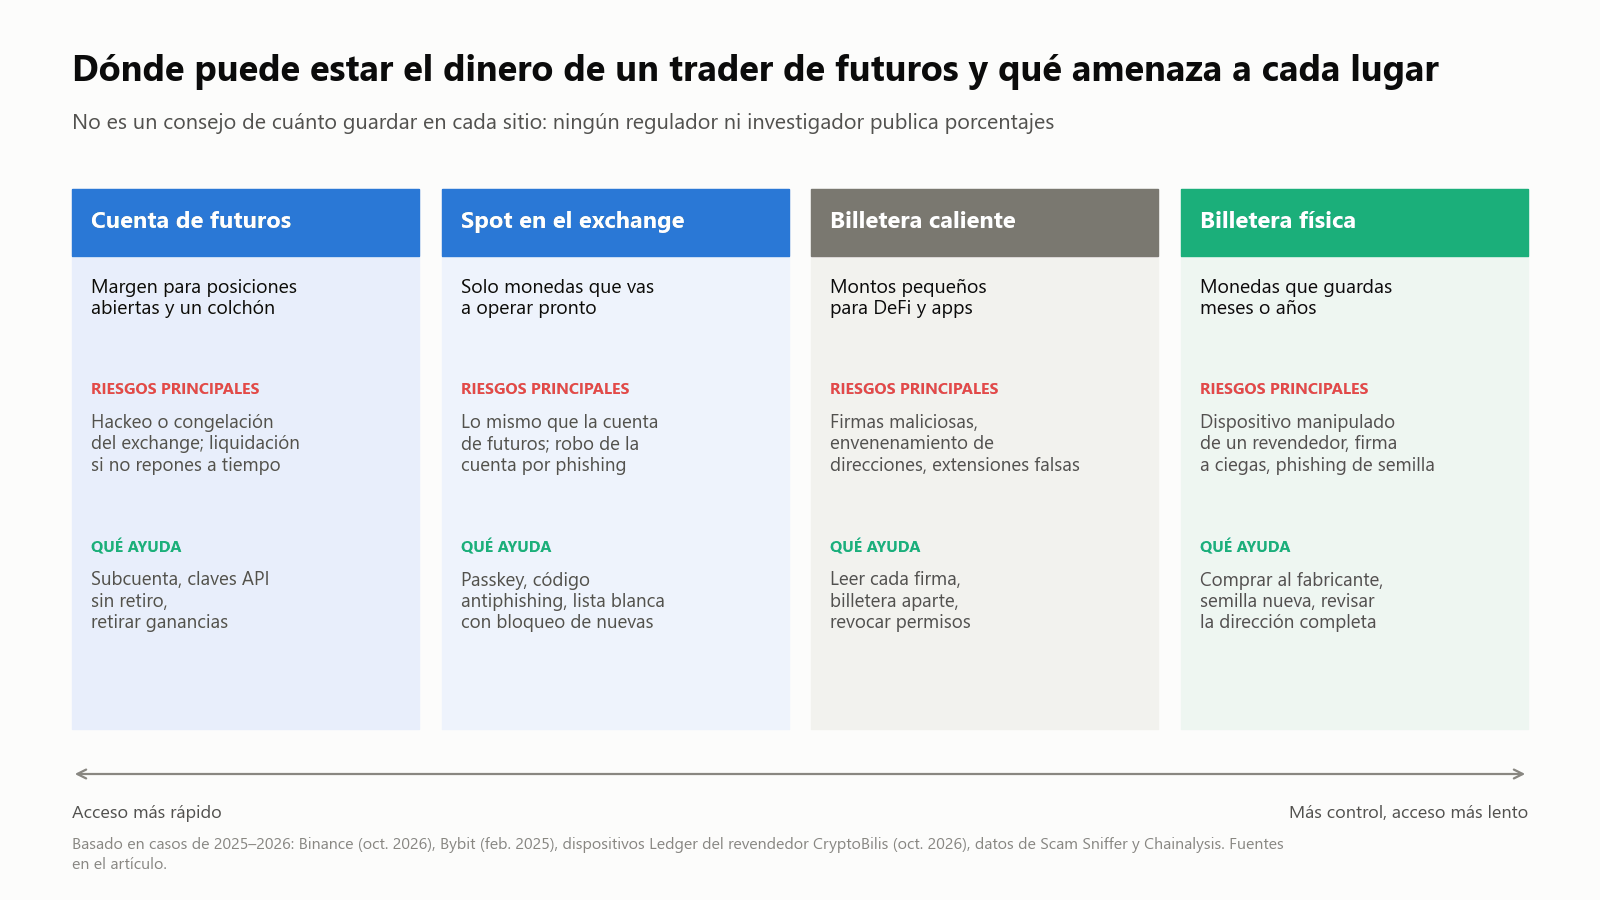
Tres hechos ayudan a fijar esa cifra:
- Los depósitos tardan. Un exchange acredita un depósito tras su propio número de confirmaciones de red, que cambia según la moneda y figura en su página de depósitos.
- Los congelamientos del exchange bloquean en las dos direcciones. Durante la pausa de Binance no podías sacar colateral hacia otra plataforma, y algunos exchanges también pausaron brevemente los depósitos.
- Tus propios bloqueos de seguridad solo frenan los retiros. Un bloqueo de direcciones nuevas o un retraso en los retiros nunca te impide añadir margen, así que activarlos no perjudica tu trading.
Retirar ganancias con regularidad mantiene el saldo expuesto cerca de lo que realmente operas. Tener fondos en dos exchanges limita el daño si uno se congela. El prop trading cambia el panorama: en una cuenta financiada de una firma como Binam operas con el capital de la firma, así que tus propias monedas no tienen que estar en un exchange como margen.
¿Te protege la lista blanca de retiros si hackean el exchange?
No. Los ajustes de seguridad del exchange protegen tu cuenta, no las billeteras del exchange. Ayuda separar tres niveles de riesgo:
- Tu cuenta: alguien entra haciéndose pasar por ti. Aquí sirven la lista blanca (whitelist), el bloqueo de direcciones nuevas, una passkey y un código antiphishing.
- La plataforma: hackean al propio exchange o quiebra. Nada de tus ajustes ayuda; solo cuenta el monto que tienes ahí.
- Tu dispositivo: malware o una billetera manipulada. Solo ayudan los buenos hábitos de autocustodia: comprar directamente al fabricante, revisar las direcciones, leer las firmas.
Un detalle sorprende a muchos traders: en Bybit, y en Binance con el retiro en un paso (One-step Withdrawal) activado, las direcciones de la lista blanca pasan por menos verificaciones, no por más. Eso hace que la lista blanca sea tan fuerte como tu inicio de sesión, así que combínala con un límite diario y un bloqueo de direcciones nuevas.
Cómo blindar tu cuenta en el exchange
Los cuatro exchanges más grandes ofrecen las mismas herramientas con nombres distintos. Revisa el menú exacto en tu app, porque los nombres cambian entre versiones y regiones.
| Ajuste | Binance | Bybit | OKX | Bitget |
|---|---|---|---|---|
| Retirar solo a direcciones guardadas | Withdrawal Whitelist | Withdrawal Address Whitelist, Withdraw via Address Book | Allowlist | Withdrawal whitelist |
| Espera para direcciones recién añadidas | Whitelist Withdrawal Limit | New Address Withdrawal Lock (24 h) | New address withdrawal lock (24 h) | Unas 24 h para direcciones nuevas |
| Congelamiento automático tras cambios de seguridad | 24–48 h | 24 h | 24 h | 24 h |
| Espera contra retiros forzados | No disponible | Withdrawal Protection | No disponible | No disponible |
| Código en los correos oficiales | Anti-Phishing Code | Anti-Phishing Code | Anti-phishing Code | Anti-Phishing Code |
| Passkeys o llaves de seguridad físicas | Sí | Sí | Sí | Sí |
| Claves API | Permiso de retiro solo con restricción de IP | Revisa los permisos de la clave | El permiso de retiro va aparte; las claves de trading sin IP caducan tras 14 días sin uso | Retiros solo desde una IP en la lista blanca |
Fuentes: Binance, Bybit, OKX, Bitget.
Configuración mínima para un trader: una passkey o una llave de seguridad física en lugar de códigos por SMS, un código antiphishing, una lista blanca con bloqueo de direcciones nuevas y claves API de trading sin permiso de retiro y con lista blanca de IP. Si conectas bots o herramientas de IA, nuestra guía de herramientas de trading con IA explica en detalle los permisos de las claves. Evita cambiar los ajustes de seguridad con el mercado agitado: el congelamiento automático de 24–48 horas que viene después no se puede levantar antes de tiempo.
Qué muestra la prueba de reservas y qué no
Binance, OKX, Bybit y Bitget publican cada mes una prueba de reservas, y las cuatro muestran al menos el 100% en las monedas principales. El informe de Bitget posterior a su hackeo de septiembre de 2026 muestra el 142% en BTC, el 110% en ETH y el 107% en USDT (Bitget). El informe de septiembre de Bybit muestra el 104% en BTC (Crypto Briefing).
Una prueba de reservas muestra que las monedas que depositaron los clientes existían en la cadena en el momento de la instantánea. No muestra:
- que el exchange no tenga otras deudas;
- que la lista de saldos de clientes esté completa (cada usuario solo puede comprobar su propia entrada);
- que las claves estén a salvo. Binance y Bitget estaban por encima del 100% poco antes de sus hackeos de 2026.
La firma contable Mazars dejó de preparar estos informes para exchanges cripto en diciembre de 2022, por su preocupación sobre cómo los entendía el público (Accounting Today). Lee una prueba de reservas como una comprobación mensual de que las monedas están ahí, no como una auditoría.
Cómo pasar criptomonedas del exchange a tu propia billetera de forma segura
- Compra la billetera física en la web del fabricante o a un revendedor que figure en ella.
- Configúrala tú mismo y anota una frase de recuperación nueva sin conexión. Nunca la escribas en una computadora ni en un teléfono.
- Obtén la dirección de recepción desde el dispositivo y compruébala en su pantalla.
- En el exchange, añade esa dirección a tu lista blanca. Elige la red correcta: el formato de la dirección por sí solo no impide que envíes por la red equivocada.
- Envía primero un monto pequeño de prueba y luego el resto.
- Nunca copies una dirección de tu historial de transacciones; así funciona el envenenamiento de direcciones.
¿Dónde guardar USDT y otras stablecoins?
Rigen las mismas reglas, con una diferencia: el emisor puede congelar los tokens. Tras el hackeo de Binance, Tether congeló la billetera principal de USDT de los atacantes en 37 minutos y Circle congeló 823 millones de USDC antes de que pudieran cambiarse (nuestro informe). Ese poder protege a las víctimas, pero también se aplica a cualquier dirección que el emisor marque, incluida una que haya recibido fondos de una dirección marcada. Comprueba de dónde vienen tus stablecoins antes de reenviarlas y ten claro en qué red están, porque las comisiones y las reglas de congelamiento cambian de una red a otra.
Preguntas frecuentes
¿Es seguro guardar criptomonedas en un exchange?
Es razonable para el dinero con el que operas y arriesgado para los ahorros. En 2022–2026, los exchanges grandes que sufrieron hackeos cubrieron a los usuarios en cuestión de días, mientras que los que quebraron tardaron entre 11 y 27 meses en hacer un primer pago, y algunos no pagaron nada.
¿Binance sigue siendo seguro después del hackeo?
Binance dice que los saldos de los usuarios no se redujeron, que el 2 de noviembre de 2026 ya había repuesto el 95% de los activos robados y que los retiros se reabrieron el 1 de noviembre. Sus reservas también estaban por encima del 100% antes del hackeo, y por eso la prueba de reservas por sí sola no responde a la pregunta.
¿Se puede hackear una billetera fría?
El chip seguro rara vez se rompe. Las pérdidas vienen de dispositivos manipulados comprados a revendedores, de aprobar transacciones que no leíste y de entregar la frase de recuperación a una app o una carta falsas. En octubre de 2026, Ledger confirmó implantes en dispositivos vendidos por el revendedor CryptoBilis.
¿Qué pasa con mis criptomonedas si hackean un exchange?
Si el exchange sigue siendo solvente, normalmente cubre la pérdida y esperas desde unas horas hasta unas semanas para retirar. Si no puede cubrirla, puede que recibas parte de tu saldo al cabo de meses o años, como con WazirX (cerca del 85% después de 15 meses).
¿Cuántas criptomonedas debo dejar en un exchange?
Ningún regulador ni investigador da un porcentaje. Para un trader de futuros, el mínimo es el margen de las posiciones abiertas más un colchón; el resto puede estar en autocustodia.
¿Dónde guardar la frase semilla?
Sin conexión, en papel o en metal, en un lugar al que solo tú puedas acceder. Nunca en una foto, en una nota en la nube, en un correo ni en un chat. Ningún equipo de soporte real te la va a pedir.
Cómo recopilamos los datos
Recopilamos hackeos, congelamientos y quiebras de exchanges entre 2022 y el 4 de noviembre de 2026 a partir de comunicados de los exchanges, documentos judiciales y las bases de datos de DefiLlama y SlowMist, y contrastamos cada caso con noticias de Reuters, The Block, CoinDesk y otros medios. En los hackeos medimos el tiempo hasta que se reabrieron los retiros de cripto para todos los usuarios; en las quiebras, el tiempo hasta el primer reparto. La cifra de FTX en bitcoin es cálculo nuestro a partir del precio de las reclamaciones, $16.871 por BTC. El peso de los hackeos a exchanges es cálculo nuestro con la base de hackeos de DefiLlama, descargada el 4 de noviembre de 2026. Los recuentos de la lista de Lopp son nuestros, a partir de la lista pública en esa fecha. No clasificamos exchanges ni fabricantes de billeteras.
Por dónde empezar
Activa hoy las protecciones de la tabla de arriba; te llevará diez minutos. Antes de calcular el tamaño de tu próxima posición, comprueba lo cerca que está en realidad tu precio de liquidación. Binam es una prop firm de cripto: operas futuros cripto con el capital de la firma tras superar un challenge, así que tus ahorros no tienen que estar en un exchange como margen.
Operar criptomonedas implica riesgo. Este artículo es solo informativo y no constituye asesoramiento de inversión.