
Hackeo de Binance en octubre de 2026: qué pasó y cómo reaccionaron los futuros cripto
Respuesta corta: la noche del 29 de octubre de 2026, unos atacantes vaciaron las billeteras calientes (hot wallets) de Binance en diez blockchains, la mayor parte en una media hora. Binance calcula el impacto total en unos $6,3 mil millones, lo que lo convierte en el mayor robo de cripto registrado. Binance asegura que los fondos de los usuarios están a salvo y que cubrirá la pérdida con su fondo SAFU y con dinero de la empresa (Binance). Los retiros están en pausa; Binance prevé reanudarlos dentro de las 48 horas siguientes a su actualización de las 04:36 UTC del 30 de octubre. Los emisores de stablecoins y otros actores congelaron en pocas horas unos $2,7–3 mil millones de los activos robados.
También revisamos minuto a minuto qué le hizo el hackeo al mercado de futuros en Binance, Bybit y OKX. En su punto más bajo, bitcoin llegó a caer un 4,9%, en parte junto con las acciones tecnológicas de EE. UU., que cayeron a la misma hora. Los precios en Binance nunca se separaron de los de otros exchanges: durante el robo, la diferencia mediana en BTC fue de 0,6 puntos básicos (0,006%). Los traders siguieron tratando a Binance como un exchange solvente.
Este artículo se escribió el 30 de octubre de 2026. En un hackeo tan reciente las cifras cambian rápido, así que en cada una indicamos quién la dio a conocer. Actualizaremos la página cuando Binance publique su informe completo.
¿Qué pasó con Binance? La cronología del hackeo
Todas las horas están en UTC. Los pasos onchain son de TRM Labs, que rastreó el robo en diez cadenas (TRM Labs).
| Hora (UTC) | Qué pasó |
|---|---|
| 28 de oct., por la mañana | Una billetera que el atacante usaría después recibe tres pequeños retiros de Tornado Cash, un servicio de mezcla de criptomonedas |
| 29 de oct., durante el día | El código del ataque se prueba en dos billeteras y luego se ensaya en una tercera |
| 20:05–20:09 | Cinco billeteras de XRP de Binance envían 233,46 millones de XRP a una sola dirección. Es la primera salida |
| desde las 20:10 | Se vacían las billeteras de Binance en Solana y Optimism |
| 20:20 | La billetera caliente de Bitcoin de Binance envía 18.270 BTC. En ese mismo minuto, una transacción en Ethereum le da al atacante el control de la principal billetera caliente de Ethereum |
| ~20:22 | La billetera caliente de Tron envía 612,7 millones de USDT y 46,4 millones de TRX |
| ~20:23 | Se vacía la billetera caliente de Ethereum: 167.464 ETH y 63 tokens, entre ellos 1.615 millones de USDT |
| 21:01 | Tether congela 971,1 millones de USDT en la billetera receptora principal |
| 21:04 | Circle congela 823 millones de USDC |
| 22:01–22:26 | Ripple y World Liberty Financial congelan RLUSD y USD1 vinculados al ataque |
| 22:15 | Binance publica que los retiros están en pausa por controles de seguridad y que los fondos de los usuarios siguen a salvo |
| 23:05 | Una segunda oleada golpea las billeteras de Binance en Avalanche y Polygon |
| 23:06 | Binance suspende el trading en Binance Alpha |
| 23:35 | Binance informa de un total congelado y verificado de $2,54 mil millones |
| 30 de oct., 00:08 | El Consejo de Seguridad de Arbitrum retira 8.426 ETH y 74,6 millones de ARB de la billetera del atacante |
| 00:13 | Binance: «Binance cubrirá todas las pérdidas»; todos los depósitos y retiros quedan suspendidos temporalmente |
| 02:23 | Binance publica una «Actualización sobre el incidente de seguridad»: impacto de unos $6,3 mil millones y unos $3 mil millones congelados onchain |
| 04:36 | Binance: los depósitos funcionan con normalidad y los retiros deberían reanudarse dentro de 48 horas |
Las declaraciones de Binance salen de sus publicaciones en X y de su página de anuncios (Binance). La co-CEO Yi He dijo primero que el exchange estaba investigando informes sobre un posible problema de seguridad y, poco después de la medianoche, escribió que Binance «cubrirá todas las pérdidas del hackeo» (The Block). Binance.US aclaró que es una plataforma independiente y que no se vio afectada.
¿Cuánto dinero le robaron a Binance?
Las estimaciones no coinciden porque se hicieron en momentos distintos y no cuentan lo mismo: lo que salió de las billeteras, lo que se congeló y a qué precios se valoró.
| Fuente | Estimación | Qué mide |
|---|---|---|
| Binance | unos $6,3 mil millones | «impacto total estimado», la cifra de la propia Binance (Binance) |
| TRM Labs | $6,36 mil millones | valor de cada activo en el momento en que se lo llevaron, en 10 cadenas |
| Chainalysis | unos $6,4 mil millones | actualizada el 30 de octubre desde $5,9 mil millones (Chainalysis) |
| DefiLlama | $5,78 mil millones | ficha «Binance CEX», clave de la billetera caliente comprometida (DefiLlama) |
| Blockaid | $5,5 mil millones | salidas de las billeteras calientes de Binance (crypto.news) |
Arkham contó $6,01 mil millones que salieron de billeteras calientes en nueve cadenas entre las 20:10 y las 23:05 UTC. Por cadenas, TRM cuenta unos $3,79 mil millones en Ethereum (200.630 ETH, 1.875 millones de USDT, 823 millones de USDC y otros tokens), $1,47 mil millones en Bitcoin (18.270 BTC), $628 millones en Tron, $296 millones en XRP Ledger, $96 millones en Solana y cantidades menores en Arbitrum, Optimism, Base, Avalanche y Polygon.
Cualquiera de estas cifras es un récord. El mayor robo anterior fue el hackeo de Bybit de febrero de 2025, de unos $1,5 mil millones, y el caso antiguo más grande, el del pool de minería LuBian en 2020, rondó los $3,5 mil millones.
¿Cómo entraron los hackers en Binance?
Binance todavía no ha publicado un informe completo. Por ahora hay dos versiones, y encajan entre sí.
La investigación inicial de Binance: el incidente «podría estar relacionado con la computadora portátil comprometida de un ingeniero de DevOps». A través de ella, el atacante llegó a un contenedor de servicio dentro de los sistemas de Binance y envió retiros no autorizados. Binance dijo que no encontró «ninguna prueba de filtración de claves privadas de las billeteras» (Binance). En una actualización posterior añadió que el incidente «se debe a múltiples factores» y que la computadora comprometida «podría ser el punto de entrada». Todavía falta un informe completo con la causa de fondo.
El panorama onchain según TRM Labs:
- El ataque se preparó con antelación. La billetera operativa del atacante recibió fondos a través de Tornado Cash un día antes, y el código se probó en tres billeteras antes de tocar Binance.
- En Ethereum, el atacante usó EIP-7702, una función que llegó con la actualización Pectra en mayo de 2025 y que permite que una billetera normal funcione como un contrato inteligente. Una sola transacción llevaba 50 autorizaciones prefirmadas para nonces consecutivos. La que coincidía con el nonce vigente de la billetera convirtió la billetera caliente de Binance en un «sweeper» (un contrato que barre los fondos) controlado por el atacante, que la vació unos tres minutos y medio después.
- En las otras nueve cadenas, las billeteras de Binance enviaron fondos con transferencias firmadas normales en unos 30 minutos.
- Para TRM, la explicación más probable es que se comprometiera el sistema de firma de las billeteras calientes de Binance, porque un phishing por sí solo no explica transferencias firmadas en diez cadenas a la vez.
Si la versión de Binance se confirma, los atacantes no necesitaron las claves: entraron lo bastante en Binance como para que sus propios sistemas firmaran los retiros. Queda una pregunta abierta: cómo llegó el servicio de retiros a firmar 50 autorizaciones EIP-7702. Binance todavía no lo ha explicado.
¿Quién está detrás del hackeo de Binance?
Nadie lo ha confirmado oficialmente. TRM Labs atribuye el ataque a TraderTraitor, una unidad de hackers de Corea del Norte, «con un alto grado de confianza», a partir de inteligencia onchain y off-chain. El FBI atribuyó a ese mismo grupo el hackeo de Bybit de febrero de 2025. Chainalysis también vincula el robo con Corea del Norte. Blockaid dijo que las tácticas coinciden con las de operaciones norcoreanas, y el investigador ZachXBT señaló a Lazarus Group como el atacante más probable. Binance no ha nombrado a ningún culpable y dice que colabora con las autoridades para identificar a los responsables.
¿Cuánto del dinero robado se ha congelado?
Una parte grande, y rápido, porque buena parte del botín estaba en stablecoins cuyos emisores pueden congelar tokens.
| Quién congeló | Importe |
|---|---|
| Tether | unos 1,77 mil millones de USDT en varias billeteras del atacante |
| Circle | unos 825 millones de USDC |
| Ripple | 40,5 millones de RLUSD |
| World Liberty Financial | 27,8 millones de USD1, más los USD1 de la billetera comprometida de Binance |
| Consejo de Seguridad de Arbitrum | 8.426 ETH y 74,6 millones de ARB, unos $30 millones |
Fuente: TRM Labs, recuento a las 00:30 UTC del 30 de octubre. El total de TRM ronda los $2,7 mil millones. Binance informó de un total congelado y verificado de $2,54 mil millones a las 23:35 UTC y de unos $3 mil millones congelados onchain en su actualización de las 02:23 UTC (Binance).
Cómo intentó el atacante esquivar los congelamientos
Los emisores de USDT y USDC pueden congelar esos tokens; ETH y BTC no se pueden congelar. Según TRM Labs y los rastreadores onchain, en las primeras horas el atacante intentó convertir en ETH las stablecoins congelables de tres maneras:
- Vender con pérdida. Unos 325 millones de USDT fueron a market makers y solvers a cambio de unos 122.300 ETH, a cerca de $2.650 por ETH, cuando ETH cotizaba en torno a $2.300–2.350. El atacante pagó más de un 10% por encima del mercado para salir rápido de USDT. Los otros 175 millones de USDT de ese lote quedaron congelados.
- Pedir prestado con USDT robados como garantía. En Aave, el atacante depositó 60 millones de USDT como colateral y tomó prestados unos 19.760 ETH, que Tether no puede congelar. A las 22:44 UTC, Aave congeló todos los mercados gestionados por la DAO en V3 y V4: no se aceptan nuevos depósitos ni préstamos, aunque los retiros y las devoluciones siguen funcionando. Aave dijo que sus contratos no se vieron afectados y que las posiciones seguían sobrecolateralizadas (Aave en X). En Tron, 300 millones de USDT terminaron en el protocolo de préstamos JustLend.
- Vender otros tokens. Hacia las 01:01 UTC, el atacante ya había vendido UNI, ENA, PEPE, LINK, AAVE, ONDO y WLD por 70.480 ETH, unos $158 millones (Lookonchain).
Lo que sigue fuera de alcance, según las cuentas de TRM, son unos $2,4 mil millones: más de 420.000 ETH y los 18.270 BTC. TRM espera que la siguiente etapa pase por puentes, servicios de swap y brókeres OTC.
¿Está seguro mi dinero en Binance?
Binance dice que sí. Su posición oficial es que los fondos de los usuarios están a salvo y que «cubrirá todas las pérdidas con el fondo SAFU y con fondos de la empresa» (Binance). El fundador, Changpeng Zhao, que ya no dirige Binance.com, dijo que, como accionista, espera que todos los fondos de los usuarios se cubran por completo.
Las cifras detrás de esa promesa:
- SAFU no alcanza por sí solo. El Secure Asset Fund for Users se creó en 2018 con el 10% de las comisiones de trading y desde 2022 se mantiene en torno a $1 mil millones. Entre enero y febrero de 2026, Binance lo convirtió en 15.000 BTC y se comprometió a reponerlo hasta $1 mil millones si baja de $800 millones (The Block). A unos $77.700 por BTC, eso equivale a cerca de $1,17 mil millones, menos de una quinta parte del importe afectado. El resto tiene que salir de la propia Binance.
- El agujero es grande, pero sobre el papel no es fatal. DefiLlama contaba unos $144 mil millones en activos en Binance antes del hackeo, así que $6,3 mil millones son alrededor del 4%. Según Binance, unos $3 mil millones de los activos robados ya están congelados.
- La última revisión de reservas es anterior al hackeo. Binance publica cada mes una instantánea de su prueba de reservas (proof of reserves). La última que pudimos verificar, del 1 de agosto de 2026, mostraba una cobertura del 100,25% en BTC y ETH y del 103,62% en USDT (Crypto Briefing). Binance dijo que publicará un informe actualizado una vez resuelto el incidente. Una prueba de reservas es útil, pero no equivale a una auditoría financiera completa.
No podemos verificar la solvencia de Binance desde fuera. Lo que sí podemos medir es cómo la valoró el mercado, y eso lo vemos más abajo, en la sección sobre futuros.
¿Puedo retirar mi dinero de Binance ahora?
Todavía no. En su actualización de las 04:36 UTC del 30 de octubre, Binance dijo que los retiros siguen en pausa mientras completa «una renovación de seguridad del servicio de retiros y de sus direcciones asociadas», y que espera reanudarlos dentro de 48 horas (Binance en X). Eso apunta al 1 de noviembre, más o menos, pero Binance no ha dado una fecha exacta. La misma actualización dice que los depósitos «no se ven afectados y siguen funcionando con normalidad», aunque los mensajes publicados entre las 00:13 y las 02:23 UTC decían que los depósitos también estaban suspendidos.
Consulta el estado actual en los anuncios oficiales de la app de Binance y no abras enlaces de correos o mensajes que prometan un acceso más rápido o compensaciones.
Como referencia, en el hackeo anterior de Binance, en mayo de 2019 (7.000 BTC, unos $40 millones, cubiertos por completo con SAFU), los depósitos y retiros estuvieron en pausa unos ocho días (Binance). Bitget, tras perder $387,5 millones en septiembre de 2026, restableció todos los retiros en unos ocho días. Bybit, en febrero de 2025, no llegó a pausar los retiros y procesó más de 350.000 solicitudes de retiro en las primeras diez horas.
¿Cómo afectó el hackeo de Binance a los futuros cripto? Lo revisamos minuto a minuto
Descargamos velas de 1 minuto de los futuros perpetuos de BTC, ETH, BNB, XRP y SOL desde las API públicas de Binance, Bybit y OKX, de las 14:00 UTC del 29 de octubre a las 05:30 UTC del 30 de octubre, y además el interés abierto de Binance y Bybit en intervalos de 5 minutos. El método se explica al final.
Bitcoin cayó cerca de un 5%, y el mínimo llegó seis horas después
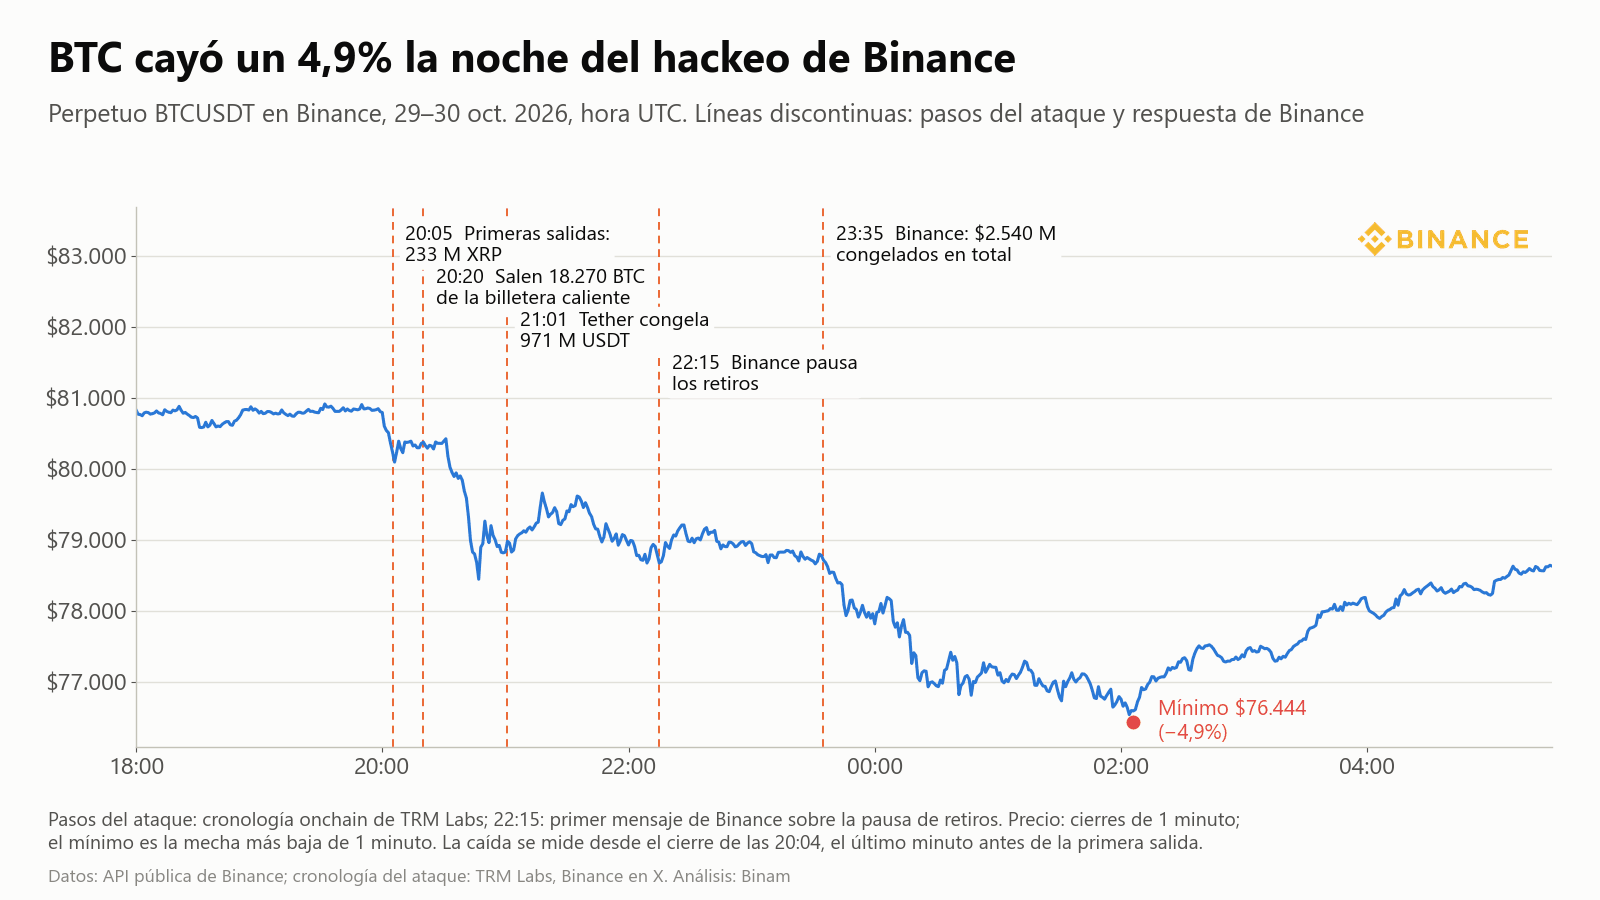
A las 20:04 UTC, el minuto anterior a la primera salida, BTCUSDT cerró en Binance en $80.367. En 45 minutos tocó $78.210 (20:47 UTC), rebotó hasta $79.765 a las 21:19 y volvió a bajar después de las 23:30. El mínimo llegó a las 02:06 UTC del 30 de octubre: $76.444, un 4,9% por debajo del cierre previo al hackeo. A las 05:30 UTC el precio se había recuperado hasta quedar en −2,2%.
En sus mínimos, ETH cayó un 6,0%, SOL un 6,9%, XRP un 5,6% y BNB un 8,4%. BNB se llevó el golpe más fuerte, algo esperable en el token más ligado a Binance.
No toda la caída se debió al hackeo. A las 20:00 UTC, al cierre de Nueva York, las acciones de Amazon e Intel cayeron un 9,9% y un 20,8% en los primeros cuatro minutos de la sesión after hours, y los futuros del Nasdaq-100 perdieron un 1,1% (datos por minuto de Yahoo Finance). BTC perdió un 0,55% en esos mismos minutos, antes de la primera salida de las 20:05. Donde mejor se ve el efecto del hackeo es en BNB: a las 20:47 UTC, cinco minutos después del primer titular de prensa sobre las salidas, BNB perdía un 7,9% respecto de su precio de las 19:59, y BTC, un 2,9%, mientras los futuros del Nasdaq seguían cerca de −1,2%.
La caída barrió posiciones long apalancadas. CoinGlass contó $1,55 mil millones en liquidaciones en todo el mercado cripto en 24 horas, $1,34 mil millones de ellos en longs, de 246.482 traders. La mayor liquidación individual, de $11,09 millones, fue en BTCUSDT de Binance (The Block).
Los precios en Binance no se separaron de los de otros exchanges
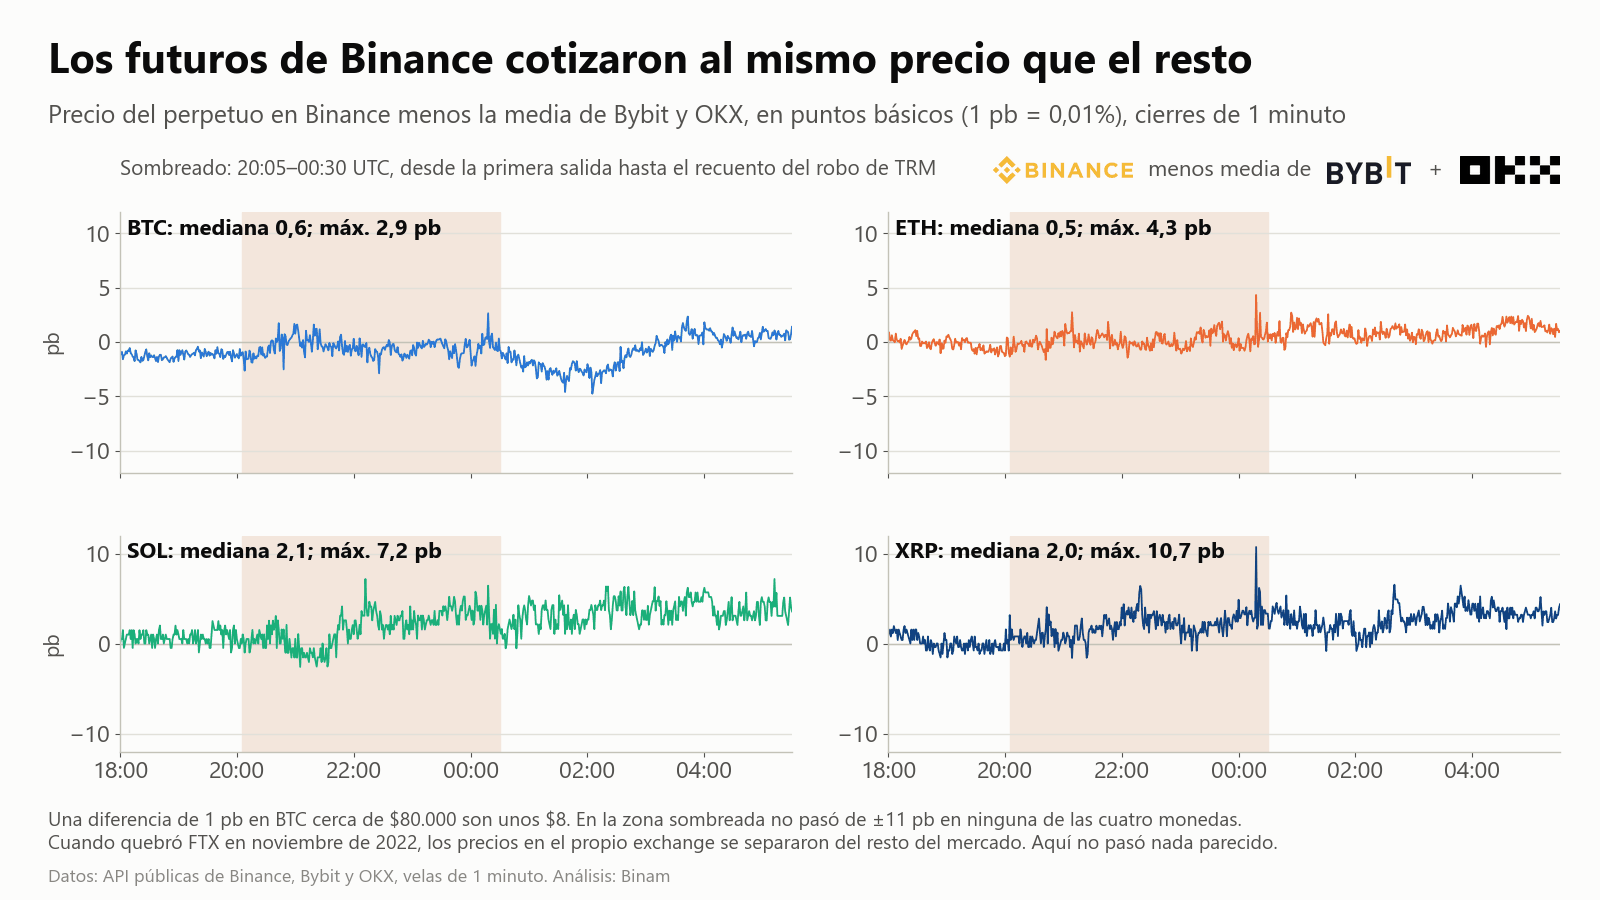
Esta es la cifra que muestra cómo juzgó el mercado la solvencia de Binance. Cuando los traders creen que un exchange no puede pagar, los precios en ese exchange se separan del resto del mercado. El 10 de noviembre de 2022, cuando FTX congeló los retiros, ETH cotizaba en FTX un 4,5% por encima de Binance y SOL, un 11% por encima (CoinDesk). El 29 de octubre no pasó nada parecido.
| Moneda | Diferencia mediana, 6 horas antes | Diferencia mediana durante el robo (20:05–00:30) | Mayor diferencia en 1 minuto durante el robo |
|---|---|---|---|
| BTC | 0,9 pb | 0,6 pb | 2,9 pb |
| ETH | 0,4 pb | 0,5 pb | 4,3 pb |
| SOL | 0,5 pb | 2,1 pb | 7,2 pb |
| XRP | 0,8 pb | 2,0 pb | 10,7 pb |
La diferencia es el precio del perpetuo de Binance menos la media de Bybit y OKX, en puntos básicos (1 pb = 0,01%). En BTC, la diferencia mediana durante el robo fue menor que en las seis horas tranquilas anteriores. XRP y SOL, dos de las monedas robadas, cotizaron algo más caras en Binance que en otros exchanges, unos 2 pb, es decir, $2 en una posición de $10.000.
El volumen subió en todos los exchanges: en Binance, el volumen negociado de futuros de BTC fue 2,4 veces su nivel horario habitual, y en Bybit, 3,1 veces. Binance conservó cerca de la mitad del volumen de futuros de BTC de las tres plataformas: el 51% antes del robo y el 49% durante. Los traders no abandonaron los libros de órdenes de Binance.
En Bybit se abrieron posiciones nuevas más rápido que en Binance
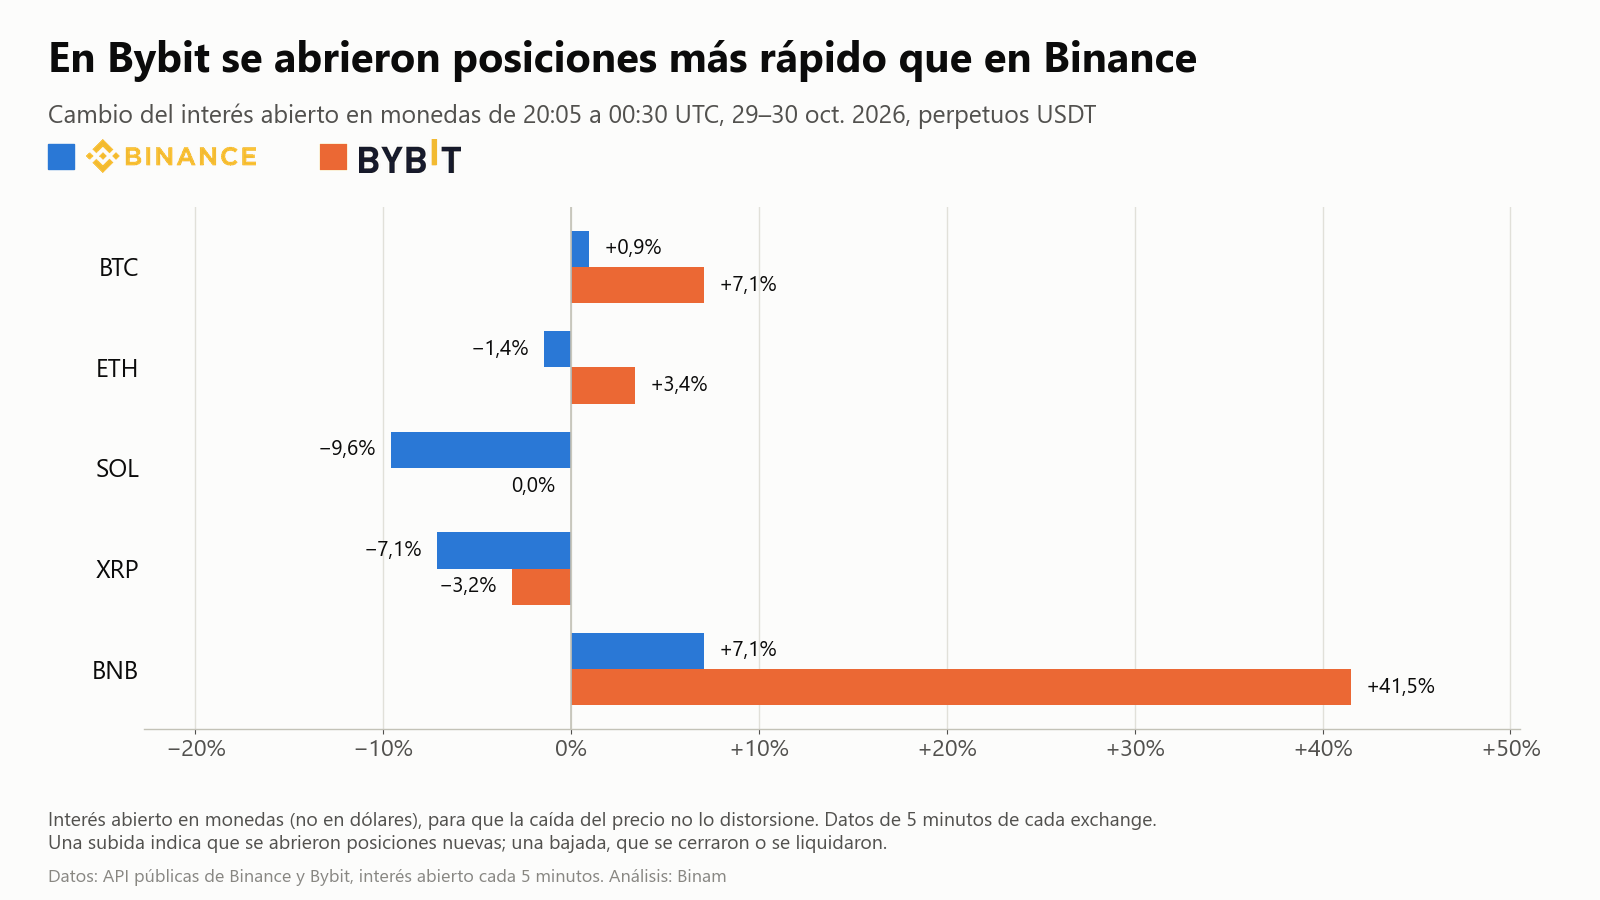
El interés abierto aporta más detalle. Contado en monedas, para que la caída del precio no lo distorsione, el interés abierto de BTC entre las 20:05 y las 00:30 UTC subió un 7,1% en Bybit y un 0,9% en Binance. En ETH subió un 3,4% en Bybit y bajó un 1,4% en Binance. En SOL y XRP, las posiciones en Binance se redujeron un 9,6% y un 7,1%.
El mayor movimiento fue el de BNB en Bybit: el interés abierto saltó un 41,5% mientras el precio caía, y el pago de funding de las 00:00 UTC fue de −0,065% por 8 horas, es decir, los shorts pagaban a los longs. Los traders que querían ponerse cortos en el token de Binance lo hicieron en otro exchange.
Con los retiros en pausa, las pequeñas diferencias en spot duraron más
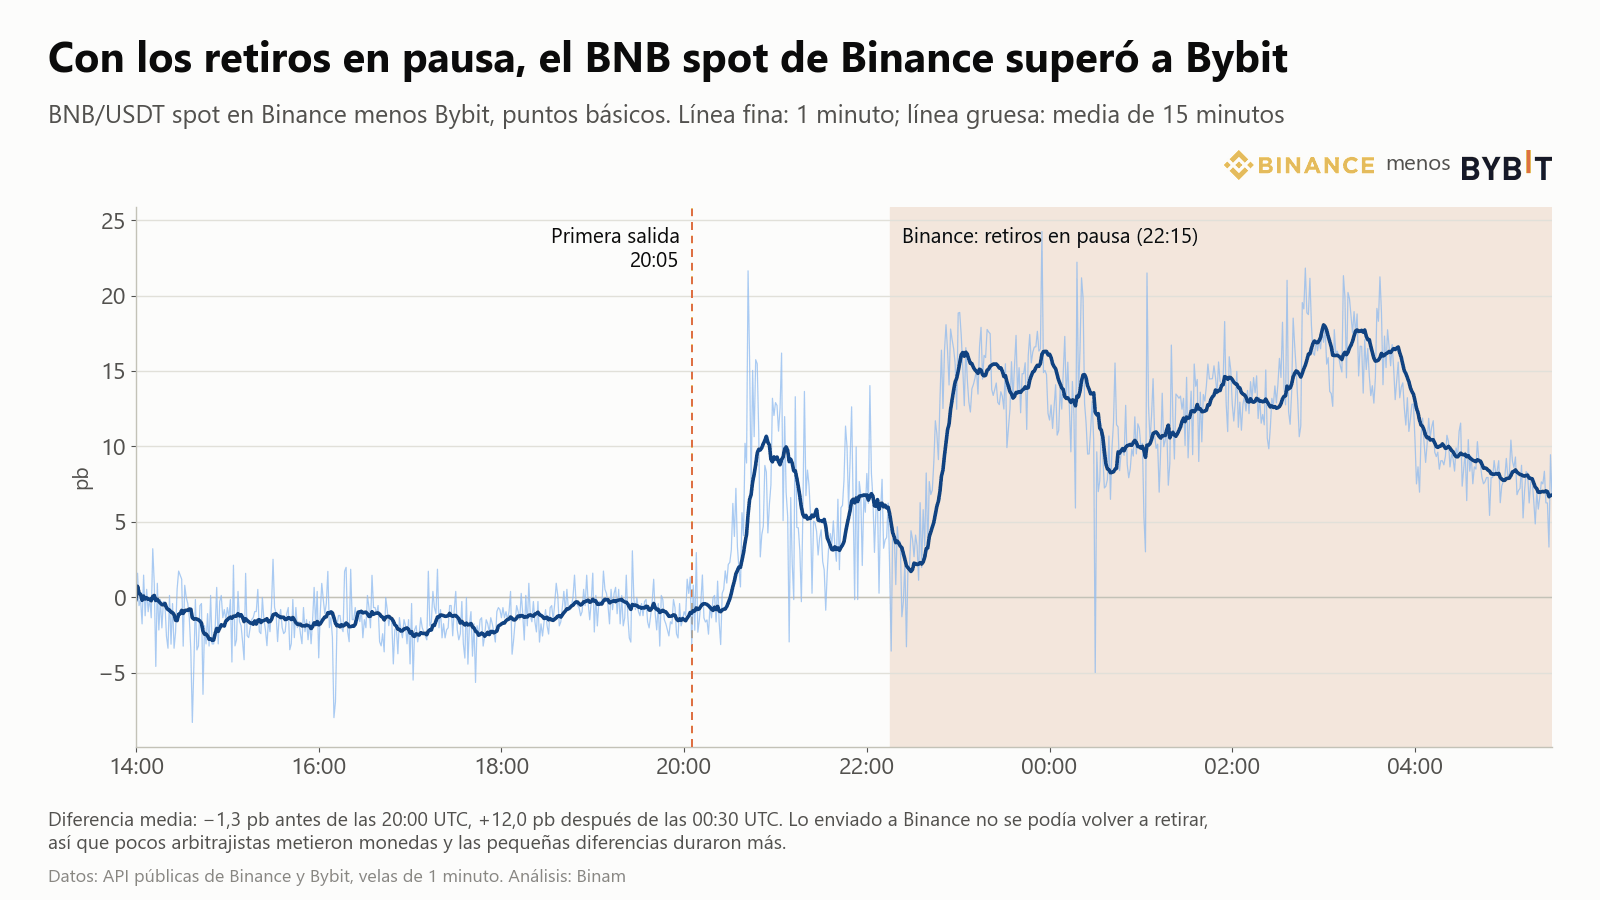
El arbitraje mantiene los precios alineados moviendo monedas entre exchanges. Con los retiros en pausa, lo que se enviaba a Binance no podía volver a salir, así que pocos traders querían mandar monedas allí, y las diferencias solo se podían cerrar con los saldos que ya había en cada lado. Por eso duraron más. La diferencia en BNB empezó a abrirse hacia las 20:40 UTC, cuando las salidas ya se veían onchain y antes del primer mensaje público de Binance. En el spot de BNB/USDT, Binance cotizó de media 1,3 pb por debajo de Bybit antes del robo y 12 pb por encima después de las 00:30 UTC. En el spot de BTC, la diferencia pasó de casi cero a +1,6 pb.
Son diferencias pequeñas, y encajan con lo que cabe esperar cuando el arbitraje se frena durante una pausa.
El mismo patrón que en el hackeo de Bybit
Hicimos la misma comprobación con el hackeo de Bybit del 21 de febrero de 2025. En las seis horas posteriores al robo, el perpetuo de BTC de Bybit cotizó a una diferencia mediana de 2,4 pb respecto de Binance y OKX (1,7 pb antes), y Bybit mantuvo su cuota habitual del 24% del volumen de futuros de BTC de las tres plataformas. BTC cayó un 4,2% en su mínimo y ETH, un 7,2%. En los dos casos, el exchange hackeado siguió cotizando a precios de mercado, que es lo esperable cuando el mercado cree que la pérdida se va a cubrir.
¿Cuáles son los mayores hackeos de cripto de la historia?
| Plataforma | Fecha | Importe en su momento | Qué pasó con los usuarios |
|---|---|---|---|
| Binance | 29 oct. 2026 | unos $6,3 mil millones afectados (Binance); $5,5–6,36 mil millones según otras estimaciones | Binance dice que cubrirá todas las pérdidas; retiros en pausa |
| LuBian (pool de minería) | 28 dic. 2020 | 127.426 BTC, unos $3,5 mil millones | No se informó en su momento; Arkham lo sacó a la luz en 2025 |
| Bybit | 21 feb. 2025 | unos $1,5 mil millones en ETH | Los retiros siguieron abiertos; reservas repuestas 1:1 en menos de 72 horas con préstamos y compras |
| Ronin Bridge | 23 mar. 2022 | unos $620 millones | Sky Mavis devolvió el dinero a los usuarios; el puente reabrió tras unos 3 meses |
| Poly Network | 10 ago. 2021 | más de $610 millones | El hacker devolvió los fondos en 15 días |
| Coincheck | 26 ene. 2018 | unos $530 millones en XEM | Los titulares recibieron una compensación en yenes tras unos 45 días |
| Mt. Gox | feb. 2014 | unos 850.000 BTC, unos $473 millones | Quiebra; los reembolsos empezaron en julio de 2024, diez años después |
| Bitget | 24 sep. 2026 | $387,5 millones | Cubierto con el Protection Fund de Bitget; retiros totalmente restablecidos en unos 8 días |
| DMM Bitcoin | 31 may. 2024 | unos $305 millones | Se cubrieron los BTC de los clientes; el exchange cerró después y las cuentas pasaron a SBI VC Trade |
| Binance | 7 may. 2019 | 7.000 BTC, unos $40 millones | Cubierto por completo con SAFU; depósitos y retiros en pausa unos 8 días |
Fuentes: TRM Labs, Chainalysis, DefiLlama, anuncios de los propios exchanges e informaciones de prensa, recopilados el 30 de octubre de 2026. FTX, en noviembre de 2022, no está en la tabla: fue un colapso y un caso de fraude, no un hackeo, y sus clientes cobraron en dólares a precios de noviembre de 2022, unos $16.871 por bitcoin.
Con Binance, 2026 ya es el peor año en robos de cripto de la base de datos de DefiLlama: $8,15 mil millones en 322 incidentes, frente a $2,72 mil millones en 2025. Chainalysis contó más de $3,4 mil millones robados en 2025, de los cuales al menos $2,02 mil millones fueron a parar a grupos norcoreanos.
¿Qué lecciones deja el hackeo de Binance a los traders de futuros?
- Un hackeo puede inmovilizar tu dinero aunque el trading siga. El 29 de octubre, los futuros de Binance siguieron cotizando con precios normales y más volumen, pero nadie podía retirar. Un trader con una cobertura repartida entre dos exchanges no podía pasar margen de Binance al otro lado.
- Deja en cada exchange solo el margen con el que operas. Los fondos que no usas en posiciones abiertas no tienen por qué estar en un exchange. Lo explicamos también para los exchanges que se van de un país en Un exchange puede irse en cinco días.
- Vigila la diferencia de precio entre exchanges. Unos pocos puntos básicos son ruido. Una diferencia de varios puntos porcentuales en la misma moneda, como en FTX en 2022 o en Mt. Gox en 2014, significa que el mercado duda de que los saldos de ese exchange se puedan retirar. El screener de Binam, gratuito, muestra en una sola pantalla las diferencias de precio entre Binance, Bybit y OKX.
- Cuenta con que el funding se mueva. Después del hackeo, el funding de BNB en Bybit pasó a −0,065% por 8 horas y el de ETH se volvió negativo tanto en Binance como en Bybit. Si mantienes una posición durante un shock, lo que pagas de funding puede cambiar rápido; aquí explicamos qué es el funding rate, cómo se calcula y cuánto cuesta.
- Usa solo los canales oficiales. Los grandes hackeos traen mensajes falsos de «compensación» y de «verificación de cuenta». Lee los anuncios en la app del exchange o en su web, abierta desde la dirección que tienes guardada.
¿El hackeo afectó a los traders de Binam?
No. Los traders de Binam no se vieron afectados. En Binam, una prop firm de cripto, las evaluaciones se hacen en cuentas demo con cotizaciones reales, en Bybit o en Binance a través del terminal CScalp, así que durante el challenge lo que está en juego es el precio del challenge, no un depósito en el exchange. Cómo funciona la opción con Binance se explica en Challenge de prop firm en Binance: cómo operarlo en CScalp, paso a paso.
Preguntas frecuentes
¿Hackearon Binance?
Sí. El 29 de octubre de 2026, a partir de las 20:05 UTC aproximadamente, unos atacantes vaciaron billeteras calientes de Binance en diez blockchains. Binance confirmó un incidente de seguridad, calculó el impacto total en unos $6,3 mil millones y pausó los retiros.
¿Cuánto le robaron a Binance?
Binance calcula el impacto total en unos $6,3 mil millones. TRM Labs cuenta $6,36 mil millones al valor del momento del robo; Chainalysis, unos $6,4 mil millones; DefiLlama, $5,78 mil millones, y Blockaid, $5,5 mil millones. En pocas horas se congelaron unos $2,7–3 mil millones.
¿Está seguro mi dinero en Binance después del hackeo?
Binance dice que los fondos de los usuarios están a salvo y que cubrirá todas las pérdidas con su fondo SAFU (15.000 BTC, unos $1,17 mil millones) y con fondos de la empresa. El importe afectado equivale a cerca del 4% de los activos que Binance tenía antes del hackeo. Durante toda la noche, los precios de los futuros en Binance se mantuvieron en línea con los de otros exchanges, lo que sugiere que el mercado esperaba que la pérdida se cubriera. Nadie de fuera puede verificarlo del todo hasta que Binance publique su informe y una prueba de reservas actualizada.
¿Cuándo vuelven los retiros en Binance?
Binance dijo a las 04:36 UTC del 30 de octubre que espera reanudar los retiros dentro de 48 horas, lo que apunta al 1 de noviembre, más o menos. Según esa misma actualización, los depósitos funcionan con normalidad. En el hackeo de Binance de 2019, la pausa duró unos ocho días. Consulta los anuncios oficiales en la app de Binance.
¿Todavía puedo operar futuros en Binance?
Sí. El trading de spot y de futuros continuó durante el incidente: nuestros datos por minuto no muestran cortes en la negociación, sino precios normales y más volumen durante la noche del 29 al 30 de octubre. Los retiros se pausaron y se suspendió el trading en Binance Alpha.
¿Cómo entraron los hackers en Binance?
La investigación inicial de Binance apunta a la computadora portátil comprometida de un ingeniero de DevOps, que le dio al atacante acceso a un contenedor de servicio desde el que se enviaron retiros no autorizados. Binance no encontró pruebas de una filtración de claves privadas y dice que el incidente se debe a múltiples factores. En Ethereum, el atacante usó una delegación EIP-7702 para tomar el control de una billetera caliente; TRM Labs cree que se comprometió el sistema de firma de las billeteras calientes.
¿Quién hackeó Binance?
TRM Labs atribuye el ataque a TraderTraitor, un grupo norcoreano, con un alto grado de confianza, y Chainalysis también apunta a Corea del Norte. Al 30 de octubre de 2026, ni Binance ni ningún gobierno habían confirmado la atribución.
¿Es el mayor hackeo de cripto de la historia?
Sí, según cualquier estimación. El récord anterior era el hackeo de Bybit de febrero de 2025, de unos $1,5 mil millones. El mayor caso previo, el del pool de minería LuBian en 2020, rondó los $3,5 mil millones.
¿Qué es el fondo SAFU de Binance?
SAFU (Secure Asset Fund for Users) es un fondo de emergencia que Binance creó en 2018 con el 10% de las comisiones de trading. Cubrió por completo el hackeo de 2019. Desde febrero de 2026 tiene 15.000 BTC, y Binance se comprometió a reponerlo hasta $1 mil millones si baja de $800 millones.
¿El hackeo de Binance afectó a Binam?
No. Los traders de Binam no se vieron afectados. Los challenges de Binam se hacen en cuentas demo con cotizaciones reales, así que lo que está en juego es el precio del challenge, no un depósito en el exchange.
Cómo recopilamos los datos
Precios: velas de 1 minuto de los futuros perpetuos con margen en USDT (BTC, ETH, BNB, XRP, SOL) desde las API públicas de Binance, Bybit y OKX, y spot de BNB y BTC de Binance y Bybit, de las 14:00 UTC del 29 de octubre a las 05:30 UTC del 30 de octubre de 2026. La diferencia es el cierre de 1 minuto en Binance dividido entre el cierre medio de Bybit y OKX, menos uno, en puntos básicos. «Antes» es de 14:00 a 20:00 UTC; «durante», de las 20:05 UTC (la primera salida en la cronología de TRM) a las 00:30 UTC (el recuento de TRM), y «después», de 00:30 a 05:30 UTC. Las caídas de precio se miden desde el cierre de las 20:04 UTC hasta el mínimo más bajo de 1 minuto. Interés abierto: datos de 5 minutos en monedas, de Binance y Bybit. La comparación con Bybit en 2025 usa el mismo método en torno al robo de las 14:13 UTC del 21 de febrero de 2025.
Lo que este análisis no puede mostrar: las liquidaciones por exchange, el estado de la profundidad del libro de órdenes y lo que pasó después de las 05:30 UTC del 30 de octubre. Las cifras sobre el propio ataque provienen de TRM Labs, de las declaraciones de Binance y de los medios enlazados arriba, con datos al 30 de octubre de 2026.
Operar futuros de cripto conlleva riesgo. Este artículo es solo informativo y no constituye asesoramiento de inversión ni jurídico.