

Hackeo de Binance: adónde fue el dinero robado y cuánto se recupera
Respuesta corta: cinco días después del hackeo del 29 de octubre de 2026, los $6,43 mil millones sacados de las billeteras calientes de Binance se han repartido en tres partes. Unos $2,85 mil millones (44%) están congelados o incautados, casi todo en stablecoins, cuyos emisores pueden bloquear los tokens. Unos $3,24 mil millones siguen en direcciones que controlan los atacantes, sobre todo en ETH y BTC, y la mayor parte todavía no se ha movido: el 3 de noviembre revisamos las direcciones que publicó el FBI y no se ha gastado ni uno de los 18.270 bitcoins robados. El resto, unos $0,34 mil millones, salió por Tron, por puentes entre cadenas y por THORChain, o se perdió en swaps hechos con prisa. Los analistas de Elliptic dicen que hasta ahora solo se ha convertido en efectivo una cantidad insignificante.
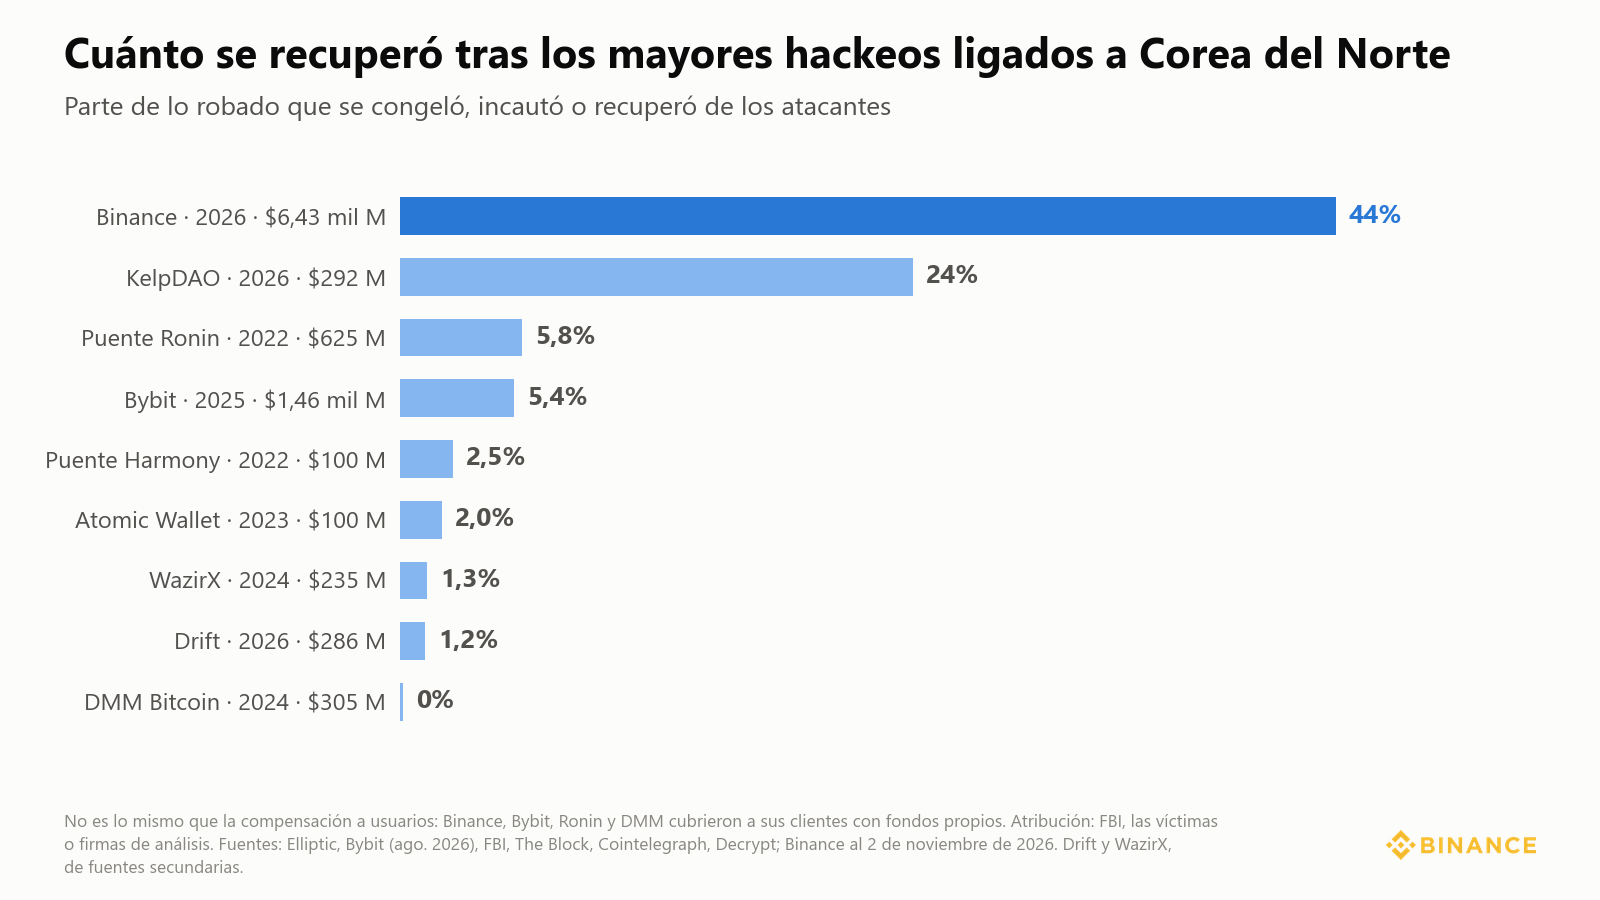
La historia es menos amable que estos primeros días. Tras otros hackeos vinculados a Corea del Norte, se congeló o recuperó entre el 0% y el 6% del dinero robado. Binance es la excepción porque más de la mitad de lo robado estaba en stablecoins congelables. Los usuarios de Binance son otra cuestión: el exchange dice que ya cubrió el 95% de la pérdida con dinero propio y que los usuarios no la asumirán.
Este artículo está actualizado al 3 de noviembre de 2026, 10:00 UTC. Es la continuación de nuestro informe Hackeo de Binance en octubre de 2026: qué pasó y cómo reaccionaron los futuros cripto. En un caso tan reciente las cifras cambian a diario, así que en cada una indicamos quién la dio a conocer.
¿Dónde está ahora el dinero robado a Binance?
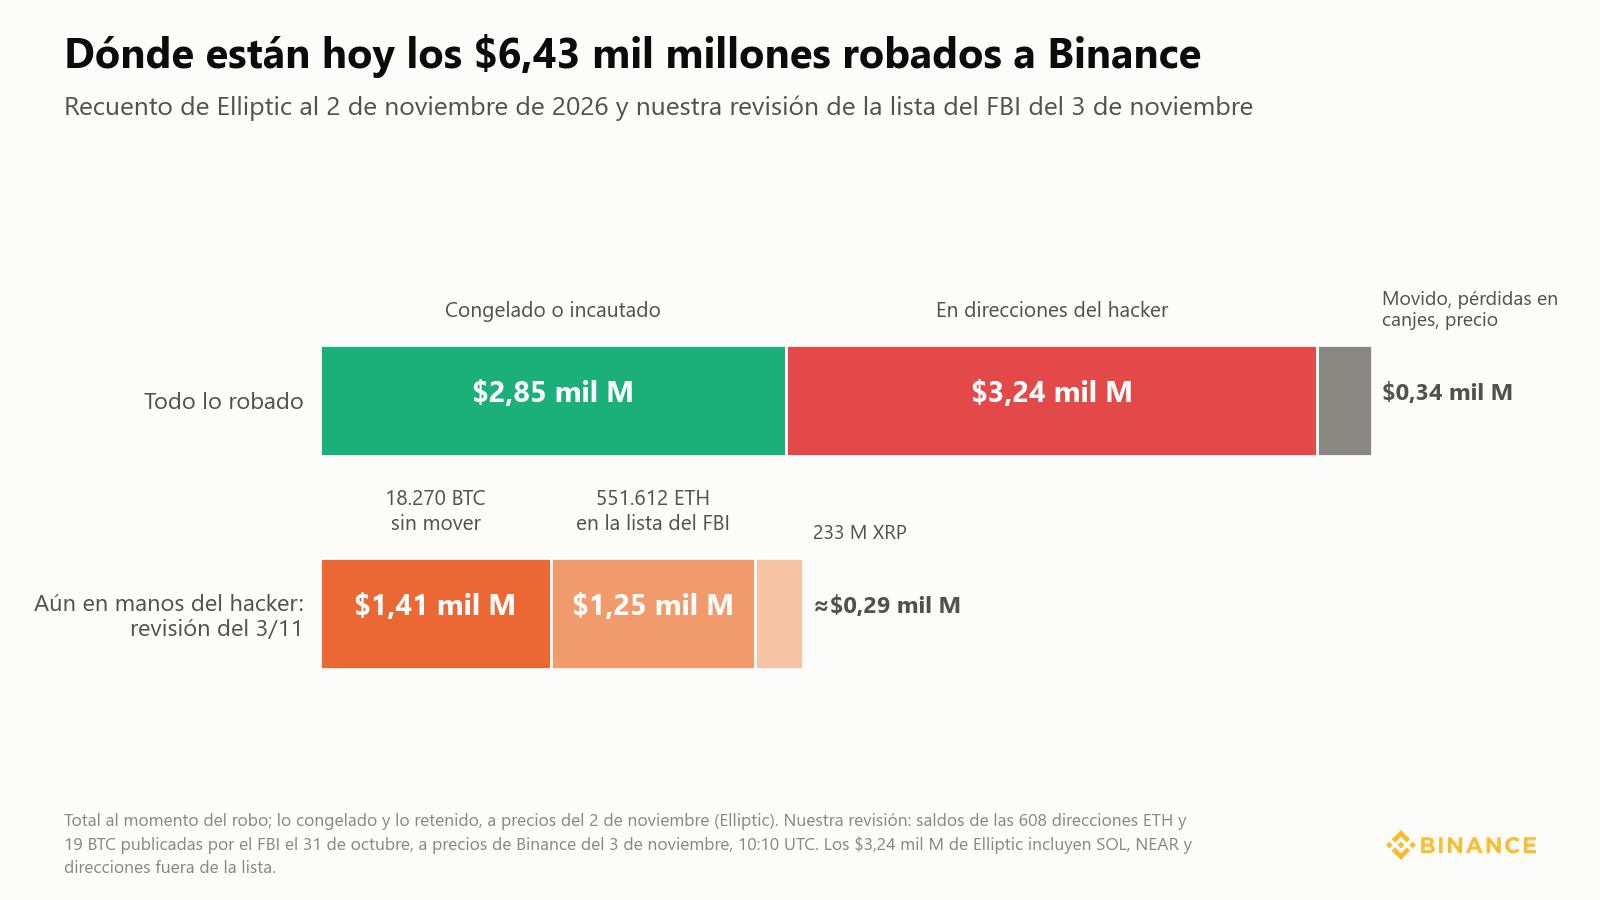
Elliptic, una empresa de análisis blockchain, cuenta $6,43 mil millones robados en 11 blockchains entre las 20:05 y las 23:56 UTC del 29 de octubre (Elliptic, 2 de noviembre). La estimación de la propia Binance es de unos $6,3 mil millones; TRM Labs cuenta $6,36 mil millones en 10 cadenas. Al 2 de noviembre, Elliptic reparte el dinero así:
- $2,85 mil millones están congelados o incautados. El 94% son stablecoins.
- Unos $3,24 mil millones están en direcciones vinculadas a los atacantes, sobre todo ETH y BTC, valorados a precios del 2 de noviembre.
- Los ~$0,34 mil millones restantes son lo que ya avanzó por las rutas de lavado, más lo que el atacante perdió en swaps a malos precios y el cambio en el precio de los tokens desde el robo. Esta parte no está «cobrada»: según Elliptic, probablemente solo «una cantidad insignificante» ha llegado a efectivo por ahora.
Revisamos nosotros mismos los saldos del atacante el 3 de noviembre, con las 628 direcciones que el FBI publicó el 31 de octubre (608 en Ethereum, 19 en Bitcoin y 1 en Solana):
- Bitcoin: 18.270,2 BTC en 19 direcciones, sin gastar nada. Diecisiete direcciones tienen unos 1.000 BTC cada una. Estas monedas no se han movido desde la primera media hora del robo. A $77.030 por BTC, son unos $1,41 mil millones.
- Ethereum: 551.612 ETH en las 608 direcciones del FBI, unos $1,25 mil millones. Las nueve direcciones más grandes guardan el 93% y, según Elliptic, no se han movido desde el 30 de octubre.
- XRP: los 233 millones de XRP, unos $0,29 mil millones, pasaron a seis direcciones nuevas el 2 de noviembre y siguen ahí.
En total son unos $2,95 mil millones. La cifra de Elliptic, $3,24 mil millones, es más amplia: también incluye SOL, NEAR y direcciones que no están en la lista del FBI.
¿Cuánto del dinero robado se ha congelado?
$2,85 mil millones, o el 44%, según el recuento verificado de Elliptic; Binance habla de unos $3 mil millones. Es mucho para un hackeo cripto, y la razón está en la mezcla de activos. De los $6,43 mil millones, $3,46 mil millones (54%) estaban en stablecoins como USDT y USDC, y sus emisores pueden congelar tokens en cualquier dirección.
Actuaron rápido:
- Tether congeló la billetera principal del atacante en Ethereum 37 minutos después de que llegaran los USDT: 1,18 mil millones de USDT. En los 17 minutos siguientes congeló otras cuatro direcciones.
- Circle congeló los 823 millones de USDC robados tres minutos después, antes de que el atacante pudiera cambiar ni uno. El 1 de noviembre, Circle dijo que había congelado más de $1,1 mil millones en USDC vinculados al incidente (CNBC); no ha explicado de dónde sale la diferencia.
- Ripple (RLUSD), World Liberty Financial (USD1), Paxos, First Digital y los emisores de tokens más pequeños también congelaron los suyos. Binance congeló su propio ETH envuelto (wrapped ETH).
- Dos blockchains le quitaron tokens al atacante por votación de gobernanza: el Consejo de Seguridad de Arbitrum incautó unos $30 millones en ETH y ARB, y la gobernanza de Optimism, unos 44 millones de OP (~$5 millones), el 31 de octubre.
En Bitcoin, XRP Ledger, Solana y NEAR no se ha congelado nada. Como lo resume Elliptic, Ripple puede congelar RLUSD, pero no XRP. Las monedas nativas como BTC, ETH y XRP no tienen un emisor que pueda bloquearlas. Por eso el primer objetivo del atacante fue cambiar las stablecoins por ellas.
La carrera contra el congelamiento
En los minutos previos a los congelamientos, el atacante cambió unos $786 millones en stablecoins (Elliptic):
- 434 millones de USDT por 160.451 ETH a través de Uniswap, 1inch y market makers que dan precio a pedido. Pagó un 12–26% por encima del mercado a cambio de rapidez;
- 59,9 millones de USDT depositados en Aave como garantía para pedir prestados 19.762 ETH, que Tether no puede congelar. El 1 de noviembre el préstamo seguía abierto y cerca de la liquidación;
- 234 millones de USDT por 638 millones de TRX en SunSwap, en Tron;
- unos 150 tokens más por ETH en exchanges descentralizados, hasta las 06:36 UTC del 30 de octubre.
Chainalysis da un ejemplo de lo que cuesta la prisa: $325 millones en stablecoins se convirtieron en $285 millones en ETH en unos 20 minutos (Chainalysis).
¿Cómo se está lavando el dinero robado?
Hasta ahora el dinero se ha movido sobre todo por Tron y por puentes entre cadenas, con una breve parada en THORChain. Esta es la ruta, día a día, según el seguimiento en vivo de Elliptic y nuestras propias comprobaciones (horas en UTC):
- 29 de octubre, 20:05–23:56. El robo. A las 20:24, una sola transacción movió dos tercios de las pérdidas en Ethereum, $2,53 mil millones. Los congelamientos empezaron alrededor de una hora después.
- 30 de octubre, desde las 02:19. Tras cinco horas de calma en Tron, una billetera de distribución empezó a enviar 684,6 millones de TRX en montos pequeños a unas 7.700 direcciones. En dos horas y media, las primeras transferencias ya pasaban por seis puentes entre cadenas, que pagaron casi todo en ETH en Ethereum. Al menos $147 millones han salido de Tron por puentes. Todo el AVAX se convirtió en USDC y pasó a Ethereum por CCTP, el puente propio de Circle.
- 31 de octubre. El FBI señaló al grupo norcoreano TraderTraitor y publicó las direcciones del atacante. Parte de los TRX se cambió por USDD, una stablecoin que se promociona como imposible de congelar, y 128 millones de TRX pasaron por una bóveda de préstamos de JustLend: entraron desde una dirección y salieron hacia 16 nuevas. A las 22:41 UTC, la mayor salida de las billeteras de Tron era THORChain, con unos $31 millones, seguida de SunSwap ($5,3 millones) y Bitget Swap ($1,8 millones) (Elliptic).
- 1 de noviembre. Tron quedó en silencio tras 1.113 transferencias en 51 horas. Empezó la primera mezcla: desde las 05:55, bitcoins comprados con fondos ya cambiados entraron en coinjoins con el protocolo Wasabi, unos 28 BTC ($2,2 millones) en 18 rondas hasta la mañana siguiente. No son los 18.270 bitcoins robados, que siguen quietos. La mitad de los SOL pasó a una dirección nueva; el rastreador onchain Lookonchain informa que cerca de la mitad de los $95,9 millones en SOL robados se cambió por BTC a través del puente Relay.
- 2 de noviembre. Los 233 millones de XRP pasaron a seis direcciones nuevas entre las 02:12 y las 04:00.
Llaman la atención dos cosas. La primera es la velocidad y la escala: unas 12.000 billeteras en 11 cadenas y más de 40.000 transacciones en menos de cuatro días, más o menos una billetera nueva cada 25 segundos. En Tron, cada dólar se movió unas nueve veces. El lavado del hackeo de Bybit en 2025 seguía un horario humano; este funciona día y noche. Elliptic lo describe como automatización convencional y dice que «nada de lo que hemos visto muestra a un agente de IA tomando decisiones».
La segunda es que unos $16 millones fueron a direcciones que guardan dinero del hackeo de Bitget de septiembre de 2026. Es uno de los vínculos que usaron los analistas para atribuir los dos casos al mismo grupo.
¿Por qué se detuvo THORChain?
THORChain es un protocolo de swaps entre cadenas: permite a cualquiera cambiar BTC nativo por ETH y otras monedas sin cuenta y sin verificación de identidad. Tras el hackeo de Bybit en 2025, el 84% del ETH robado pasó a bitcoin a través de él (Decrypt).
Esta vez se detuvo solo. El 31 de octubre a las 11:34 UTC, una reorganización de un bloque en Ethereum borró un depósito de 10 ETH que THORChain ya había contado. El protocolo lo reembolsó dos veces y su sistema de seguridad pausó los swaps en 10 cadenas, entre ellas Bitcoin, Ethereum, Solana y Tron (Cointelegraph). Cuando consultamos la API de THORChain el 3 de noviembre a las 10:12 UTC, las diez seguían detenidas, tras unas 71 horas. Chainalysis dice que la pausa «retrasó sin querer» el lavado de una cantidad importante de fondos.
La alerta del FBI pide por su nombre a los operadores de nodos de THORChain, a los exchanges instantáneos y a los servicios DeFi que bloqueen las transacciones vinculadas a las direcciones del atacante. Está por ver si lo harán. THORChain se presenta como infraestructura neutral, y su cofundador John-Paul Thorbjornsen, que dice que ya no participa en el proyecto, sostuvo que los operadores de nodos no deberían atender la petición del FBI.
¿Cómo suele lavar Corea del Norte las criptomonedas robadas?
El FBI atribuye el hackeo de Binance a TraderTraitor, el grupo norcoreano al que también señaló por el hackeo de Bybit en 2025 y el de DMM Bitcoin en 2024 (FBI). Los medios estatales de Corea del Norte rechazaron la acusación. TRM Labs cuenta $12,8 mil millones robados por hackers vinculados a Corea del Norte desde 2017, $7,4 mil millones de ellos en 2026 (TRM Labs).
Los analistas describen el mismo manual una y otra vez. TRM Labs enumera los pasos: financiar una billetera operativa a través de Tornado Cash, repartir el dinero entre billeteras nuevas, cambiarlo y pasarlo por puentes hasta llegar a bitcoin (después de Bybit y KelpDAO, sobre todo por THORChain), pasarlo por mezcladores y, al final, cobrarlo a través de brókeres OTC. Entre ellos hay redes de habla china que compran cripto robada con descuento, a menudo con USDT en Tron.
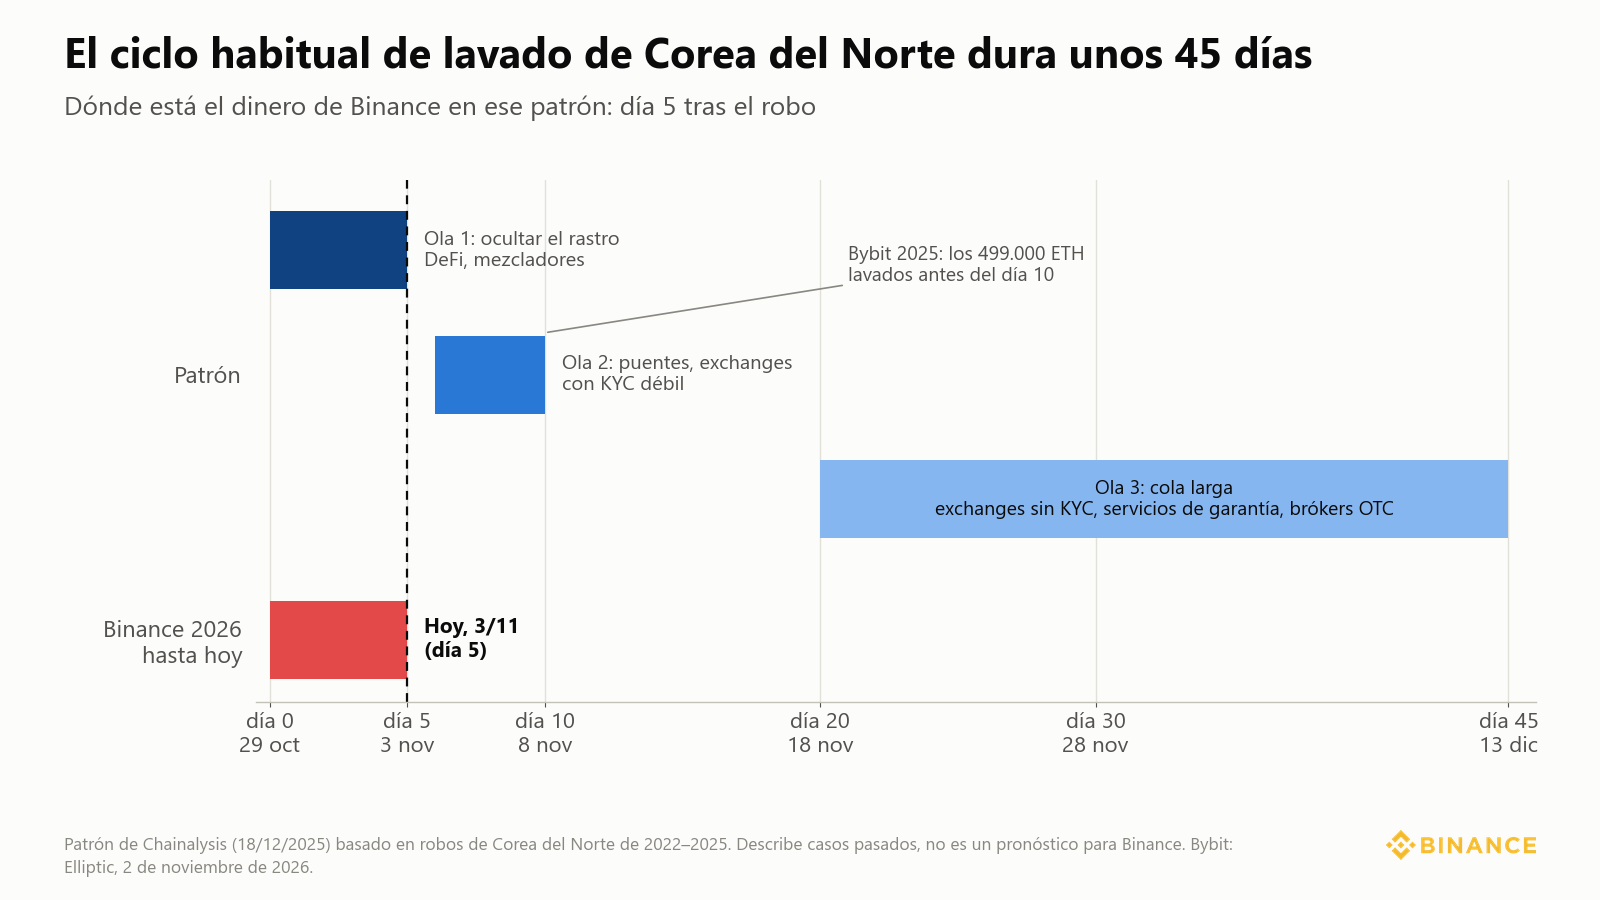
Chainalysis estudió los robos norcoreanos de 2022 a 2025 y encontró un ciclo de unos 45 días en tres oleadas (Chainalysis, 18 de diciembre de 2025):
- Días 0–5, estratificación (layering). Protocolos DeFi y mezcladores para romper el rastro.
- Días 6–10, primera integración. Puentes entre cadenas, exchanges con controles de identidad débiles, mezcladores de segunda línea.
- Días 20–45, la cola larga. Exchanges sin controles de identidad, servicios de garantía de habla china, exchanges instantáneos y brókeres OTC que convierten la cripto en efectivo.
Los lavadores norcoreanos también prefieren montos pequeños: más del 60% de su volumen de lavado se mueve en transferencias de menos de $500.000, mientras que otros hackers mueven $1–10 millones de una vez.
Según ese patrón, el dinero de Binance está al final de la primera oleada. La ruta se diferencia en una cosa: esta vez el atacante usó mucho los protocolos de préstamo (Aave, JustLend) y las ventas en DEX, algo que los grupos norcoreanos usaron menos en casos anteriores. TRM Labs también dice que la ruta es distinta de la de Bybit. El patrón describe casos pasados y no predice este. Como referencia de escala: después de Bybit, los 499.000 ETH robados se lavaron en 10 días, y cobrarlos llevó meses, con USDT en Tron y mesas OTC chinas.
¿Cuánto se recupera de las criptomonedas robadas?
Muy poco cuando Corea del Norte está detrás. Esto es lo que se congeló, incautó o recuperó de los atacantes tras los mayores hackeos vinculados a Corea del Norte. No incluye lo que las víctimas recibieron del propio exchange o proyecto.
| Hackeo | Fecha | Robado | Congelado, incautado o recuperado | Porcentaje |
|---|---|---|---|---|
| Binance | oct. 2026 | $6,43 mil millones | $2,85 mil millones congelados o incautados (Elliptic, 2 de nov.) | 44% |
| KelpDAO | abr. 2026 | $292 millones | 30.766 ETH (~$71 millones) congelados por el Consejo de Seguridad de Arbitrum | 24% |
| Puente Ronin | mar. 2022 | ~$625 millones | ~$30 millones incautados por el FBI, ~$5,9 millones por Noruega | ~6% |
| Bybit | feb. 2025 | $1,46 mil millones | $48,4 millones recuperados + $30,5 millones congelados (Bybit, ago. 2026) | ~5% |
| Puente Harmony | jun. 2022 | ~$100 millones | 124 BTC (~$2,5 millones) congelados por Binance y Huobi | ~2,5% |
| Atomic Wallet | jun. 2023 | ≥$100 millones | ~$2 millones congelados en exchanges | ~2% |
| WazirX | jul. 2024 | ~$235 millones | ~$3 millones congelados | ~1,3% |
| Drift | abr. 2026 | ~$286 millones | ~$3,36 millones en USDC congelados | ~1% |
| DMM Bitcoin | may. 2024 | 4.502,9 BTC (~$305 millones) | no se informó nada | 0% |
Fuentes: Elliptic; Bybit vía Decrypt; The Block; Cointelegraph; Decrypt; FBI. Las cifras de WazirX y Drift provienen de fuentes secundarias.
Tres patrones explican las cifras:
- Lo que se congela son stablecoins. Bybit perdió sobre todo ETH, y Elliptic cuenta en torno a un 3% congelado en las primeras semanas. Binance perdió sobre todo stablecoins y logró congelar el 44% en cuestión de horas.
- Las monedas nativas casi nunca vuelven una vez que están en manos norcoreanas. Según este historial, los 18.270 BTC y el ETH que siguen en las direcciones del atacante son la parte con menos probabilidades de volver.
- Las recuperaciones altas se dan en otros dos casos, y ninguno es habitual. Uno es que la propia red esté dispuesta a congelar fondos: los validadores de Sui congelaron cerca del 73% de los $223 millones robados a Cetus en mayo de 2025, un fallo de código explotado sin relación con Corea del Norte. El otro es que los investigadores den con los responsables años después: en 2022, el Departamento de Justicia de EE. UU. incautó unos 94.000 de los 119.754 BTC robados a Bitfinex en 2016, alrededor del 78%.
Si se miran todos los hackeos, la recuperación también es baja. Immunefi contó solo un 0,4% de las pérdidas recuperadas en el primer trimestre de 2025, el del hackeo de Bybit, frente a cerca del 21% un año antes (Immunefi).
¿Recuperará Binance el dinero congelado?
Nadie lo ha dicho todavía. Congelado no es lo mismo que devuelto: los USDT y USDC congelados siguen bloqueados en las direcciones del atacante, y los emisores no han anunciado si los volverán a emitir a favor de Binance. Binance tampoco ha anunciado una recompensa por ayudar a congelar o rastrear los fondos. Bybit ofreció en 2025 el 10% de cualquier monto congelado con ayuda externa.
Binance no esperó. Apartó más de $6,34 mil millones de fondos de la empresa e informa que las pérdidas estaban cubiertas al 80% el 30 de octubre, al 90% el 31 de octubre y al 95% el 1 de noviembre. Según sus anuncios, el 5% restante son tokens poco líquidos fuera de los diez principales (Binance, 1 de noviembre). El dinero salió de tres fuentes:
- La mitad del fondo de emergencia SAFU. Revisamos la dirección de SAFU onchain: tenía 15.000 BTC el 30 de octubre y ahora tiene 7.500 BTC. Binance prometió reponer SAFU hasta unos $1 mil millones.
- Parte del fondo de seguro de futuros, la reserva que absorbe las pérdidas por liquidaciones. Binance dice que solo liberó el excedente por encima del nivel exigido.
- La tesorería de la empresa.
«Estas pérdidas no se trasladarán a los usuarios», dijo Binance. Si los emisores devuelven más adelante las stablecoins congeladas, ese dinero irá a Binance y no a los usuarios, que ya están cubiertos.
Qué significa el hackeo para los traders de futuros cripto
Hechos de los últimos cinco días que importan si operas futuros perpetuos:
- Los retiros se detuvieron unos dos días y medio; el trading, no. Binance pausó los retiros hacia las 22:15 UTC del 29 de octubre y reabrió las monedas principales en la fase 1 el 1 de noviembre a las 06:00 UTC, unas 56 horas después. La fase 2, con decenas de tokens más, empezó el 3 de noviembre a las 04:00 UTC. El spot y los futuros siguieron operando todo el tiempo. Un trader con una cobertura repartida entre dos exchanges no podía pasar margen de Binance al otro lado.
- La mayoría de los usuarios se quedó. En las primeras nueve horas y media tras la reapertura se retiraron $4,65 mil millones y se depositaron $1,01 mil millones: una salida neta de $3,64 mil millones, el 2,1% de los $171 mil millones que Binance tenía en su última prueba de reservas antes del hackeo (The Block). DefiLlama, que sigue las billeteras de los exchanges, muestra $128,1 mil millones en activos de Binance el 3 de noviembre, frente a $144,9 mil millones antes del hackeo. Esa caída mezcla el robo, las salidas y los movimientos de precios.
- El fondo de seguro de futuros pagó parte de la factura. Este fondo existe para cubrir pérdidas cuando las liquidaciones salen mal, antes de que el exchange recurra al desapalancamiento automático (auto-deleveraging), que cierra posiciones con ganancias del otro lado. Binance dice que el fondo sigue por encima del nivel exigido y añade, en sus preguntas frecuentes, que ningún exchange puede evitar del todo el desapalancamiento automático.
- La prueba de reservas tiene límites. Binance publicó una nueva instantánea del 31 de octubre y, el 2 de noviembre, una prueba de conocimiento cero (zero-knowledge) que muestra sus diez principales tokens respaldados al menos 1:1. El fondo de seguro de futuros no forma parte de la prueba de reservas, y una instantánea no es una auditoría completa.
- La reacción del mercado fue corta. Las liquidaciones llegaron a $1,53–1,55 mil millones en 24 horas (CoinGlass, vía CoinDesk y The Block). En el perpetuo de BTC de Binance, el mínimo fue de $76.270 durante la hora de las 18:00 UTC del 30 de octubre. Los ETF de bitcoin al contado de EE. UU. tuvieron salidas por $643,3 millones el viernes 30 de octubre.
Qué sacar de todo esto:
- Deja en cada exchange solo el margen con el que operas. El resto no tiene por qué estar donde un hackeo puede congelarlo durante días. Dijimos lo mismo sobre los exchanges que se van de un país en Un exchange puede irse en cinco días.
- Vigila los precios entre exchanges. Durante el hackeo, la diferencia mediana entre los futuros de Binance y los de Bybit y OKX fue de 0,6 puntos básicos. Una diferencia de varios puntos porcentuales en la misma moneda sería el mercado diciendo que duda de los retiros. El screener de Binam, gratuito, muestra Binance, Bybit y OKX en una sola pantalla.
- No hagas caso a quien te ofrezca recuperar tus fondos. Los grandes hackeos traen falsos «servicios de recuperación» y mensajes de «compensación». Los usuarios de Binance no han perdido saldo. Quien te pida una comisión o tus datos de acceso para devolverte dinero es un estafador. Lee los anuncios solo en la app del exchange o en su web, abierta desde tu propio marcador.
¿El hackeo afectó a los traders de Binam?
No. Binam, una prop firm de cripto, hace sus evaluaciones en cuentas demo con cotizaciones reales, en Bybit o en Binance a través del terminal CScalp. Así que durante el challenge lo que está en juego es el precio del challenge, no un depósito en el exchange. Cómo funciona la opción con Binance se explica en Challenge de prop firm en Binance: cómo operarlo en CScalp, paso a paso.
Preguntas frecuentes
¿Adónde fue el dinero del hackeo de Binance?
Al 2 de noviembre de 2026, Elliptic cuenta $2,85 mil millones de los $6,43 mil millones congelados o incautados y unos $3,24 mil millones todavía en direcciones vinculadas a los atacantes (sobre todo ETH y BTC). El resto se movió por Tron, puentes entre cadenas y THORChain, o se perdió en swaps hechos con prisa. Probablemente solo una cantidad insignificante se ha convertido en efectivo.
¿Se movieron los bitcoins robados a Binance?
No. El 3 de noviembre revisamos las 19 direcciones de Bitcoin publicadas por el FBI: tienen 18.270,2 BTC y no se ha gastado nada. Los 28 BTC que pasaron por mezcla con coinjoin el 1 y el 2 de noviembre se compraron con otros fondos ya cambiados.
¿Cuánto dinero robado a Binance se congeló?
Unos $2,85 mil millones, o el 44%, según el recuento verificado de Elliptic; Binance habla de unos $3 mil millones. Las stablecoins son el 94% de lo congelado: Tether congeló la billetera principal 37 minutos después de que llegaran los USDT, y Circle congeló los 823 millones de USDC robados antes de que se pudieran cambiar. En Bitcoin, XRP Ledger, Solana y NEAR no se ha congelado nada.
¿Quién hackeó Binance?
El 31 de octubre de 2026, el FBI atribuyó el hackeo a TraderTraitor, un grupo norcoreano, y publicó 628 direcciones vinculadas a él. TRM Labs, Chainalysis y Elliptic llegaron a la misma conclusión. Corea del Norte lo negó.
¿Binance va a recuperar el dinero robado?
No se ha anunciado. Las stablecoins congeladas están bloqueadas en las direcciones del atacante, y sus emisores no han dicho si las volverán a emitir a favor de Binance. Según el historial de hackeos vinculados a Corea del Norte, es poco probable que vuelvan el BTC y el ETH no congelados: tras Bybit, Ronin, Harmony, Atomic Wallet, WazirX y DMM Bitcoin se recuperó entre el 0% y el 6%.
¿Los usuarios de Binance perdieron dinero?
Binance dice que no. Informa que el 1 de noviembre ya había cubierto el 95% de la pérdida con la mitad de su fondo SAFU, parte del fondo de seguro de futuros y dinero de la empresa, y asegura que las pérdidas no se trasladarán a los usuarios. Los retiros se reabrieron por fases desde el 1 de noviembre.
¿Cómo se lavan las criptomonedas robadas?
Lo habitual es que el atacante cambie los tokens congelables por monedas nativas, las reparta entre miles de billeteras nuevas, las mueva de una cadena a otra con puentes y servicios de swap como THORChain, las mezcle y, al final, las venda por efectivo a través de brókeres OTC. Según Chainalysis, los grupos norcoreanos tardan unos 45 días en completar el ciclo.
¿Se pueden rastrear las criptomonedas robadas?
Sí. En las blockchains públicas cada transferencia es visible, y por eso los analistas pueden seguir el dinero de Binance billetera por billetera. El rastro se corta en los mezcladores, en las cadenas privadas y en el punto en que la cripto se vende por efectivo fuera de la cadena. Rastrear no es lo mismo que recuperar el dinero.
¿Por qué dejó de funcionar THORChain?
Una reorganización de un bloque en Ethereum el 31 de octubre hizo que THORChain reembolsara un depósito dos veces, y su sistema de seguridad pausó los swaps en 10 cadenas. El 3 de noviembre la pausa seguía vigente, lo que frenó el lavado de los fondos de Binance.
¿Cuál es el mayor hackeo cripto de la historia?
El hackeo de Binance del 29 de octubre de 2026, de unos $6,3–6,4 mil millones. El récord anterior era el de Bybit en febrero de 2025, de unos $1,46–1,5 mil millones.
Cómo recopilamos los datos
Saldos del atacante: saldos en Bitcoin de las 19 direcciones de la alerta del FBI del 31 de octubre de 2026, tomados de la API pública de mempool.space (recibido menos gastado), y saldos en Ethereum de las 608 direcciones de Ethereum a través de un nodo público de Ethereum (eth_getBalance en el bloque 26.333.588), la mañana del 3 de noviembre de 2026. Los valores usan precios de Binance de hacia las 10:10 UTC del 3 de noviembre: BTC $77.030, ETH $2.265,89, XRP $1,2548. SAFU: saldo de la dirección de Bitcoin del SAFU de Binance en mempool.space. Estado de THORChain: el endpoint de direcciones de entrada (inbound addresses) de THORNode a las 10:12 UTC del 3 de noviembre. Mínimo de bitcoin: velas de 1 hora del perpetuo BTCUSDT de la API de futuros de Binance.
Todo lo demás procede de las actualizaciones de Binance sobre la recuperación, la alerta del FBI, Elliptic, Chainalysis, TRM Labs y los medios enlazados arriba, con datos al 3 de noviembre de 2026. Las cifras de «congelado» son lo que los analistas pudieron verificar onchain; los emisores pueden haber congelado más.
Operar futuros de criptomonedas implica riesgo. Este artículo es solo informativo y no constituye asesoramiento de inversión ni legal.