

Binance-Hack: Wo ist das gestohlene Geld – und wie viel kommt zurück?
Kurz gesagt: Fünf Tage nach dem Hack vom 29. Oktober 2026 hat sich die Beute aus den Hot Wallets von Binance, 6,43 Milliarden US-Dollar, in drei Teile aufgeteilt. Rund 2,85 Mrd. $ (44 %) sind eingefroren oder beschlagnahmt. Fast alles davon sind Stablecoins, deren Emittenten Token sperren können. Etwa 3,24 Mrd. $ liegen noch auf Adressen der Angreifer, vor allem ETH und BTC, und das meiste davon hat sich noch nicht bewegt. Wir haben am 3. November die Adressliste des FBI geprüft: Von den 18.270 gestohlenen Bitcoin wurde kein einziger ausgegeben. Der Rest, rund 0,34 Mrd. $, floss über Tron, Cross-Chain-Bridges und THORChain ab oder ging bei überhasteten Swaps verloren. Laut den Analysten von Elliptic wurde bisher nur ein vernachlässigbarer Betrag zu Geld gemacht.
Frühere Fälle stimmen weniger zuversichtlich als diese ersten Tage. Nach Hacks mit Verbindung zu Nordkorea wurden bisher zwischen 0 % und 6 % der Beute eingefroren oder zurückgeholt. Binance ist die Ausnahme, weil mehr als die Hälfte des gestohlenen Geldes in Stablecoins lag, die sich einfrieren lassen. Ob Binance-Nutzer Geld verloren haben, ist eine eigene Frage. Die Börse sagt, sie habe 95 % des Schadens aus eigenen Mitteln gedeckt, und die Nutzer würden den Verlust nicht tragen.
Stand dieses Artikels: 3. November 2026, 10:00 UTC. Er setzt unseren Bericht Binance-Hack im Oktober 2026: Was passiert ist und wie Krypto-Futures reagiert haben fort. In einem so frischen Fall ändern sich die Zahlen täglich, deshalb steht bei jeder Angabe, wer sie gemeldet hat.
Wo ist das gestohlene Geld von Binance jetzt?
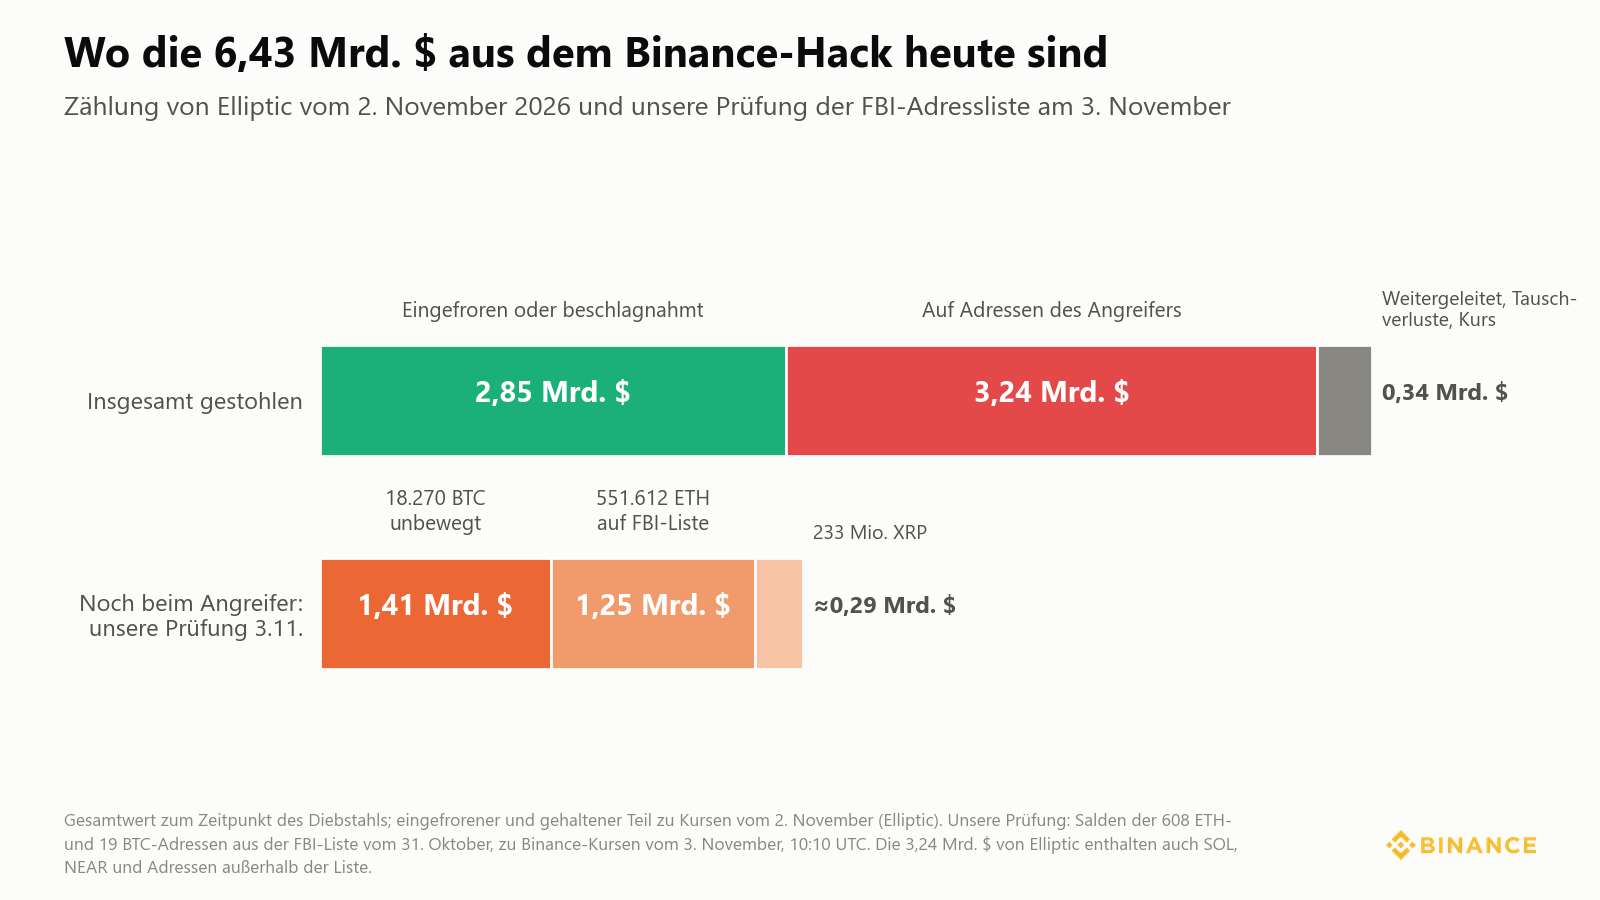
Die Blockchain-Analysefirma Elliptic zählt 6,43 Mrd. $, die am 29. Oktober zwischen 20:05 und 23:56 UTC auf 11 Blockchains gestohlen wurden (Elliptic, 2. Nov.). Binance selbst schätzt den Schaden auf rund 6,3 Mrd. $, TRM Labs kommt auf 6,36 Mrd. $ auf 10 Blockchains. Stand 2. November teilt Elliptic das Geld so auf:
- 2,85 Mrd. $ sind eingefroren oder beschlagnahmt. 94 % davon sind Stablecoins.
- Rund 3,24 Mrd. $ liegen auf Adressen, die den Angreifern zugeordnet werden, vor allem ETH und BTC, bewertet zu den Kursen vom 2. November.
- Die übrigen rund 0,34 Mrd. $ sind über Geldwäsche-Routen weitergeflossen. Dazu kommen Verluste aus Swaps, die der Angreifer zu schlechten Kursen gemacht hat, und die Kursänderungen der Token seit dem Diebstahl. Dieser Teil ist nicht „ausgezahlt“: Laut Elliptic hat bisher wahrscheinlich nur „ein vernachlässigbarer Betrag“ den Weg zu Bargeld gefunden.
Wir haben die Bestände des Angreifers am 3. November selbst geprüft. Grundlage waren die 628 Adressen, die das FBI am 31. Oktober veröffentlicht hat (608 auf Ethereum, 19 auf Bitcoin, 1 auf Solana):
- Bitcoin: 18.270,2 BTC auf 19 Adressen, nichts ausgegeben. Siebzehn Adressen halten jeweils rund 1.000 BTC. Diese Coins haben sich seit der ersten halben Stunde des Diebstahls nicht bewegt. Bei 77.030 $ pro BTC sind das etwa 1,41 Mrd. $.
- Ethereum: 551.612 ETH auf den 608 FBI-Adressen, etwa 1,25 Mrd. $. Die neun größten Adressen halten 93 % davon und haben sich laut Elliptic seit dem 30. Oktober nicht bewegt.
- XRP: alle 233 Millionen XRP, etwa 0,29 Mrd. $, wurden am 2. November auf sechs neue Adressen verschoben und liegen seitdem dort.
Zusammen sind das etwa 2,95 Mrd. $. Die 3,24 Mrd. $ von Elliptic sind weiter gefasst: Dort zählen auch SOL, NEAR und Adressen außerhalb der FBI-Liste mit.
Wie viel des gestohlenen Geldes wurde eingefroren?
Nach der verifizierten Zählung von Elliptic sind es 2,85 Mrd. $ oder 44 %, Binance spricht von rund 3 Mrd. $. Für einen Krypto-Hack ist das viel. Der Grund ist die Mischung der Assets: Von den 6,43 Mrd. $ lagen 3,46 Mrd. $ (54 %) in Stablecoins wie USDT und USDC. Deren Emittenten können Token auf jeder Adresse einfrieren.
Und sie haben schnell reagiert:
- Tether fror die wichtigste Ethereum-Wallet des Angreifers 37 Minuten nach dem Eingang der USDT ein, 1,18 Milliarden USDT, und in den folgenden 17 Minuten vier weitere Adressen.
- Circle fror drei Minuten später alle 823 Millionen gestohlenen USDC ein, bevor der Angreifer etwas davon tauschen konnte. Am 1. November teilte Circle mit, es habe mehr als 1,1 Mrd. $ in USDC eingefroren, die mit dem Vorfall zusammenhängen (CNBC). Woher der zusätzliche Betrag stammt, hat Circle nicht erklärt.
- Ripple (RLUSD), World Liberty Financial (USD1), Paxos, First Digital und die Emittenten kleinerer Token froren ihre Token ebenfalls ein. Binance fror sein eigenes Wrapped ETH ein.
- Zwei Blockchains nahmen dem Angreifer Token per Governance-Abstimmung weg. Der Arbitrum Security Council beschlagnahmte rund 30 Mio. $ in ETH und ARB, die Governance von Optimism am 31. Oktober etwa 44 Millionen OP (rund 5 Mio. $).
Auf Bitcoin, dem XRP Ledger, Solana und NEAR wurde nichts eingefroren. Elliptic bringt es so auf den Punkt: Ripple kann RLUSD einfrieren, aber kein XRP. Native Coins wie BTC, ETH und XRP haben keinen Emittenten, der sie sperren könnte. Deshalb wollte der Angreifer die Stablecoins als Erstes in solche Coins tauschen.
Das Rennen gegen die Sperren
In den Minuten vor dem Einfrieren tauschte der Angreifer Stablecoins im Wert von rund 786 Mio. $ (Elliptic):
- 434 Millionen USDT in 160.451 ETH, über Uniswap, 1inch und Market Maker, die auf Anfrage Kurse stellen. Für das Tempo zahlte er 12 bis 26 % über dem Marktpreis.
- 59,9 Millionen USDT hinterlegte er bei Aave als Sicherheit und lieh sich dafür 19.762 ETH, die Tether nicht einfrieren kann. Am 1. November war der Kredit noch offen und nah an der Liquidation.
- 234 Millionen USDT tauschte er in 638 Millionen TRX, auf SunSwap im Tron-Netz.
- Rund 150 weitere Token tauschte er auf dezentralen Börsen in ETH, fertig war er damit am 30. Oktober um 06:36 UTC.
Chainalysis nennt ein Beispiel dafür, was das Tempo gekostet hat: Aus Stablecoins im Wert von 325 Mio. $ wurden in etwa 20 Minuten ETH im Wert von 285 Mio. $ (Chainalysis).
Wie wird das gestohlene Geld gewaschen?
Bisher lief das Geld vor allem über Tron und Cross-Chain-Bridges, mit einem kurzen Halt bei THORChain. Hier die Route Tag für Tag, nach dem Live-Tracking von Elliptic und unseren eigenen Prüfungen (Zeiten in UTC):
- 29. Oktober, 20:05 bis 23:56. Der Diebstahl. Um 20:24 verschob eine einzige Transaktion zwei Drittel der Verluste auf Ethereum, 2,53 Mrd. $. Etwa eine Stunde später begannen die Sperren.
- 30. Oktober, ab 02:19. Nach fünf ruhigen Stunden auf Tron begann eine Verteiler-Wallet, 684,6 Millionen TRX in kleinen Beträgen an rund 7.700 Adressen zu senden. Innerhalb von zweieinhalb Stunden liefen die ersten Überweisungen über sechs Cross-Chain-Bridges, ausgezahlt meist als ETH auf Ethereum. Mindestens 147 Mio. $ haben Tron über Bridges verlassen. Alle AVAX wurden in USDC getauscht und über Circles eigene Bridge CCTP nach Ethereum gebracht.
- 31. Oktober. Das FBI benannte die nordkoreanische Gruppe TraderTraitor und veröffentlichte die Adressen des Angreifers. Ein Teil der TRX wurde in USDD getauscht, einen Stablecoin, der damit wirbt, sich nicht einfrieren zu lassen. 128 Millionen TRX liefen durch einen Lending-Vault auf JustLend: hinein von einer Adresse, hinaus an 16 neue. Bis 22:41 UTC war THORChain mit rund 31 Mio. $ der größte Ausgang aus den Tron-Wallets, gefolgt von SunSwap (5,3 Mio. $) und Bitget Swap (1,8 Mio. $) (Elliptic).
- 1. November. Auf Tron wurde es nach 1.113 Überweisungen in 51 Stunden still. Das erste Mixing begann: Ab 05:55 flossen Bitcoin, die mit getauschten Mitteln gekauft worden waren, in Coinjoins über das Wasabi-Protokoll. Bis zum nächsten Morgen waren es rund 28 BTC (2,2 Mio. $) in 18 Runden. Das sind nicht die 18.270 gestohlenen Bitcoin, die liegen weiter still. Die Hälfte der SOL ging an eine neue Adresse. Der Onchain-Tracker Lookonchain meldet, dass etwa die Hälfte der gestohlenen SOL im Wert von 95,9 Mio. $ über die Relay-Bridge in BTC getauscht wurde.
- 2. November. Alle 233 Millionen XRP wanderten zwischen 02:12 und 04:00 auf sechs neue Adressen.
Zwei Dinge fallen auf. Erstens Tempo und Umfang: rund 12.000 Wallets auf 11 Blockchains und mehr als 40.000 Transaktionen in weniger als vier Tagen, also etwa alle 25 Sekunden eine neue Wallet. Auf Tron wurde jeder Dollar ungefähr neunmal bewegt. Die Geldwäsche nach dem Bybit-Hack 2025 folgte einem menschlichen Arbeitsrhythmus, diese läuft rund um die Uhr. Elliptic spricht von herkömmlicher Automatisierung und schreibt: „Nichts, was wir gesehen haben, zeigt, dass ein KI-Agent Entscheidungen trifft.“
Zweitens gingen rund 16 Mio. $ an Adressen, auf denen auch Geld aus dem Bitget-Hack vom September 2026 liegt. Das ist eine der Verbindungen, über die Analysten beide Fälle derselben Gruppe zuordnen.
Warum steht THORChain still?
THORChain ist ein Protokoll für Swaps zwischen Blockchains. Jeder kann dort native BTC gegen ETH und andere Coins tauschen, ohne Konto und ohne Identitätsprüfung. Nach dem Bybit-Hack 2025 gingen 84 % der gestohlenen ETH über THORChain in Bitcoin (Decrypt).
Diesmal hat sich THORChain selbst gestoppt. Am 31. Oktober um 11:34 UTC wurde auf Ethereum ein Block reorganisiert. Dabei verschwand eine Einzahlung von 10 ETH, die THORChain schon verbucht hatte. Das Protokoll erstattete sie zweimal, und das Sicherheitssystem setzte die Swaps auf 10 Blockchains aus, darunter Bitcoin, Ethereum, Solana und Tron (Cointelegraph). Als wir am 3. November um 10:12 UTC die THORChain-API abfragten, standen alle zehn noch still, seit rund 71 Stunden. Laut Chainalysis hat die Pause die Geldwäsche eines erheblichen Betrags „unbeabsichtigt verzögert“.
Die Warnung des FBI fordert THORChain-Node-Betreiber, Sofort-Tauschdienste und DeFi-Dienste ausdrücklich auf, Transaktionen mit Bezug zu den Adressen des Angreifers zu blockieren. Ob sie das tun, ist offen. THORChain versteht sich als neutrale Infrastruktur. Mitgründer John-Paul Thorbjornsen, der nach eigenen Angaben nicht mehr beteiligt ist, meint, die Node-Betreiber sollten der Bitte des FBI nicht folgen.
Wie wäscht Nordkorea gestohlene Kryptowährung normalerweise?
Das FBI schreibt den Binance-Hack TraderTraitor zu, der nordkoreanischen Gruppe, die es auch für den Bybit-Hack 2025 und den Hack bei DMM Bitcoin 2024 verantwortlich gemacht hat (FBI). Die Staatsmedien Nordkoreas wiesen den Vorwurf zurück. TRM Labs zählt seit 2017 12,8 Mrd. $, die Hacker mit Verbindung zu Nordkorea gestohlen haben, davon 7,4 Mrd. $ im Jahr 2026 (TRM Labs).
Analysten beschreiben immer wieder dasselbe Vorgehen. TRM Labs nennt die Schritte: eine Betreiber-Wallet über Tornado Cash mit Geld versorgen, das Geld auf frische Wallets verteilen, es per Swap und Bridge in Bitcoin umwandeln (nach Bybit und KelpDAO vor allem über THORChain), durch Mixer schicken und schließlich über OTC-Broker zu Geld machen. Dazu gehören chinesischsprachige Netzwerke, die gestohlene Kryptowährung mit Abschlag kaufen, oft per USDT auf Tron.
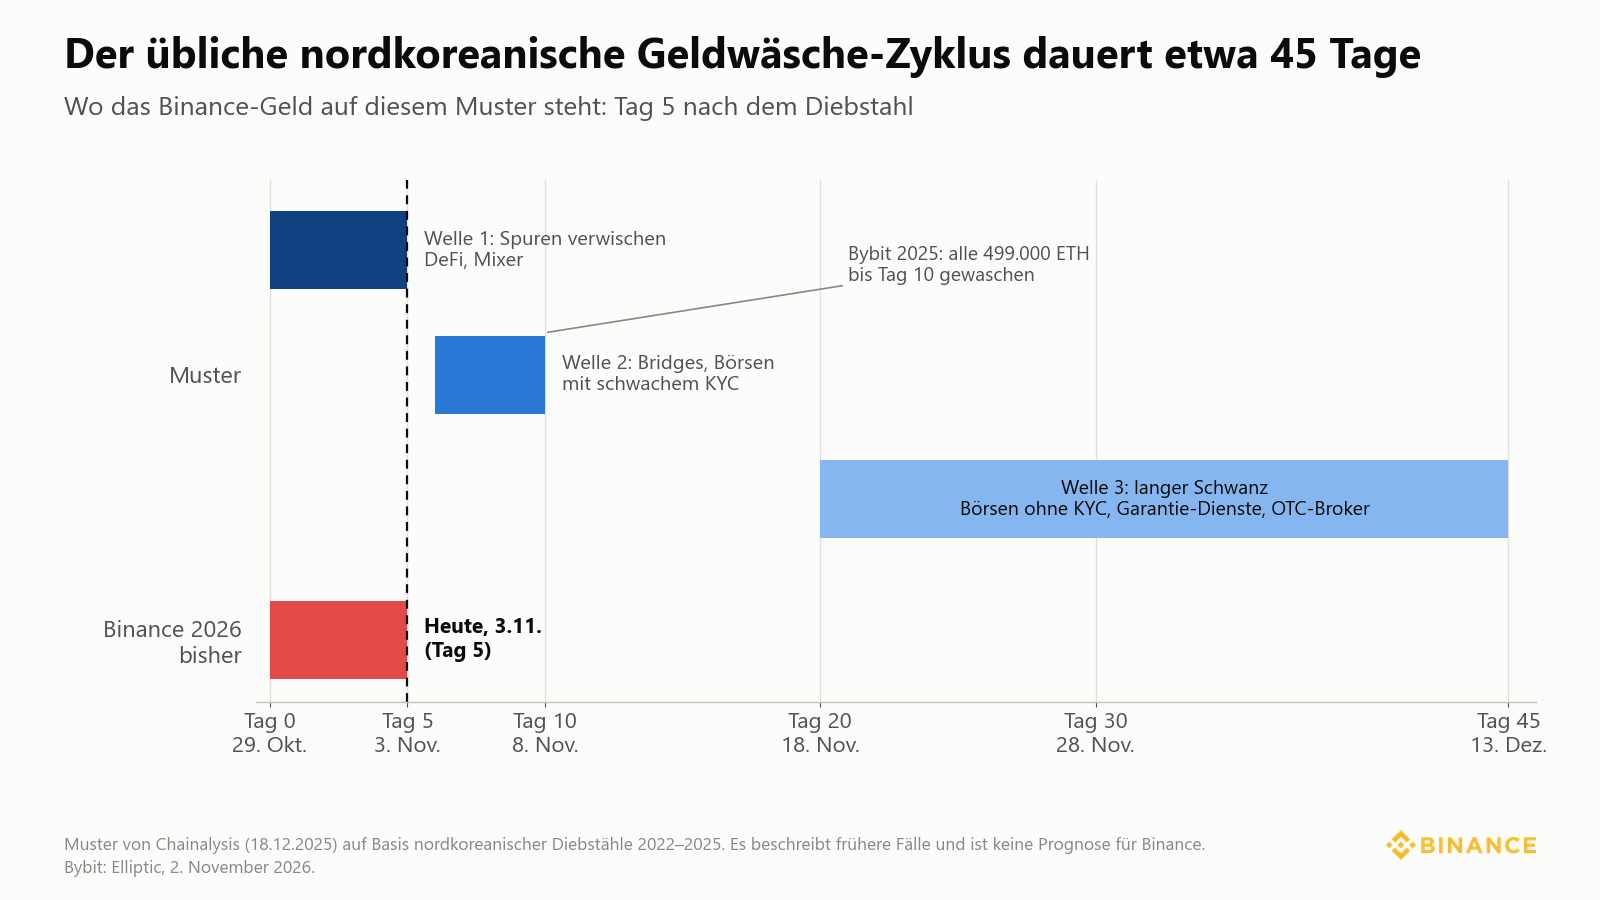
Chainalysis hat nordkoreanische Diebstähle von 2022 bis 2025 untersucht und einen Zyklus von etwa 45 Tagen in drei Wellen gefunden (Chainalysis, 18. Dez. 2025):
- Tag 0 bis 5, Layering. DeFi-Protokolle und Mixer, um die Spur zu verwischen.
- Tag 6 bis 10, erste Integration. Cross-Chain-Bridges, Börsen mit lascher Identitätsprüfung, Mixer aus der zweiten Reihe.
- Tag 20 bis 45, der lange Nachlauf. Börsen ganz ohne Identitätsprüfung, chinesischsprachige Garantiedienste, Sofort-Tauschdienste und OTC-Broker, die Krypto in Bargeld verwandeln.
Nordkoreanische Geldwäscher bevorzugen außerdem kleine Beträge. Mehr als 60 % ihres Volumens laufen in Überweisungen unter 500.000 $, während andere Hacker 1 bis 10 Mio. $ auf einmal bewegen.
Nach diesem Muster steht das Binance-Geld am Ende der ersten Welle. In einem Punkt weicht die Route ab: Diesmal setzte der Angreifer stark auf Lending-Protokolle (Aave, JustLend) und Verkäufe über DEX. Nordkoreanische Gruppen haben beides in früheren Fällen seltener genutzt. Auch TRM Labs nennt die Route anders als bei Bybit. Das Muster beschreibt frühere Fälle, eine Vorhersage für diesen ist es nicht. Zum Vergleich: Nach Bybit waren alle 499.000 gestohlenen ETH innerhalb von 10 Tagen gewaschen. Bis das Geld über USDT auf Tron und chinesische OTC-Desks ausgezahlt war, vergingen Monate.
Wie viel gestohlene Kryptowährung kommt jemals zurück?
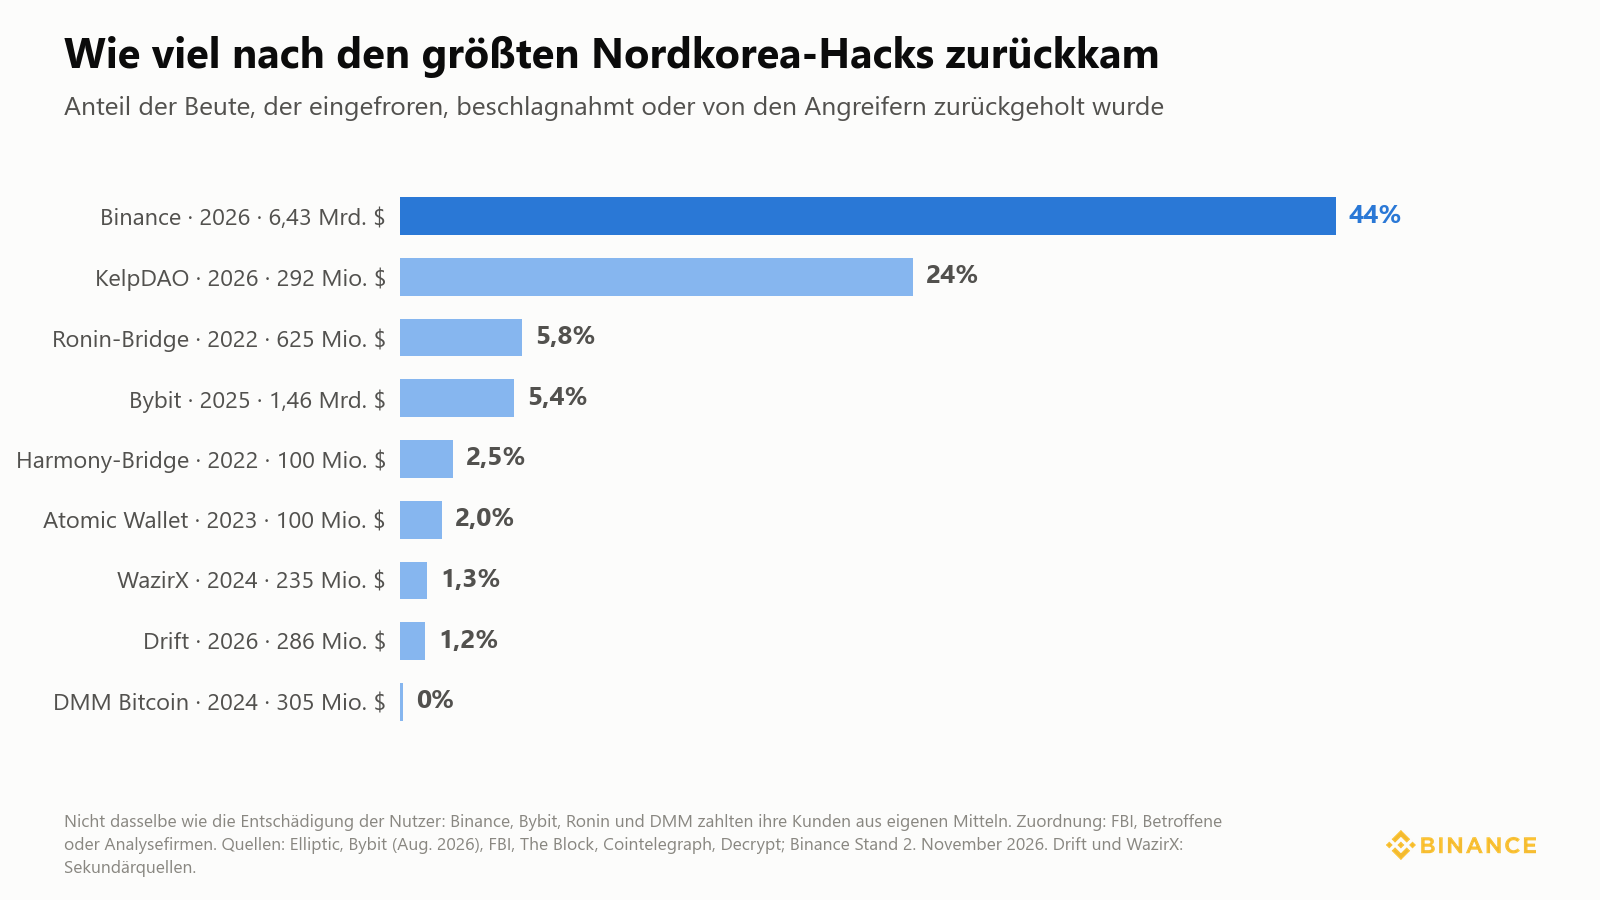
Sehr wenig, wenn Nordkorea beteiligt ist. Die Tabelle zeigt, was nach den größten Hacks mit Verbindung zu Nordkorea bei den Angreifern eingefroren, beschlagnahmt oder zurückgeholt wurde. Was die Opfer von der Börse oder dem Projekt selbst erstattet bekamen, ist darin nicht enthalten.
| Hack | Datum | Gestohlen | Eingefroren, beschlagnahmt oder zurückgeholt | Anteil |
|---|---|---|---|---|
| Binance | Okt. 2026 | 6,43 Mrd. $ | 2,85 Mrd. $ eingefroren oder beschlagnahmt (Elliptic, 2. Nov.) | 44 % |
| KelpDAO | Apr. 2026 | 292 Mio. $ | 30.766 ETH (~71 Mio. $), eingefroren vom Arbitrum Security Council | 24 % |
| Ronin-Bridge | März 2022 | ~625 Mio. $ | ~30 Mio. $ vom FBI beschlagnahmt, ~5,9 Mio. $ von Norwegen | ~6 % |
| Bybit | Feb. 2025 | 1,46 Mrd. $ | 48,4 Mio. $ zurückgeholt + 30,5 Mio. $ eingefroren (Bybit, Aug. 2026) | ~5 % |
| Harmony-Bridge | Juni 2022 | ~100 Mio. $ | 124 BTC (~2,5 Mio. $), eingefroren von Binance und Huobi | ~2,5 % |
| Atomic Wallet | Juni 2023 | ≥100 Mio. $ | ~2 Mio. $ auf Börsen eingefroren | ~2 % |
| WazirX | Juli 2024 | ~235 Mio. $ | ~3 Mio. $ eingefroren | ~1,3 % |
| Drift | Apr. 2026 | ~286 Mio. $ | ~3,36 Mio. $ USDC eingefroren | ~1 % |
| DMM Bitcoin | Mai 2024 | 4.502,9 BTC (~305 Mio. $) | nichts gemeldet | 0 % |
Quellen: Elliptic; Bybit über Decrypt; The Block; Cointelegraph; Decrypt; FBI. Die Zahlen zu WazirX und Drift stammen aus Berichten aus zweiter Hand.
Drei Muster erklären die Zahlen:
- Eingefroren werden Stablecoins. Bybit verlor vor allem ETH, und Elliptic zählt dort in den ersten Wochen rund 3 % eingefroren. Binance verlor vor allem Stablecoins, und 44 % waren binnen Stunden eingefroren.
- Native Coins kommen fast nie zurück, sobald sie in nordkoreanischen Händen sind. Die 18.270 BTC und die ETH, die noch auf den Adressen des Angreifers liegen, sind nach dieser Erfahrung der Teil, der am unwahrscheinlichsten zurückkommt.
- Hohe Quoten gibt es in zwei anderen Fällen, und beide sind nicht typisch. Entweder ist das Netzwerk selbst bereit, Gelder einzufrieren: Die Validatoren von Sui froren im Mai 2025 rund 73 % der 223 Mio. $ ein, die bei Cetus gestohlen wurden. Das war ein Code-Exploit ohne Verbindung zu Nordkorea. Oder Ermittler finden die Täter Jahre später: 2022 beschlagnahmte das US-Justizministerium rund 94.000 der 119.754 BTC, die 2016 bei Bitfinex gestohlen worden waren, also etwa 78 %.
Auch über alle Hacks hinweg wird wenig zurückgeholt. Immunefi zählte im ersten Quartal 2025, dem Quartal des Bybit-Hacks, nur 0,4 % zurückgeholte Verluste. Ein Jahr zuvor waren es rund 21 % (Immunefi).
Bekommt Binance das eingefrorene Geld zurück?
Das hat bisher niemand gesagt. Eingefroren heißt nicht zurückgegeben. Die eingefrorenen USDT und USDC liegen gesperrt auf den Adressen des Angreifers, und die Emittenten haben nicht angekündigt, ob sie die Token für Binance neu ausgeben. Binance hat auch keine Belohnung für Hilfe beim Einfrieren oder Verfolgen der Gelder ausgelobt. Bybit bot 2025 10 % aller Gelder an, die mit Hilfe von außen eingefroren wurden.
Binance hat nicht gewartet. Die Börse stellte mehr als 6,34 Mrd. $ aus Firmenmitteln bereit und meldet den Schaden am 30. Oktober zu 80 %, am 31. Oktober zu 90 % und am 1. November zu 95 % gedeckt. Die letzten 5 % sind laut ihren Ankündigungen illiquide Token außerhalb der Top 10 (Binance, 1. Nov.). Das Geld kam aus drei Quellen:
- Die Hälfte des SAFU-Notfallfonds. Wir haben die SAFU-Adresse onchain geprüft: Am 30. Oktober lagen dort 15.000 BTC, jetzt sind es 7.500 BTC. Binance hat versprochen, SAFU wieder auf rund 1 Mrd. $ aufzufüllen.
- Ein Teil des Futures-Versicherungsfonds, der Reserve, die Verluste aus Liquidationen auffängt. Laut Binance wurde nur der Überschuss über dem vorgeschriebenen Niveau freigegeben.
- Die Unternehmenskasse.
„Diese Verluste werden nicht an die Nutzer weitergegeben“, erklärte Binance. Geben die Emittenten die eingefrorenen Stablecoins später frei, geht das Geld an Binance zurück, nicht an die Nutzer. Deren Verluste sind bereits gedeckt.
Was der Hack für Krypto-Futures-Trader bedeutet
Diese Fakten aus den letzten fünf Tagen zählen, wenn Sie Perpetual Futures handeln:
- Abhebungen standen rund zweieinhalb Tage still, der Handel nicht. Binance setzte die Abhebungen am 29. Oktober gegen 22:15 UTC aus. Die wichtigsten Coins gab die Börse in Phase 1 am 1. November um 06:00 UTC wieder frei, rund 56 Stunden später. Phase 2 mit Dutzenden weiteren Token begann am 3. November um 04:00 UTC. Spot und Futures wurden die ganze Zeit gehandelt. Wer über zwei Börsen abgesichert war, konnte keine Margin von Binance auf die andere Seite verschieben.
- Die meisten Nutzer blieben. In den ersten neuneinhalb Stunden nach der Wiedereröffnung wurden 4,65 Mrd. $ abgehoben und 1,01 Mrd. $ eingezahlt. Das ergibt einen Nettoabfluss von 3,64 Mrd. $, also 2,1 % der 171 Mrd. $, die Binance im letzten Reservenachweis vor dem Hack hielt (The Block). DefiLlama verfolgt die Wallets von Börsen und zeigt für Binance am 3. November Vermögenswerte von 128,1 Mrd. $, vor dem Hack waren es 144,9 Mrd. $. In diesem Rückgang stecken der Diebstahl, die Abflüsse und Kursbewegungen.
- Der Futures-Versicherungsfonds hat einen Teil der Rechnung bezahlt. Der Fonds deckt Verluste, wenn Liquidationen schiefgehen, bevor eine Börse zum Auto-Deleveraging greift. Dabei werden profitable Positionen auf der Gegenseite geschlossen. Binance sagt, der Fonds liege weiter über dem vorgeschriebenen Niveau. In seinen FAQ ergänzt Binance, dass keine Börse Auto-Deleveraging ganz vermeiden kann.
- Der Reservenachweis hat Grenzen. Binance veröffentlichte einen neuen Snapshot zum 31. Oktober und am 2. November einen Zero-Knowledge-Beweis. Danach sind die zehn wichtigsten Token mindestens 1:1 gedeckt. Der Futures-Versicherungsfonds gehört aber nicht zum Reservenachweis, und ein Snapshot ist keine vollständige Prüfung.
- Der Markt reagierte nur kurz. Die Liquidationen erreichten in 24 Stunden 1,53 bis 1,55 Mrd. $ (CoinGlass, über CoinDesk und The Block). Im BTC-Perpetual von Binance lag das Tief bei 76.270 $, in der Stunde ab 18:00 UTC am 30. Oktober. Aus US-Spot-Bitcoin-ETFs flossen am Freitag, dem 30. Oktober, 643,3 Mio. $ ab.
Was Sie daraus mitnehmen können:
- Halten Sie auf jeder Börse nur die Margin, mit der Sie arbeiten. Der Rest muss nicht dort liegen, wo ein Hack ihn tagelang festhalten kann. Dasselbe haben wir über Börsen geschrieben, die sich aus einem Land zurückziehen: Eine Börse kann in fünf Tagen weg sein.
- Beobachten Sie die Preise auf verschiedenen Börsen. Während des Hacks lag der mediane Abstand zwischen den Futures auf Binance und denen auf Bybit und OKX bei 0,6 Basispunkten. Ein Abstand von mehreren Prozent beim selben Coin hieße, dass der Markt an den Abhebungen zweifelt. Der kostenlose Binam-Screener zeigt Binance, Bybit und OKX auf einem Bildschirm.
- Ignorieren Sie jeden, der anbietet, Ihr Geld zurückzuholen. Nach großen Hacks tauchen falsche „Wiederherstellungsdienste“ und Nachrichten über „Entschädigungen“ auf. Binance-Nutzer haben keine Guthaben verloren. Wer eine Gebühr oder Ihre Zugangsdaten verlangt, um Geld zurückzuholen, ist ein Betrüger. Lesen Sie Mitteilungen nur in der App der Börse oder auf ihrer Website, die Sie über Ihr eigenes Lesezeichen öffnen.
Betrifft der Hack die Trader von Binam?
Nein. Bei Binam, einer Krypto-Prop-Trading-Firma, laufen die Bewertungen auf Demokonten mit echten Kursen, auf Bybit oder auf Binance über das Terminal CScalp. Während einer Challenge steht also die Gebühr für die Challenge auf dem Spiel, keine Einlage auf der Börse. Wie die Binance-Variante funktioniert, lesen Sie in Prop-Firm-Challenge auf Binance: Schritt für Schritt in CScalp handeln.
Häufige Fragen
Wo ist das Geld aus dem Binance-Hack?
Stand 2. November 2026 zählt Elliptic von den 6,43 Mrd. $ insgesamt 2,85 Mrd. $ als eingefroren oder beschlagnahmt. Rund 3,24 Mrd. $ liegen noch auf Adressen, die den Angreifern zugeordnet werden, vor allem ETH und BTC. Der Rest floss über Tron, Cross-Chain-Bridges und THORChain ab oder ging bei überhasteten Swaps verloren. Zu Geld gemacht wurde bisher wahrscheinlich nur ein vernachlässigbarer Betrag.
Wurden die gestohlenen Bitcoin schon bewegt?
Nein. Wir haben am 3. November die 19 Bitcoin-Adressen geprüft, die das FBI veröffentlicht hat. Dort liegen 18.270,2 BTC, und nichts davon wurde ausgegeben. Die 28 BTC, die am 1. und 2. November durch Coinjoin-Mixing liefen, wurden mit anderen getauschten Mitteln gekauft.
Wie viel wurde beim Binance-Hack eingefroren?
Nach der verifizierten Zählung von Elliptic rund 2,85 Mrd. $ oder 44 %, Binance spricht von etwa 3 Mrd. $. 94 % der eingefrorenen Summe sind Stablecoins. Tether fror die Haupt-Wallet 37 Minuten nach dem Eingang der USDT ein, und Circle fror alle 823 Millionen gestohlenen USDC ein, bevor sie getauscht werden konnten. Auf Bitcoin, dem XRP Ledger, Solana und NEAR wurde nichts eingefroren.
Wer hat Binance gehackt?
Das FBI schrieb den Hack am 31. Oktober 2026 der nordkoreanischen Gruppe TraderTraitor zu und veröffentlichte 628 Adressen, die mit ihr in Verbindung stehen. TRM Labs, Chainalysis und Elliptic kamen zum selben Ergebnis. Nordkorea bestreitet die Tat.
Bekommt Binance das Geld zurück?
Angekündigt ist nichts. Die eingefrorenen Stablecoins sind auf den Adressen des Angreifers gesperrt, und ihre Emittenten haben nicht gesagt, ob sie sie für Binance neu ausgeben. Die nicht eingefrorenen BTC und ETH kommen nach den Erfahrungen mit Hacks mit Verbindung zu Nordkorea kaum zurück: Nach Bybit, Ronin, Harmony, Atomic Wallet, WazirX und DMM Bitcoin wurden jeweils zwischen 0 % und 6 % zurückgeholt.
Binance-Hack: Ist mein Geld sicher?
Laut Binance ja, Nutzer haben kein Geld verloren. Die Börse meldet, dass 95 % des Schadens bis zum 1. November gedeckt waren, aus der Hälfte des SAFU-Fonds, einem Teil des Futures-Versicherungsfonds und Firmengeld. Die Verluste würden nicht an die Nutzer weitergegeben. Abhebungen sind seit dem 1. November schrittweise wieder möglich.
Wie wird gestohlene Kryptowährung gewaschen?
Meist tauscht der Angreifer einfrierbare Token in native Coins und verteilt sie auf Tausende frische Wallets. Dann schiebt er sie über Bridges und Swap-Dienste wie THORChain auf andere Blockchains, mischt sie und verkauft sie am Ende über OTC-Broker gegen Bargeld. Laut Chainalysis brauchen nordkoreanische Gruppen für den ganzen Zyklus etwa 45 Tage.
Kann man gestohlene Kryptowährung zurückverfolgen?
Ja. Auf öffentlichen Blockchains ist jede Überweisung sichtbar, deshalb können Analysten das Binance-Geld Wallet für Wallet verfolgen. Die Spur endet bei Mixern, auf privaten Blockchains und dort, wo Krypto außerhalb der Blockchain gegen Bargeld verkauft wird. Und wer eine Spur verfolgt, hat das Geld noch nicht zurück.
Warum hat THORChain die Swaps gestoppt?
Am 31. Oktober wurde auf Ethereum ein Block reorganisiert, und THORChain erstattete deshalb eine Einzahlung zweimal. Daraufhin setzte das Sicherheitssystem die Swaps auf 10 Blockchains aus. Am 3. November galt die Pause noch, und das hat die Geldwäsche der Binance-Gelder gebremst.
Was ist der größte Krypto-Hack der Geschichte?
Der Binance-Hack vom 29. Oktober 2026 mit rund 6,3 bis 6,4 Mrd. $. Den bisherigen Rekord hielt Bybit im Februar 2025 mit rund 1,46 bis 1,5 Mrd. $.
So haben wir die Daten erhoben
Bestände des Angreifers: Bitcoin-Bestände der 19 Adressen aus der FBI-Warnung vom 31. Oktober 2026 über die öffentliche API von mempool.space (Eingänge minus Ausgaben) und Ethereum-Bestände der 608 Ethereum-Adressen über einen öffentlichen Ethereum-Node (eth_getBalance bei Block 26.333.588), jeweils am Morgen des 3. November 2026. Bewertet zu Binance-Kursen vom 3. November gegen 10:10 UTC: BTC 77.030 $, ETH 2.265,89 $, XRP 1,2548 $. SAFU: Bestand der Bitcoin-Adresse des SAFU-Fonds von Binance auf mempool.space. Status von THORChain: der THORNode-Endpunkt „inbound addresses“ am 3. November um 10:12 UTC. Bitcoin-Tief: 1-Stunden-Kerzen des BTCUSDT-Perpetual aus der Futures-API von Binance.
Alles andere stammt aus den Updates von Binance zur Deckung des Schadens, der FBI-Warnung, von Elliptic, Chainalysis, TRM Labs und den oben verlinkten Medien, Stand 3. November 2026. Die Angaben zu „eingefrorenen“ Geldern sind das, was Analysten onchain prüfen konnten. Die Emittenten haben möglicherweise mehr eingefroren.
Der Handel mit Krypto-Futures ist mit Risiken verbunden. Dieser Artikel dient nur der Information und ist keine Anlage- oder Rechtsberatung.